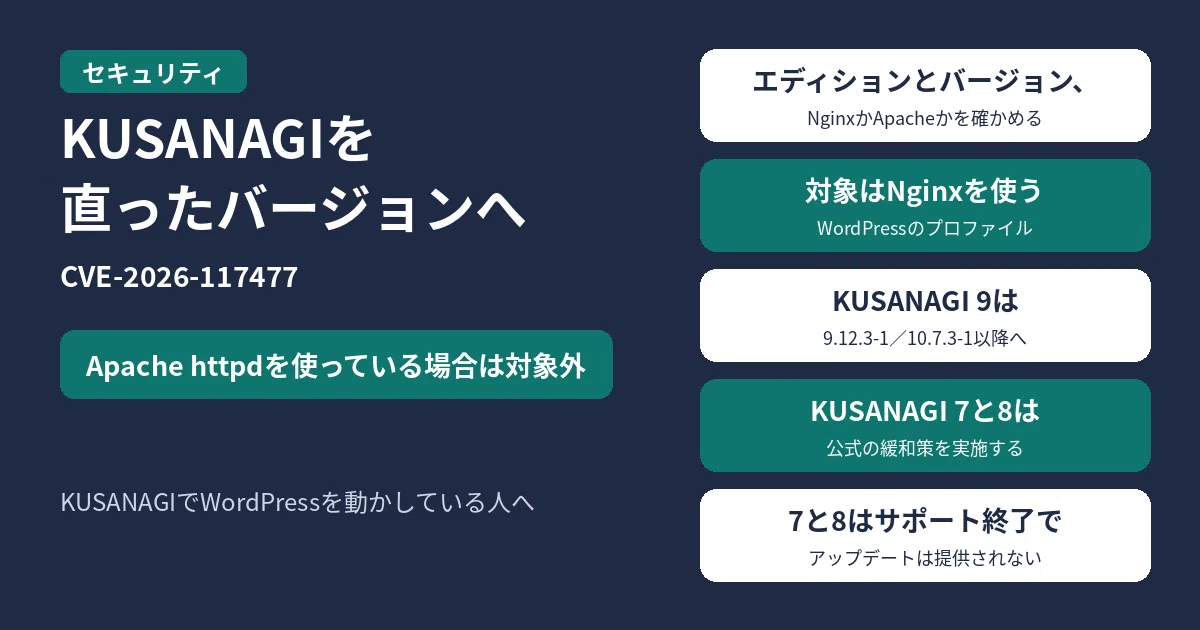
KUSANAGIでWordPressを動かしている人は、まず使っているエディションとバージョン、WebサーバがNginxかApache httpdかを確かめてください。対象は、KUSANAGIで用意(provision)したWordPressのプロファイルで、Nginxを使っている場合です。Apache httpdを使っている場合は対象外です。
KUSANAGI 9は、公式の直ったバージョン(Free / Business / Premium Editionは 9.12.3-1 以降、Security / Enterprise Editionは 10.7.3-1 以降)へ上げてください。
KUSANAGI 7と8はサポート終了で、開発元が案内する緩和策(設定ファイルの修正と、Webサーバの再起動)を実施します。どのファイルのどの行を直すか、直したあとの操作は、開発元の告知を見てください。
JPCERT/CCとIPAは、JVNVU#92635551として、KUSANAGIのHTTPヘッダーインジェクション(CVE-2026-117477)を公表しました(公開日:2026年11月9日、最終更新日:2026年11月12日)。同じ内容は、開発元のGMOプライム・ストラテジー株式会社が2026年11月9日に出しています。
情報時点:JVNと開発元の告知は、2026年11月18日6時30分(日本時間)に取得しました。
対象の製品と影響
| 対象 | 公式の説明 |
|---|---|
| KUSANAGI 7 | すべてのバージョン(JVN)。サポート終了で、アップデートは提供されない(開発元) |
| KUSANAGI 8 Free / Business / Premium Edition | すべてのバージョン(JVN)。サポート終了で、アップデートは提供されない(開発元) |
| KUSANAGI 9 Free / Business / Premium Edition | 9.12.2-1およびそれ以前 |
| KUSANAGI 9 Security / Enterprise Edition | 10.7.2-1およびそれ以前 |
| 対象外 | Apache httpdを使用している場合 |
| 脆弱性 | HTTPヘッダーにおけるCRLF文字の不適切な無害化(CWE-113)、CVE-2026-117477 |
| CVSS(JVN・開発元) | CVSS v4.0 基本値 5.1、CVSS v3.1 基本値 6.1 |
開発元によると、KUSANAGIで用意(provision)したWordPressのプロファイルで、Nginxの設定ファイルに含まれるリダイレクトルールに、この脆弱性があります。想定される影響は、攻撃者によって細工されたURLにアクセスすることで、HTTPレスポンスに任意のヘッダーが挿入される可能性がある、というものです。
対策
KUSANAGI 9(すべてのエディション)
開発元は、次のバージョンへアップデートするよう案内しています。
- Free Edition / Business Edition / Premium Edition:
9.12.3-1およびそれ以降 - Security Edition / Enterprise Edition:
10.7.3-1およびそれ以降
上げ方の具体的な操作(使うコマンドを含む)は、開発元の告知に書かれています。下の参考リンクから、告知の本文を開いて確かめてください。
Security EditionとEnterprise Editionでは、ミドルウェアの自動更新を有効にしている場合、この修正は自動的に適用される、と開発元は書いています。
すぐにアップデートできない場合の緩和策も、同じ告知に書かれています。内容は、各WordPressプロファイルのNginx設定のうち、対象の行を直したうえで、Webサーバをリロードまたは再起動する、というものです。対象ファイルの場所と、直す行の書き方は、開発元の告知を見てください。
KUSANAGI 7およびKUSANAGI 8
開発元は、サポートを終了しておりアップデートは提供されない、として、緩和策を案内しています。対象になる設定ファイルは、KUSANAGI 9とは別の場所にあり、直す行の考え方は9の緩和策と同じです。直したあとは、Webサーバを再起動する、と告知は案内しています。ファイルの場所と、直す行の書き方は、開発元の告知を見てください。
緩和策は、アップデートできないとき、または7・8のようにアップデートが提供されないときの応急です。KUSANAGI 9で上げられる人は、公式の直ったバージョンへ上げてください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
Apacheで動かしている場合も対象ですか?
JVNと開発元は、Apache httpdを使用している場合は対象外、と書いています。
レンタルやクラウドで、自分でサーバーを操作できないときは?
使っているサービスの案内を確かめてください。自分で上げられない場合の手順は、開発元の告知とJVNには書かれていません。開発元の問い合わせ窓口もあります。
参考リンク
- JVN|JVNVU#92635551 KUSANAGIにおけるHTTPヘッダーインジェクションの脆弱性(公開日:2026年11月9日、最終更新日:2026年11月12日。情報時点:2026年11月18日6時30分(日本時間))
- 超高速CMS実行環境 KUSANAGI|KUSANAGIにおけるHTTPヘッダーインジェクションの脆弱性について(CVE-2026-117477)(2026年11月9日。情報時点:2026年11月18日6時30分(日本時間))

コメント