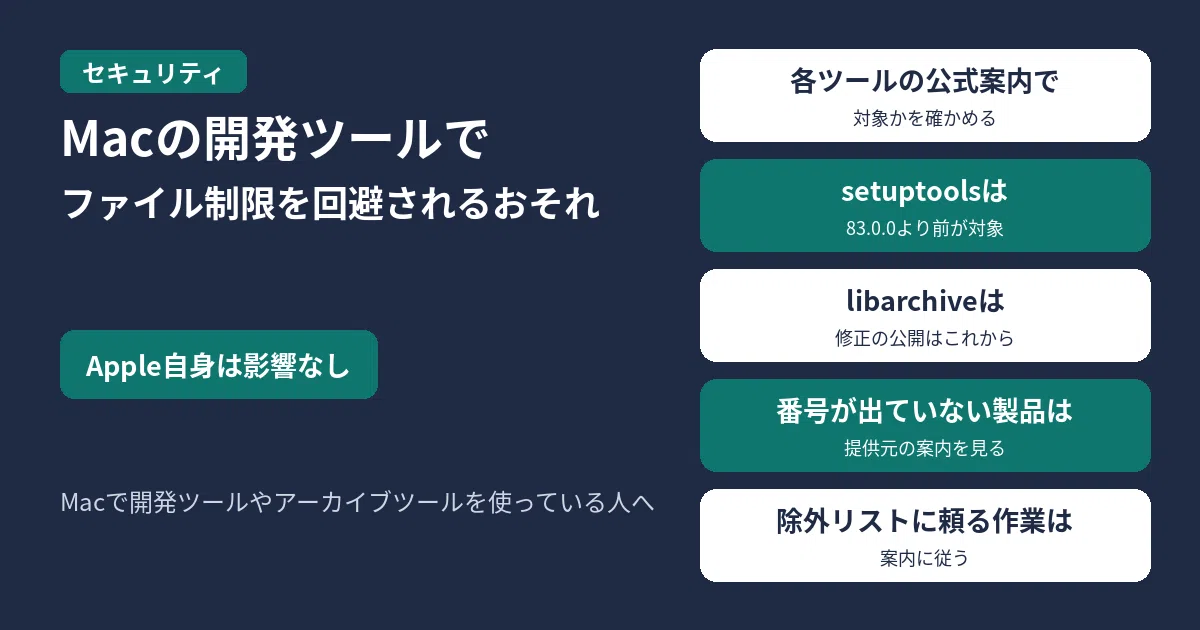
Macで開発ツールやアーカイブツール(Terraform用のgo-slug、libarchive、Pythonのsetuptoolsなど)を使っている人は、CERT/CCのVendor Informationと、各ツールの公式案内で、自分のソフトが対象か、直った番号があるかを確かめてください。CERT/CCによると、Apple File System(APFS)の文字の扱いと、アプリ側のパス比較がずれると、除外ルールをすり抜けてファイルを上書きされたり、入れてほしくないファイルが含まれたりするおそれがあります。Apple自身は影響なし、とCERT/CCのVendor Informationは書いています。
JPCERT/CCとIPAは2026年11月17日、JVNVU#93605944としてこの問題を公表し、CERT/CCのVulnerability Note VU#604762を参照するよう案内しています。CERT/CCの公開日は2026年11月16日、最終更新日は2026年11月17日です。
情報時点:JVNとCERT/CCのアドバイザリは、2026年11月18日6時30分および6時57分(日本時間)に取得しました。
何が問題か
CERT/CCの概要では、APFSと、複数のアプリケーションのパス解決の間にずれがあり、別のUnicodeの表記を使うと、アプリケーションの書き込みチェックをすり抜けられる、と説明しています。例として、ß と ss のように、バイト単位の比較(文字の大文字・小文字などの違いをそろえずに比べる方法)では別物に見えて、ファイルシステム側では同じ場所として扱われる、という説明があります。ローカルの攻撃者が、そのプロセスに書き込み権限がある場所のファイルを上書きし、データの破損、設定の乗っ取り、コード実行につながる可能性がある、としています。
対象になりやすいものとして、CERT/CCは、アーカイブツール、パッケージの仕組み、ランタイムなど、除外フィルターをパス名の比較で実装しているものを挙げています。バックアップ、フォレンジック、CI/CDの作業でも、不正なファイル操作につながり得る、と書いています。
CERT/CCが名前を挙げているCVE
CERT/CCの説明に出てくるCVEと、その説明の要点は次のとおりです。Vendor Informationの欄では、多くの製品のステータスが Unknown とされています。下の説明は、CERT/CCがCVEの紹介として書いている内容です。
| CVE | CERT/CCの説明(抜粋) |
|---|---|
| CVE-2026-14978 | HashiCorp go-slugで、ローカルのファイルシステムにアクセスできる攻撃者が、Unicode正規化の扱いの不備により .terraformignore の除外をすり抜け、機微なファイルがTerraformのslugアップロードに含まれるようにできる |
| CVE-2026-49401 | Denoの権限の仕組みは、--deny-read、--deny-write、--deny-run、--deny-ffi に指定したパスと、要求されたパスを比べて制限する。macOSではこの比較がバイト単位で行われ、APFSは違うUnicodeの表記を同じファイルとして扱う、という説明 |
| CVE-2026-45110 | libarchiveに、ファイル上書きの回避とディレクトリ除外の回避がある。攻撃者がアーカイブへファイルを足すと、バイト単位では違う名前に見えても、APFS側では同じ場所として扱われる、という説明。公式は、修正の公開はこれから(The fix is pending release)、としている |
| CVE-2026-59890 | setuptoolsは、Pythonパッケージのダウンロード、ビルド、インストールなどを扱う。83.0.0より前では、FileListがMANIFEST.inの exclude、global-exclude、recursive-exclude、prune の指示を、適切に扱わない場合がある、という説明 |
Appleは、CERT/CCのVendor Informationで Not Affected(影響なし)とされています。CVE-2026-45110については Not Affected、ほかのCVEは Unknown、という記載もあります。
対策
- 使っているツールの提供元が出した更新を入れる。CERT/CCの説明では、setuptoolsは
83.0.0より前が対象とされています - Mac上で除外リストや無視ファイルに頼っている作業(アーカイブ、パッケージ作成、CI/CD)では、提供元の案内が出ていればそれに従う
- libarchive(CVE-2026-45110)は、CERT/CCの説明では修正の公開はこれから、とされています。提供元の案内を待ってください
- 各製品の「直ったバージョン」は、CERTのVendor Informationで番号が確認できたものだけを書いています。番号が出ていない製品は、提供元の公式案内を見てください
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
macOS自体が対象ですか?
CERT/CCのVendor Informationでは、Appleは影響なし、とされています。問題として説明されているのは、APFSの文字の扱いと、アプリ側のパス比較のずれです。
インターネットから、誰でも攻撃できますか?
CERT/CCの概要は、ローカルの攻撃者が、プロセスの書き込み権限がある場所のファイルを上書きし得る、という説明です。遠隔の第三者が単体で悪用できるかどうかは、この概要には書かれていません。
参考リンク
- JVN|JVNVU#93605944 複数製品におけるmacOS(APFS)とのUnicode正規化不整合によるファイルアクセス制限回避の脆弱性(公開日・最終更新日:2026年11月17日。情報時点:2026年11月18日6時30分(日本時間))
- CERT/CC|VU#604762 Multiple vendors vulnerable to Unicode Normalization Collision on macOS (APFS)(公開日:2026年11月16日、最終更新日:2026年11月17日。情報時点:2026年11月18日6時30分(日本時間))

コメント