※本記事にはプロモーションが含まれます。
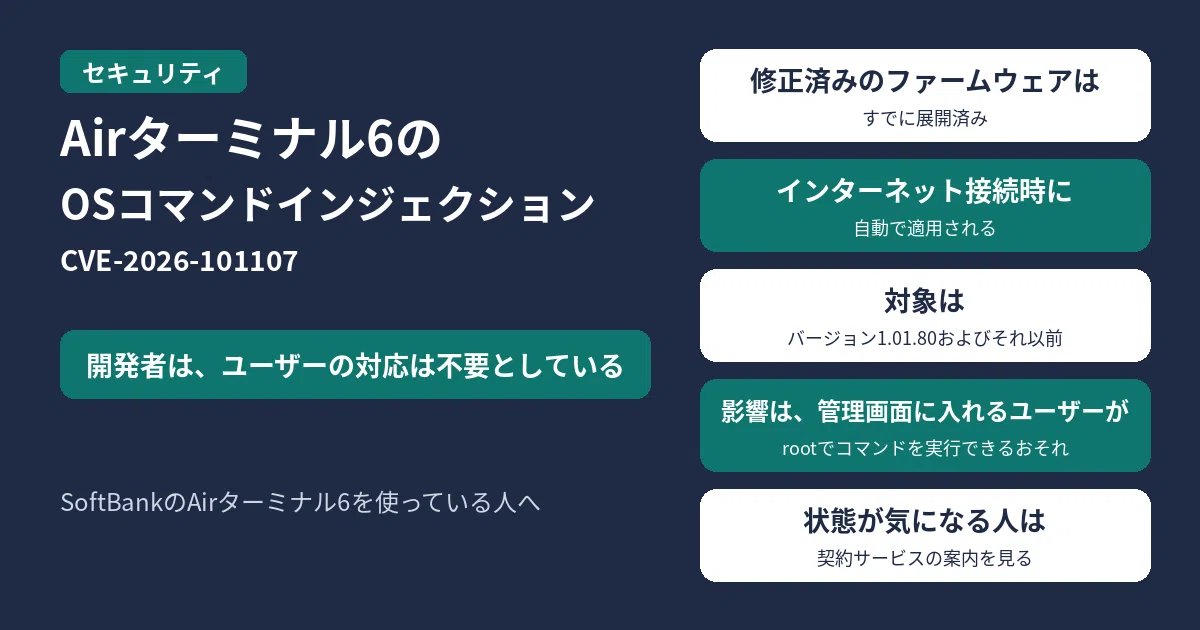
自宅や店舗でSoftBankのAirターミナル6を使っている人は、開発者の案内を先に確かめてください。開発者は、修正済みのファームウェアはすでに展開済みで、インターネットに接続した機器(未接続だった機器も、接続したときに)には自動で適用されるため、ユーザーの対応は不要、としています。JVNの対象は v1.01.80 およびそれ以前です。JVNによると、Web管理画面にログインできるユーザーによって、root権限で任意のコマンドが実行されるおそれがあります。
JPCERT/CCとIPAは2026年11月12日、JVN#64740097として、SoftBank製Airターミナル6のOSコマンドインジェクション(CVE-2026-101107)を公表しました。報告者は、大平剛さん、sochoさん、京都工芸繊維大学の栗山樹さん、豊中市立第十一中学校の小川智也さんです。
情報時点:JVN#64740097は、2026年11月18日6時30分(日本時間)に取得しました。
対象の製品と影響
| 対象 | 公式の説明 |
|---|---|
| 製品 | SoftBank製 Airターミナル6 |
| 対象バージョン | v1.01.80およびそれ以前 |
| 脆弱性 | OSコマンドインジェクション(CWE-78)、CVE-2026-101107 |
| CVSS(JVN) | CVSS v4.0 基本値 8.6、CVSS v3.0 基本値 8.0 |
| 想定される影響 | 当該機器のWeb管理画面にログイン可能なユーザーによって、root権限で任意のコマンドが実行される可能性がある |
対策
JVNの対策欄は、開発者の次の説明を伝えています。修正済みのファームウェアは展開済みであり、インターネットに接続していない機器も、インターネット接続時に自動的に修正済みのファームウェアが適用されるため、ユーザーの対応は不要、とのことです。
自分で更新する手順や、バージョンの確認手順は、JVNには書かれていません。機器の状態が気になる人は、契約しているサービスの案内を確かめてください。
自宅のパソコンやスマホのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
PR
ノートン 360、PCもMacもスマホもこれ一本!

巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ

よくある質問
自分でファームウェアを入れる必要がありますか?
開発者によると、修正済みのファームウェアはすでに展開済みで、インターネット接続時に自動で適用されるため、ユーザーの対応は不要、とJVNは伝えています。
インターネットから、誰でも攻撃できますか?
JVNが書いているのは、当該機器のWeb管理画面にログインできるユーザーによって、root権限で任意のコマンドが実行される可能性がある、という影響です。管理画面に入れない第三者でも悪用できるかどうかは、JVNには書かれていません。CVSS v3.0の値では、攻撃経路は「隣接」(AV:A)、必要な権限は「低」(PR:L)です。
参考リンク
- JVN|JVN#64740097 SoftBank製Airターミナル6におけるOSコマンドインジェクションの脆弱性(公開日・最終更新日:2026年11月12日。情報時点:2026年11月18日6時30分(日本時間))

コメント