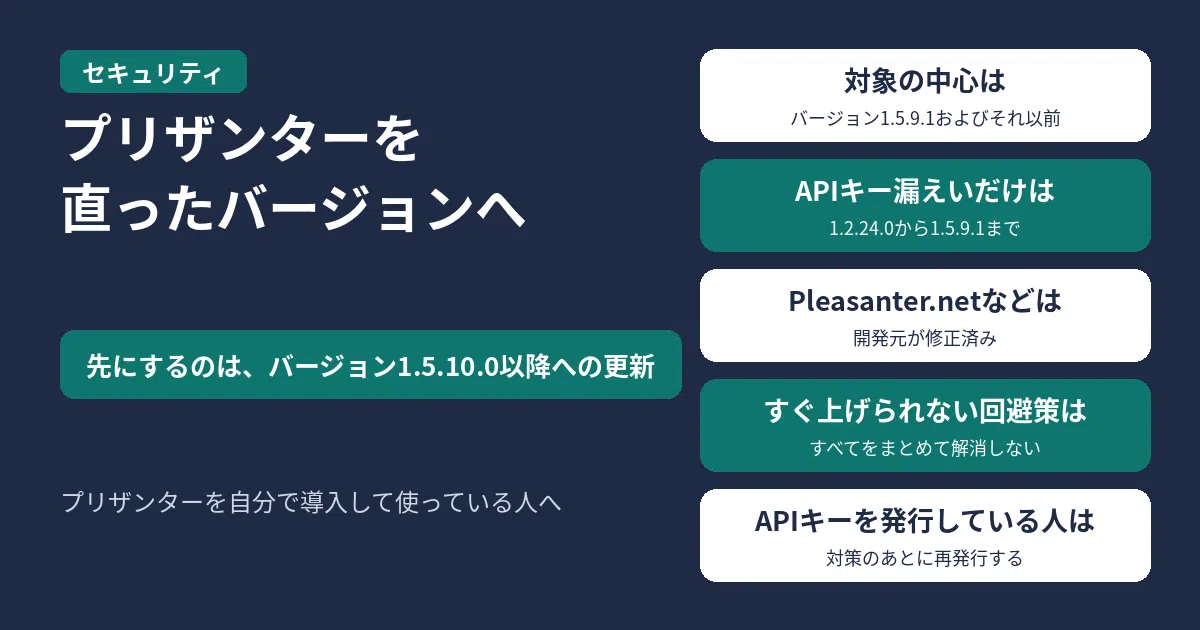
プリザンターを自分で導入して使っている人は、まず次のことをしてください。
- 対象の中心は、バージョン1.5.9.1およびそれ以前です。CVE-2026-125276(APIキーなどの情報漏えい)だけは、バージョン1.2.24.0から1.5.9.1までが対象です。Community Edition、Enterprise Editionの両方が該当します
- 先にするのは、開発元が2026年11月17日にリリースしたバージョン1.5.10.0以降へのバージョンアップです。4件とも、このバージョンで修正されています
- 株式会社インプリムのプライベートクラウドは2026年11月16日、Pleasanter.netは11月9日、Shelterは11月11日に、開発元が修正を適用済みで、お客様側のバージョンアップは不要、と公式は書いています。ただし、後述のとおり、APIキーを発行しているユーザーは、対策のあとに再発行してください
- すぐバージョンアップできない場合の回避策は、脆弱性によって内容が異なります。回避策は、その脆弱性への応急で、4件すべてをまとめて解消するものではありません。難しい場合は、開発元の問い合わせ窓口に相談してください
株式会社インプリムは2026年11月17日、プリザンターの4件の脆弱性を公表しました。同じ内容は、JVN#02242982でも公開されています。報告者は、CVE-2026-117634が株式会社IHIの碓氷真之さん、CVE-2026-125411が株式会社CMSコミュニケーションズ代表取締役の寺田学さんです。
情報時点:インプリムの公式お知らせとJVN#02242982は、2026年11月17日23時24分および23時23分(日本時間)に取得しました。
4件の脆弱性と、対象になる条件
| 脆弱性 | CVE | 対象バージョン | 起きる条件と影響(公式) |
|---|---|---|---|
| APIにおけるAPIキー等の情報漏えい | CVE-2026-125276 | 1.2.24.0から1.5.9.1まで | APIが有効なとき。ログインでき、APIを使えるユーザーが、同じテナント内の他のユーザー(管理者を含む)のAPIキーなどを取得できる。取得したキーでなりすまし、その権限で閲覧・改ざん・削除されるおそれがある。ログインできない第三者は悪用できない |
| APIの添付ファイル処理におけるパストラバーサル | CVE-2026-121811 | 1.5.9.1およびそれ以前 | 添付ファイルの項目を持つサイトでレコードを更新でき、APIを使えるユーザーが、サーバー上の任意のファイル(データベースの接続情報を含む設定ファイル、ログなど)を取得できるおそれがある。ログインできない第三者は悪用できない。JVNは、APIを無効にしている場合は影響を受けない、とも書いている |
| 情報公開機能における非公開情報の漏えい | CVE-2026-117634 | 1.5.9.1およびそれ以前 | 情報公開機能でサイトを公開しており、そのサイトがリンク項目(リンク先が他のサイト、またはユーザー、グループ、組織のもの)を持つとき。公開サイトにアクセスできる人(ログインしていない第三者を含む)が、公開していないレコードの情報(タイトルなど)や、同じテナントのユーザーの氏名、グループ名、組織名を取得できるおそれがある。情報公開機能を使っていなければ影響を受けない |
| 項目のアクセス制御で読取りを制限した値が参照できる | CVE-2026-125411 | 1.5.9.1およびそれ以前 | 項目のアクセス制御で読取りの条件を設定しているとき。レコードを参照できるユーザーが、制限した項目の値を、APIやJSONエクスポートなど一部の操作で閲覧できるおそれがある |
APIの無効化は、公式によると、API.jsonの「Enabled」に false を設定する(システム全体)、またはテナントの管理で「APIを無効化」にチェックする(テナント単位)、のいずれかです。CVE-2026-125276は、APIを無効にしている構成では影響を受けません。
先にする対策と、回避策の限界
自分で導入している環境では、バージョン1.5.10.0以降へバージョンアップしてください。手順は、開発元のマニュアル(手動バージョンアップ、移行)にあります。年間サポートサービスの契約がある人は、専用のウェブ問い合わせ窓口でも相談できます。
すぐバージョンアップできないときの回避策は、次のとおりです。4件すべてを一度に解消するものではありません。
CVE-2026-125276の回避策:列定義のカスタマイズで、APIキーなどの項目を参照できないようにします。公式は、通常の利用には影響しない、としています。App_Data/Parameters/CustomDefinitions フォルダに Column.json を作成し、次を書いてプリザンターを再起動します。フォルダがなければ作成します。既にファイルがある場合は、バックアップしたうえで、既存のJSONの { } の中に次の4項目を追加します。同じ項目名の定義がある場合は、その定義に ReadAccessControl を追加します。
{
"Users_ApiKey": { "ReadAccessControl": "ManageService" },
"Users_SecretKey": { "ReadAccessControl": "ManageService" },
"Users_SecondaryAuthenticationCode": { "ReadAccessControl": "ManageService" },
"Users_SecondaryAuthenticationCodeExpirationTime": { "ReadAccessControl": "ManageService" }
}
CVE-2026-125411の回避策:読取りを制限したい値が、公式が「該当」と示した操作と設定の組み合わせにならないよう、設定を変えます。たとえば、「その他」タブでアクセス制御している場合、APIでの値取得やJSONエクスポートなどが該当します。「全般」タブで制御している場合は、APIでの値取得など、一部が対象外です。組み合わせの全部は、公式のお知らせの表を見てください。
CVE-2026-121811とCVE-2026-117634について、開発元のお知らせ本文に、バージョンアップ以外の具体的な回避手順は書かれていません。バージョンアップが難しい場合は、開発元の問い合わせ窓口に相談してください。ご利用環境に応じた方法を案内する、と公式は書いています。
対策のあと(回避策の適用、バージョンアップ、または開発元による修正の適用のあと)に、APIキーを発行しているすべてのユーザー(管理者を含む)について、APIキーを再発行してください。必要に応じて、二段階認証も再設定します。再発行したキーは、APIを使っている連携システム側の設定にも反映します。公式は、対策前にAPIキーなどが取得されていた場合、対策だけでは、取得されたキーによるなりすましを防げない、と説明しています。APIキーの取得や、取得したキーを使った操作は、操作ログ(実行したユーザー、日時)に記録される、とも書いています。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
Pleasanter.netだけを使っています。自分でバージョンアップが必要ですか?
公式は、Pleasanter.netは2026年11月9日に開発元が修正を適用済みで、お客様での対応は不要、としています。プライベートクラウドは11月16日、Shelterは11月11日に適用済みです。APIキーを発行している場合は、再発行してください。
情報公開機能を使っていなければ、対象外ですか?
CVE-2026-117634は、情報公開機能を使っていなければ影響を受けません。ほかの3件は、情報公開機能の有無とは別の条件です。APIの利用や、項目のアクセス制御の設定を確かめてください。
ログインできない外部の人にも、APIキーは取れますか?
公式は、CVE-2026-125276とCVE-2026-121811について、ログインできない第三者は悪用できない、と書いています。CVE-2026-117634は、公開したサイトにアクセスできれば、ログインしていない第三者でも悪用できる、としています。
参考リンク
- プリザンター|【重要】プリザンターにおける複数の脆弱性について(公開日:2026年11月17日。情報時点:2026年11月17日23時24分(日本時間))
- JVN|JVN#02242982 プリザンターにおける複数の脆弱性(公開日・最終更新日:2026年11月17日。情報時点:2026年11月17日23時23分(日本時間))
- プリザンター マニュアル|手動バージョンアップ
- プリザンター マニュアル|移行
- プリザンター|お問い合わせ

コメント