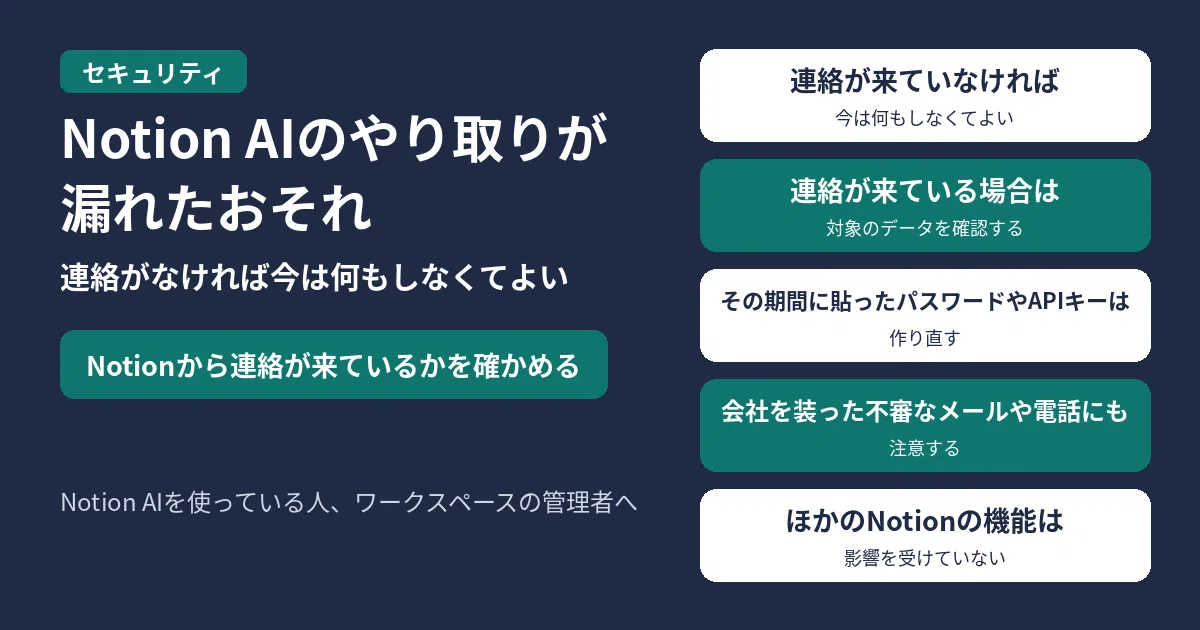
仕事や個人でNotion AIを使っている人、ワークスペースの管理者は、まず次のことをしてください。
- Notionから、今回の件で連絡が来ているかを確かめる。公式は、連絡が来ていなければ、対象のワークスペースとは特定しておらず、今は何もしなくてよい、としています。調査は続いており、対象と分かれば直接連絡する、とも書いています
- すでに連絡が来ている場合は、公式が案内するとおり、対象のデータをワークスペース内で確認する(手順はメールで送られる)。その期間にNotion AIへ貼ったパスワードやAPIキーなどの認証情報は、作り直してください
- 会社のアカウントを装った不審なメールや電話にも注意する(対象と発表したTimeTreeの案内)
Notionは2026年11月10日、委託先のFireworks AIへの不正アクセスについて、セキュリティアドバイザリを公開しました(11月11日に更新)。影響があるのは、Notionのワークスペースの1%未満です。影響を受けたワークスペースの大多数では、チャットに「誰が書いたか」「どのワークスペースか」のラベルがなく、ツール呼び出しの結果も含まれていなかった、としています。公式は、連絡が来ていなければ今は何もしなくてよい、と案内しています。
11月13日7時56分(日本時間)時点の、Notionのセキュリティアドバイザリ(Fireworks AI incident)にもとづく内容です。日本で対象となったことを公表している例として、TimeTreeの11月12日のお知らせもあります。
何が起きたのか
公式の経緯は、次のとおりです。
- 11月2日:FireworksがNotionに、悪意のある第三者に少量のデータへアクセスされたと連絡。調査では、Notion AIの合成テストデータで、顧客データは含まれていなかった
- 11月3日朝まで:NotionはFireworksとの接続を切り、Fireworks側のデータを削除し、通信を止めた
- 11月6日:Fireworksが、第三者に顧客データへアクセスされた可能性があると連絡。Notionは再調査を始めた
- 11月8日:Fireworksが、最終的な対象データを確定した
- 11月9日:Notionが、対象の顧客へ連絡した
11月8日に渡されたデータを調べたところ、Insights機能(公式によると、利用者が自分のAIの使い方を把握するための機能)に使っていたNotion AIのチャット記録が含まれていました。影響を受けたワークスペースの大多数では、チャットに「誰が書いたか」「どのワークスペースか」のラベルがなく、ツール呼び出しの結果も含まれていなかった、としています。チャット本文以外に、ワークスペース・利用者・会社へつなぐ情報はない、とも説明しています。ほかのNotionの機能は影響を受けていない、としています。
Fireworksは、Insights機能で自社のAIの使い方を把握するための分類処理と、製品内のオープンウェイトモデルを動かす推論先として使われていました。Insights機能は、調査中は停止しています。オープンウェイトモデルをFireworks経由で出すことも、もうしていない、としています。
11月11日には、調査の過程で、対象となった利用者のメッセージの中から見つかったNotion APIキーを無効にした、と追記しています。11月10日の更新は、表現の整理で、以前に報告した事実は変えていない、としています。
連絡が来たときにすること
対象の顧客は、影響を受けたデータをワークスペース内で安全に確認でき、手順はメールで送られる、としています。公式は、対象の顧客に、そのデータを漏えいした前提で扱うよう勧めています。対象のワークスペースで、事案の期間中にNotion AIへ機密情報、パスワード、APIキー、その他の認証情報を貼った人は、それらを作り直してください。
作り直しの考え方は、次のとおりです。公式の手順の細部は、届いたメールと、各サービスの公式案内に従ってください。
- パスワード:そのサービス側でパスワードを変更する。使い回している場合は、同じパスワードを使っている先も変える
- APIキー:発行元の管理画面で、古いキーを無効にし、新しいキーを発行する。NotionのAPIキーは、公式がメッセージ中で見つかった分を11月11日に無効にした、と説明しています。それ以外のサービスのキーは、自分で無効化と再発行を進めてください
仕事でAIに貼ってよい情報の線引きは、メールに隠した「AIへの指示」の記事も参考になります。
TimeTreeが発表した内容
株式会社TimeTreeは2026年11月12日、業務で使っていたNotion AIの件で、やり取りの一部が外部に漏えいした可能性があると発表しました。TimeTreeのアプリとWebサービスへの不正アクセスではなく、サービスに登録された情報(アカウント情報、予定の内容、パスワード等の認証情報)に影響はなく、通常どおり使える、としています。対象となった情報の中にも、パスワード等の認証情報は含まれていない、とも説明しています。
2026年11月12日16時時点で公表している人数は、次のとおりです。含まれる項目は、対象となる人によって異なります。
- アンケートおよびインタビュー協力者13名(アンケート回答者5名:氏名、所属・グループ名、回答内容の要約。インタビュー協力者8名:名前の頭文字、発言内容の要約)
- 取引先の担当者5名(氏名、所属企業名、役職など)
- 役員・従業員等(派遣社員を含む)81名(氏名、居住地域、社内通称など)
- 業務に関する情報の一部
TimeTreeは、個人情報保護委員会と総務省に報告し、対象者へ順次個別に連絡している、としています。現時点で、本件に起因する二次被害は確認されていない、とも書いています。同社やNotionを装った不審なメールや電話には注意してください。ユーザー向けの問い合わせは support@timetreeapp.com です。
よくある質問
Notionから連絡がありません。対象ですか?
公式は、連絡が来ていなければ、対象のワークスペースとは特定しておらず、今は何もしなくてよい、としています。調査は続いており、対象と分かれば直接連絡する、とも案内しています。
Insightsを使っていなくても対象になりますか?
公式が挙げている対象データは、Insights機能に使ったNotion AIのチャット記録です。一方、Fireworksはオープンウェイトモデルの推論先としても使われていました。自分のワークスペースが対象かは、Notionからの連絡の有無で確かめてください。
悪用は確認されていますか?
Notionのアドバイザリには、二次被害の有無は書かれていません。TimeTreeは、現時点で本件に起因する二次被害は確認されていない、としています。最新の状況は、公式のアドバイザリで確かめてください。

コメント