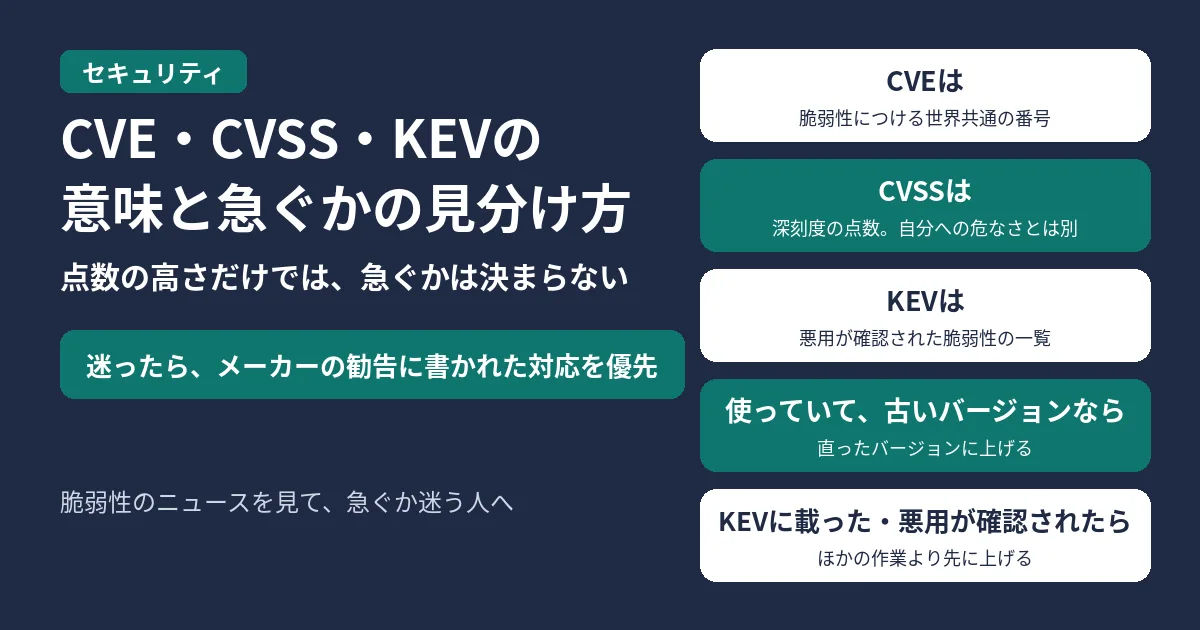
脆弱性のニュースによく出てくるCVEは「脆弱性につける番号」、CVSSは「深刻度の点数」、KEVは「悪用が確認された脆弱性の一覧」です。急いで対応すべきかどうかは、CVSSの点数の高さだけでは決まりません。
脆弱性のニュースを見たら、次の3つを確かめてください。
- ニュースに出てくる製品名とCVE番号(
CVE-2026-112816のような番号)を控え、その製品を自分が使っているかを確かめる - メーカーのセキュリティ勧告で「直ったバージョン」を探し、自分が使っているもののバージョンがそれより前かを確かめる。前なら、直ったバージョンに上げる
- そのCVE番号が、米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)の「悪用が確認された脆弱性の一覧(KEV)」に載っているかを見る。メーカーが悪用を確認したと書いているかも見て、どちらかに当てはまるなら、ほかの作業より先に上げる
11月5日13時33分(日本時間)時点の、CVEプログラム、FIRST、CISA、IPA、JVN、総務省、Ubuntuの公式ページにもとづく内容です。
脆弱性とは
脆弱性は、ソフトウェアの不具合や設計のミスでできた、セキュリティ上の弱いところです。総務省は、OSやソフトウェアのプログラムの不具合や設計上のミスが原因で起きる、サイバーセキュリティ上の欠陥と説明しています。「セキュリティホール」とも呼ばれます。
脆弱性が残ったまま使っていると、不正にアクセスされたり、ウイルスに感染したりするおそれがあります。見つかると、多くの場合、ソフトウェアのメーカーが更新プログラムを出します。脆弱性への対応の基本は、この更新を早く当てることです。
CVEとは(脆弱性につける番号)
CVE(Common Vulnerabilities and Exposures)は、公開された脆弱性に1つずつつける、世界共通の番号と記録です。CVEプログラムは、公開された脆弱性を見つけ、定義し、一覧にすることを目的にしています。一覧には、脆弱性1つにつき1つの「CVEの記録(CVE Record)」があります。
同じ番号を使うので、メーカー、セキュリティの会社、利用者が、同じ脆弱性の話をしていると確かめられます。ニュースとメーカーの勧告を見比べるときも、製品名よりCVE番号で照らすほうが確実です。
CVE番号の形(CVE-年-数字)
CVE番号は「CVE-西暦-連番」の形です。たとえば CVE-2026-112816 なら、「2026」が年、「112816」が連番です。連番は4けたとは限らず、5けた以上のこともあります。
CVEの記録には状態があります。番号だけ先に予約された状態が「Reserved」、中身が公開された状態が「Published」、使わなくなった番号が「Rejected」です。ニュースに番号が出ていても、CVE.orgで中身がまだ公開されていないことがあります。
番号をつける組織(CNA)
CVE番号をつけて記録を公開するのは、CNA(CVE Numbering Authority)と呼ばれる組織です。CVEプログラムに認められた組織で、担当する範囲の中で番号を割り当て、記録を公開します。
メーカー自身がCNAになっていることもあります。たとえば、LXDの脆弱性 CVE-2026-112816 は、LXDを開発しているCanonicalがCNAとして記録を公開しています(LXD・MicroCloudの脆弱性の記事)。
CVE.org・NVD・JVNの違い
同じCVE番号を、いくつかのサイトで調べられます。それぞれ役割が違います。
| サイト | 運営 | わかること |
|---|---|---|
| CVE.org | CVEプログラム | CNAが公開したCVEの記録そのもの |
| NVD | 米国NIST(米国国立標準技術研究所) | CVEの記録に、CVSSの点数などを足して公開している脆弱性のデータベース |
| JVN | JPCERT/CC(JPCERTコーディネーションセンター)とIPA(情報処理推進機構) | 日本語の脆弱性情報。JVN#やJVNVU#で始まる独自の番号をつけていて、CVE番号がついたものも多い |
英語のCVEの記録が読みにくいときは、JVNでCVE番号を検索すると、日本語の情報が見つかることがあります。
CVSSとは(深刻度の点数)
CVSS(Common Vulnerability Scoring System)は、脆弱性の主な特徴をとらえて、深刻度を点数にする共通の基準です。FIRSTという国際的な団体が管理していて、いまのバージョンは4.0です。メーカーに左右されない同じ物差しなので、ちがう製品の脆弱性でも深刻度を比べられます。
0〜10の点数と、Critical・High・Medium・Low
CVSSの点数は0.0〜10.0で、次の5つの段階に分けられます。分け方は、CVSS v3.1とv4.0で同じです。
| 段階 | 点数 |
|---|---|
| Critical | 9.0〜10.0 |
| High | 7.0〜8.9 |
| Medium | 4.0〜6.9 |
| Low | 0.1〜3.9 |
| None | 0.0 |
たとえば、CVSSが4.0ならMedium、9.8ならCriticalです。
CVSS v3.1とv4.0(同じ脆弱性でも点数が違うことがある)
いまニュースに出てくるCVSSは、v3.1とv4.0の2つが多いです。v4.0では、攻撃が成り立つための前提条件を見る項目(AT)が加わり、影響を「脆弱性のあるシステム」と「その先のシステム」に分けて見るようになりました。項目が違うので、同じ脆弱性でも、v3.1とv4.0の点数が同じになるとは限りません。
点数を比べるときは、どちらのバージョンの点数かを確かめてください。後で説明するベクトルの先頭に、CVSS:3.1/ や CVSS:4.0/ のようにバージョンが書かれています。
たとえば CVE-2026-112816 は、CNAのCanonicalがCVSS v4.0で10.0をつけ、LXDのGitHubの勧告ではCVSS v3.1で10.0と表示されています。このように、同じ脆弱性に、つけた組織やバージョンの違う点数がいくつも並ぶことがあります。
ベクトル(AV:N など)の主な項目の読み方
ベクトルは、点数の内訳を短く書いたものです。CVE-2026-112816 のベクトルは、次のとおりです。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/
VC:H/VI:H/VA:H/SC:H/SI:H/SA:H
v4.0のベクトルは長いので、2行に分けています。実際は1行です。
「項目:値」が「/」で区切られて並んでいます。主な項目は次のとおりです。
| 項目 | 意味と主な値 |
|---|---|
| AV(攻撃元区分) | どこから攻撃できるか N:ネットワーク経由(インターネットからなど)、A:隣接ネットワーク、L:ローカル、P:物理的に触る必要がある |
| AC(攻撃条件の複雑さ) | 攻撃に特別な条件がいるか L:低い、H:高い |
| AT(攻撃の前提条件を見る項目、v4.0のみ) | 攻撃が成り立つのに、特定の設定や状況がいるか N:いらない、P:いる |
| PR(必要な特権レベル) | 攻撃する側に、どのくらいの権限がいるか N:いらない、L:低い、H:高い |
| UI(ユーザ関与レベル) | 攻撃される側の人の操作がいるか v3.1:N:いらない、R:いる v4.0:N:いらない、P:少しいる、A:はっきりした操作がいる |
| S(スコープ、v3.1のみ) | 影響が、脆弱性のある部分の外まで広がるか U:広がらない、C:広がる |
| C・I・A(v3.1) VC・VI・VA、SC・SI・SA(v4.0) |
機密性(情報がもれる)、完全性(書きかえられる)、可用性(使えなくなる)への影響 H:大きい、L:小さい、N:なし |
AV:N・PR:N・UI:N がそろっていると、「ネットワークから、権限なしで、だれの操作もなしに攻撃できる」という意味になります。ネットワークにつながっているなら、急ぐ理由になります。
点数が高くても、自分に関係するとは限らない
CVSSの基本の点数は、脆弱性そのものの性質を評価したもので、使う人の環境によって変わりません。FIRSTの仕様書では、メーカーやNVDなどが出す点数は、ふつうこの基本の点数だけで、自分の環境に合わせた評価は使う側がするものだとしています。UbuntuのCVEの説明でも、CVSSはリスク(自分にとっての危なさ)をはかるものではないと書かれています。
たとえば、使っていない製品の脆弱性は、点数が10.0でも自分には関係ありません。IPAの説明には、ネットワークから攻撃できる脆弱性でも、ファイアウォールで届く相手が限られていれば、環境に合わせて評価し直す例があります。反対に、点数がそれほど高くなくても、悪用が確認されていれば急ぐべきです。
会社やOSごとの深刻度(UbuntuのPriorityなど、CVSSとは別のもの)
多くのメーカーは、CVSSとは別に、自分たちの勧告の中で独自の深刻度を出しています。CVSSのv4.0の仕様書にも、そうしたメーカーがあると書かれています。
たとえばUbuntuは、CVEごとに「Ubuntu priority(優先度)」をつけています。Critical・High・Medium・Low・Negligibleの5段階で、深刻度、影響を受ける利用者の数、ソフトウェアの設定、実際に悪用されているかなどから、Ubuntuとして対応を急ぐ度合いを決めています。Ubuntuは、この優先度はCVSSの点数とは別のものだと説明しています。
そのため、点数と優先度がずれることがあります。CVE-2026-112816 は、UbuntuのCVEページでCVSS v4.0が10.0(Critical)、Ubuntuの優先度はMediumです。一方で、Canonicalの勧告は、LXDとMicroCloudを使っているすべての人にすぐ上げるよう呼びかけています(LXD・MicroCloudの脆弱性の記事)。
CVSS、メーカーの深刻度、KEVは、それぞれ別の物差しです。迷ったら、自分が使っている製品のメーカーの勧告に書かれた対応を優先してください。
KEVとは(悪用が確認された脆弱性の一覧)
KEV(Known Exploited Vulnerabilities)は、米国CISAが公開している、悪用が確認された脆弱性の一覧です。CISAが公開しているJSONデータの仕様(スキーマ)では、米国の連邦政府の組織にとって大きなリスクがある、悪用が知られた脆弱性の一覧とされています。
CVSSが「どのくらい深刻か」を表すのに対して、KEVは「実際に攻撃に使われたか」を表します。KEVに載った脆弱性は、すでに攻撃に使われているので、使っているならすぐに直ったバージョンに上げてください。
だれが載せるのか、一覧に何が書いてあるか
KEVに載せるのはCISAです。CISAが悪用を確かめた脆弱性が、CVE番号ごとに加えられます。KEVに載せる基準は、CISAの指令「BOD 26-04」にもとづいています。一覧の1件ごとに、次のような項目があります。項目名は、CISAが公開しているデータ(JSON形式のファイル)のものです。
| 項目名 | 中身 |
|---|---|
| cveID | CVE番号 |
| vendorProject・product | メーカーやプロジェクトの名前と、製品名 |
| dateAdded | 一覧に加えた日 |
| requiredAction | 求められる対応(メーカーの案内に沿って対策する、など) |
| dueDate | CISAが示す、対応の期限 |
| knownRansomwareCampaignUse | ランサムウェアの攻撃に使われたと知られていれば「Known」、CISAが確認できていなければ「Unknown」 |
| cwes | 脆弱性の種類を表すCWEの番号 |
たとえば、WordPress本体の脆弱性 CVE-2026-119977 は、KEVのJSONデータで dateAdded が2026-11-03になっています(WordPress 7.1.4のセキュリティ更新の記事)。GitLabの CVE-2026-97229 は、2026-10-29に加えられています(GitLabの脆弱性の記事)。
dueDateは、CISAが示す対応の期限です。KEVは、米国の連邦政府の組織にとってのリスクをもとにした一覧で、期限もCISAが決めたものです。自分が使っているなら、期限を待たずに上げてください。
載っていなければ安全、ではない
KEVに載るのは、CISAが悪用を確かめた脆弱性です。KEVに載っていないことは、「悪用されていない」ことの証明にはなりません。
KEVに載っていなくても、メーカーが勧告で「悪用を確認した」と書いていたり、すぐに上げるよう呼びかけていたりすることがあります。CVE-2026-112816 は、11月5日13時33分(日本時間)時点でKEVに載っていませんが、Canonicalは利用者にすぐ上げるよう呼びかけています。KEVと合わせて、メーカーの勧告と、日本ではJPCERT/CCの注意喚起も見てください。
JVNでは、その脆弱性を使った攻撃がすでに観測されているなど、対策を急ぐかを決める大事な情報を載せているとき、脆弱性レポートに「緊急」と表示します。
ゼロデイとNデイ
ゼロデイ(ゼロデイ脆弱性)は、修正プログラムや回避策が出る前に見つかった脆弱性です。メーカーが脆弱性の対策情報を出す前に、その脆弱性を使って行われる攻撃を「ゼロデイ攻撃」と呼びます。修正がまだないので、メーカーの回避策を当てたり、危ない使い方を避けたりして、修正が出るのを待つことになります。
Nデイ(Nデイ脆弱性)は、修正プログラムや回避策が出てから、利用者がそれを当てるまでの間の脆弱性です。
IPAの「情報セキュリティ10大脅威 2026」によると、攻撃者は公表された脆弱性の情報や実証コードをもとに攻撃の道具をつくり、まだ対策していないシステムを狙います。脆弱性が見つかってから攻撃が起きるまでの時間は短くなっていて、対策しないままの期間が長いほど、被害に遭うおそれが大きくなります。修正が出たら、早く当てることがいちばんの対策です。
脆弱性の記事でよく見るほかの言葉
| 言葉 | 意味 |
|---|---|
| セキュリティ勧告(アドバイザリー) | メーカーや開発元が出す、脆弱性の内容、影響するバージョン、直ったバージョン、対策をのせた知らせ |
| 直ったバージョン | 脆弱性の修正が入ったバージョン。これより前のバージョンを使っていると影響を受ける |
| 回避策・緩和策 | すぐに更新できないときに、攻撃を防いだり被害を小さくしたりする一時的な手。機能を止める、届く相手を絞る、など |
| PoC(実証コード) | 脆弱性が攻撃に使えることを示すためのコード。公開されると、攻撃に悪用されることもある |
| CWE | 脆弱性の種類につける番号。たとえばCWE-367は、チェックしてから使うまでの間のすきを突かれる種類 |
| EPSS | FIRSTが出している、公開されたCVEが今後30日以内に悪用される確率の見込み。0〜1の値で毎日出ている |
| Ubuntu priority | Ubuntuとして対応を急ぐ度合い。CVSSとは別のもの |
| JVN#・JVNVU# | JVNがつける脆弱性の番号 |
| CNA | CVE番号をつけて、CVEの記録を公開する組織 |
脆弱性のニュースを見たら確かめる3つのこと
使っているか
まず、ニュースに出てくる製品を、自分が使っているかを確かめます。パソコンやサーバーのソフトだけでなく、WordPressのプラグイン、ルーターやVPNの機器、サーバーの中で動いている部品も見てください。使っていなければ、対応はいりません。
直ったバージョンが出ているか
使っているなら、メーカーのセキュリティ勧告で、影響するバージョンと直ったバージョンを確かめます。自分のバージョンが直ったバージョンより前なら、上げます。直ったバージョンがまだ出ていないとき(ゼロデイ)は、勧告にある回避策を当てて、修正を待ちます。
悪用が確認されているか(KEV・メーカーの発表)
CVE番号でKEVを調べ、メーカーの勧告に悪用の報告があるかも見ます。悪用が確認されていれば、ほかの作業より先に上げます。インターネットから届く機器やサーバーなら、なおさら急いでください。
よくある質問
CVSSが10.0なら、すぐ止めたほうがいい?
止めるかどうかは、点数だけでは決まりません。まず、その製品を使っているか、直ったバージョンが出ているかを確かめ、出ていれば上げてください。すぐに上げられないときは、メーカーの勧告にある回避策に従います。止めることが勧告で案内されている場合は、それに従ってください。
CVE番号がまだない脆弱性もある?
あります。CVE番号はCNAが割り当てるもので、割り当てられるまでは番号がありません。番号が予約されていても、記録の中身がまだ公開されていないこともあります。番号がないときは、メーカーの勧告の番号やJVNの番号で探してください。
JVNとCVEは何が違う?
CVEは、世界共通の脆弱性の番号と記録です。JVNは、JPCERT/CCとIPAが運営する日本の脆弱性情報サイトで、JVN#やJVNVU#で始まる独自の番号をつけて、日本語で情報を出しています。同じ脆弱性に、CVE番号とJVNの番号の両方がつくことがあります。
参考リンク
- 総務省|脆弱性とは?
- CVE.org|Overview
- CVE.org|Glossary
- IPA|共通脆弱性識別子CVE概説
- FIRST|Common Vulnerability Scoring System SIG
- FIRST|CVSS v4.0 Specification Document
- FIRST|CVSS v3.1 Specification Document
- IPA|共通脆弱性評価システムCVSS v3概説
- Ubuntu|About CVEs
- Ubuntu|CVE-2026-112816
- GitHub|canonical/lxd GHSA-99jp-jwmc-65p4
- Ubuntu Community Hub|Security advisory: Critical vulnerability found in Canonical LXD and MicroCloud
- CISA|Known Exploited Vulnerabilities Catalog
- CISA|Known Exploited Vulnerabilities(JSONデータ)
- GitHub|cisagov/kev-data
- IPA|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
- JVN|Japan Vulnerability Notes
- JVN|脆弱性レポートの読み方
- JPCERT/CC|注意喚起
- IPA|共通脆弱性タイプ一覧CWE概説
- CWE|About CWE
- FIRST|Exploit Prediction Scoring System (EPSS)

コメント