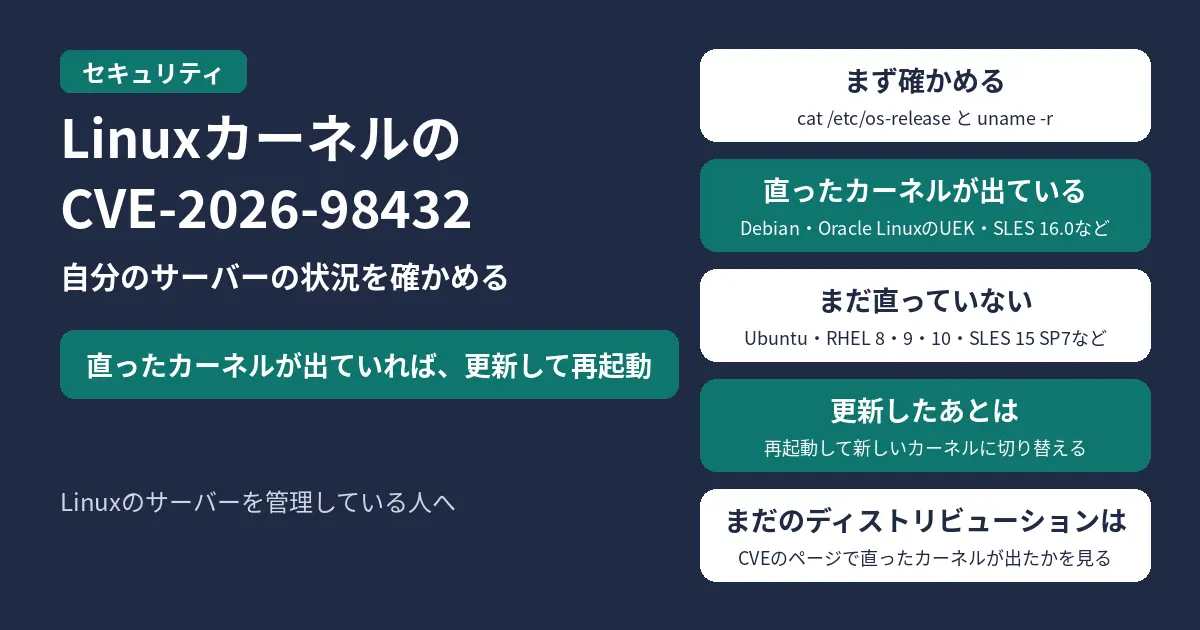
Linuxカーネルの
Debian、
直った
Ubuntuと、
10月30日10時31分時点の、
結論:ディストリビューションごとの状況
| ディストリビューション | 状況 |
|---|---|
| Debian 13 | 直った。6.12.113-1から |
| Debian 12 | 直った。6.1.190-1から |
| Ubuntu | まだ。 |
| RHEL | 8・ |
| Oracle Linux | UEKは |
| Amazon Linux 2023 | kernel6.12・ |
| Amazon Linux 2 | まだ |
| SUSE | SLES |
どの
どんな脆弱性か
Linuxカーネルの
- 影響が
ある カーネル: 4.4から、 直った バージョンの 前まで - IPv6:
最初の 問題には 当たらない (CVEの 記録の説明) - 届く
範囲: CVEの 記録は、 TCPの 接続を 受け付けている サーバーなら、 アプリの ログインより 前の 段階で、 ネットワーク越しに 届くと している - 回避策:
Red Hatは、 手軽で 安定した 回避策は ないと している
深刻度の
- CVEの
記録 (Linuxカーネルの 担当): CVSS 9.8 (Critical)。 NVDも この 値を 載せている - Oracle
Linux・ Amazon Linux・ SUSE・ Red Hat: CVSS 8.1。 重要度はImportant (Red Hatの値は暫定) - Ubuntu:
優先度はHigh
この
自分のサーバーのOSとカーネルの確かめ方
はじめに、
cat /etc/os-release
uname -r
Oracle uname -rに
Debianでは、uname -rに
Debianと
dpkg -l 'linux-image*'「Version」の
Debian:直ったバージョン
Debianの
- Debian 13
(trixie): linux 6.12.113-1(DSA-6568-1) - Debian 12
(bookworm): linux 6.1.190-1(DLA-4841-1) - Debian 12で
linux-6.12を 使っている 場合: 6.12.113-1~deb12u1(DLA-4850-1)
更新は、
sudo apt update
sudo apt upgrade
sudo rebootDebianのapt upgradeは、
Ubuntu:まだ直ったカーネルは出ていない
Ubuntuの
- 26.04
LTS: 修正の 作業中( 7.0.0-43.43) - 24.04
LTS: 修正の 作業中( 6.8.0-149.149) - 22.04
LTS: 修正の 作業中( 5.15.0-203.213) - 20.04
LTS・ 18.04 LTS・ 16.04 LTS: 影響あり - 26.10:
修正の 作業中( 7.3.0-10.10)
直った
sudo apt update
sudo apt upgrade
Ubuntuの
RHEL:8・9・10はまだ直っていない
Red
- RHEL 8・
9・ 10の カーネル: 影響あり (Affected)。 直った カーネルは まだ 出ていない - RHEL 7:
影響なし。 問題の コードが 入っていない - RHEL 6:
影響なし
「影響あり」は、
RHELを
Oracle Linux:UEKは直った
Oracle
- UEK
R6 (Oracle Linux 7・ 8): ELSA-2026-500397で、 5.4.17-2136.360.3.1から - UEK
R7 (Oracle Linux 8・ 9): ELSA-2026-500398で、 5.15.0-325.221.6.4から - UEK
R8 (Oracle Linux 9・ 10): ELSA-2026-500399で、 6.12.0-207.111.5.4から
Oracleの
sudo dnf update -y
sudo reboot
Amazon Linux:kernel6.12とkernel6.18は直った
Amazon
- Amazon Linux 2023の
kernel6.12: 6.12.113-138.209で直った (ALAS2023-2026-3335、 2026年10月29日) - Amazon Linux 2023の
kernel6.18: 6.18.56-125.164で直った (ALAS2023-2026-3251、 2026年10月24日) - Amazon Linux 2023の
標準の kernel: まだ (Pending Fix) - Amazon Linux 2:
Core、 Kernel-5.4・ 5.10・ 5.15 Extraの どれも、 まだ (Pending Fix)
kernel6.12を
sudo dnf update kernel6.12 \
  --releasever 2023.12.20261028
kernel6.18を
sudo dnf update kernel6.18 \
  --releasever 2023.12.20261026
AWSの
sudo rebootSUSE:16.0と15のLTSSは直った
SUSEの
- SUSE Linux Enterprise Server 16.0:
kernel-default 6.12.0-160000.40.1以降で直った - SUSE
Linux Enterprise Server 15 SP6-LTSS: kernel-default 6.4.0-150600.23.143.1以降で直った - SUSE
Linux Enterprise Server 15 SP5-LTSS: kernel-default 5.14.21-150500.55.195.1以降で直った - SUSE
Linux Enterprise Server 15 SP4-LTSS: kernel-default 5.14.21-150400.24.246.1以降で直った - SUSE Linux Enterprise Server 15 SP7:
影響あり。 修正の 作業中
自分でカーネルを入れている場合
kernel.orgの
- 5.10系:5.10.272
- 5.15系:5.15.223
- 6.1系:6.1.190
- 6.6系:6.6.159
- 6.12系:6.12.113
- 6.18系:6.18.56
- 7.2系:7.2.10
- 7.3:
最初から 直っている
サーバーを
出典
- CVE-2026-98432
(CVE.org) - CVE-2026-98432
(NVD) - CVE-2026-98432
(Debian Security Tracker) - Version
numbers and ABIs (Debian Linux Kernel Handbook) - apt(8)
(Debian) - dpkg(1)
(Debian) - CVE-2026-98432
(Ubuntu) - Package
management (Ubuntu Server documentation) - Automatic
updates (Ubuntu Server documentation) - CVE-2026-98432
(Red Hat) - CVE-2026-98432
(Oracle Linux) - Upgrading
a System to UEK 8 (Oracle) - CVE-2026-98432
(Amazon Linux Security Center) - ALAS2023-2026-3335
(Amazon Linux) - ALAS2023-2026-3251
(Amazon Linux) - Updating
the Linux Kernel on AL2023 (AWS) - CVE-2026-98432
(SUSE) - Discovering
vulnerabilities with Claude (Anthropic) - uname(1)
(Linux man-pages) - os-release(5)
(Linux man-pages)

コメント