Chromeを
Firefoxもca-certificates を
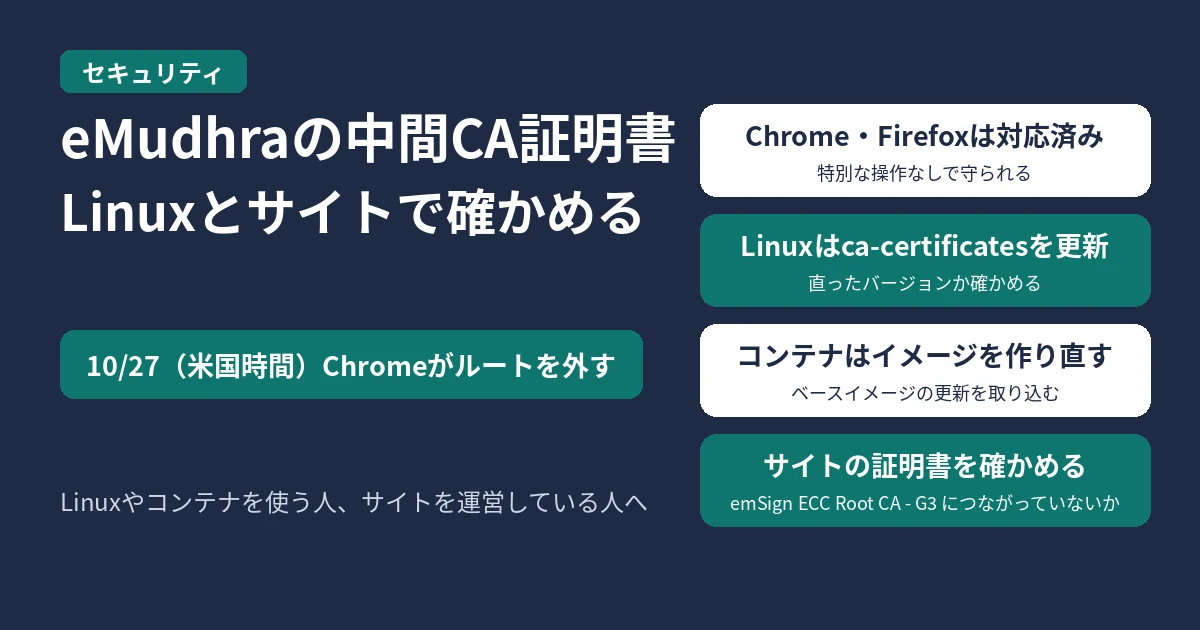
結論:Chromeは自動で対応済み、Linuxはca-certificatesの更新が必要
- 何が
起きたか :認証局eMudhraの 中間CA証明書8枚で、 鍵を 作る ときの 乱数が 足りず、 第三者が 秘密鍵を 割り出せる 状態でした。 悪用されると、 どの サイトにも なりすませる 証明書を 作れてしまいます - Chrome・Firefox:10月18日
(日本時間)の 朝までに、 更新や 再 起動なしで はじくようになっています。 使う 人の 操作は 要りません - Android:
Google Play開発者 サービスを通じて 同じ 対応が 届いています。 すぐに 反映したい ときは 端末を 再起動します - Linux:Debian・Ubuntu・Fedoraは、
もとになった ルート証明書を 外した ca-certificatesを出しています。 Red Hat Enterprise Linux (RHEL)は、 RHEL 10・9・8と、 RHEL 7の 延長ライフサイクルサポート (ELS) 向け、 RHEL 6の ELS EXTENSION 向けの 更新を 出しています - サイトを
運営している 人:自分の サイトの 証明書が 「 emSign ECC Root CA - G3」につながっていなければ、 作業は ありません
何が起きたか
Mozillaの
8枚の
eMudhraの
eMudhraは、
Chrome・Firefox・Androidは自動で対応済み
Chrome
Googleの
Chromeは、
Googleは、emSign ECC Root CA - G3」も
Firefox
Mozillaは、
設定によって
Android
Googleによると、
Windowsや
影響が残るのはブラウザ以外のソフト
ブラウザのようなca-certificates を
Mozillaは、emSign ECC Root CA - G3」をemSign ECC Root CA - G3」を
Red Hatも、ca-certificates にもとの
ルート証明書を
Linuxのca-certificatesを更新する(Debian・Ubuntu・Fedora・RHEL)
Debian・Ubuntu
直った ca-certificates の
| OS | 直った |
|---|---|
| Debian 13 |
20250419+deb13u1 |
| Debian 12 |
20250419~deb12u2 |
| Ubuntu 26.10 | 20260816ubuntu0.26.10.1 |
| Ubuntu 26.04 LTS | 20260816ubuntu0.26.04.1 |
| Ubuntu 24.04 LTS | 20260816ubuntu0.24.04.1 |
| Ubuntu 22.04 LTS | 20260816ubuntu0.22.04.1 |
| Ubuntu 20.04 LTS |
20240203~20.04.1ubuntu0.1~esm2 |
| Ubuntu 18.04 LTS |
202402031ubuntu0.18.04.1+esm3 |
| Ubuntu 16.04 LTS |
202402031~16.04.1~esm3 |
| Ubuntu 14.04 LTS |
20230311~14.04.1~esm3 |
Ubuntu 20.04 LTS以前は、
入っている
dpkg -l 'ca-certificates' | grep ^ii表の
sudo apt update && sudo apt upgradeまとめてca-certificates と libnss3 をlibnss3 の
sudo apt update && sudo apt install --only-upgrade ca-certificates 'libnss3*'Ubuntu 16.04 LTS以降は、ca-certificates ではなく
Fedora
Fedoraは、ca-certificates-2026.2.92_v9.0.319-1 を、emSign ECC Root CA - G3」とca-certificates-2026.2.92_v9.0.319-2 も
入っている
rpm -q ca-certificates次の
sudo dnf upgrade --refresh ca-certificatesRHEL
Red Hatの
rpm -q ca-certificates問題のdnf を yum に
sudo dnf upgrade ca-certificatesRed Hatは、
Dockerなどのコンテナ
コンテナのca-certificates は、
自分のサイトの証明書を確かめる(サイトを運営している人)
サイトをemSign ECC Root CA - G3」に
次のi: のwww.example.com は
echo | openssl s_client -connect www.example.com:443 -servername www.example.com 2>/dev/null | grep -E '^ *[0-9]+ s:|^ +i:'どのemSign や eMudhra がemSign Root CA - G1)からの
よくある質問
証明書の確認を止めれば、とりあえずつながりますか
つながりますが、
Goで作ったツールやサービスはどうなりますか
Goは
ほかの認証局にも同じ問題がありますか
Mozillaは、
参考リンク
- Bug 2083449 – eMudhra: Private key compromise of Intermediate Certificates
(Mozilla Bugzilla) - Compromised eMudhra Intermediate Certificates
(dev-security-policy) - Protecting Firefox users following the compromise of eMudhra intermediate certificates
(Mozilla Security Blog) - MFSA 2026-112
(Mozilla) - Bug 2084101 – Remove eMudhra emSign Root CA – G3 from NSS
(Mozilla Bugzilla) - Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates
(Google) - eMudhra Statement on Recent Certificate Security Incident
(eMudhra) - DSA-6572-1 ca-certificates
(Debian) - DLA-4845-1 ca-certificates
(Debian) - ca-certificates
(Debian Security Tracker) - USN-8944-1・USN-8944-2・USN-8947-1(Ubuntu)
- eMudhra CA compromise fixes available
(Ubuntu) - ca-certificates の
更新 (Fedora Bodhi) - Bug 2556376 – Update to mitigate current issues with eMudhra
(Fedora/Red Hat Bugzilla) - RHSB-2026-012 Certificate compromise – eMudhra
(Red Hat) - CVE-2026-114406
(Red Hat) - RHSA-2026:88779 ca-certificates security update
(Red Hat Enterprise Linux 7 Extended Lifecycle Support)
この

コメント