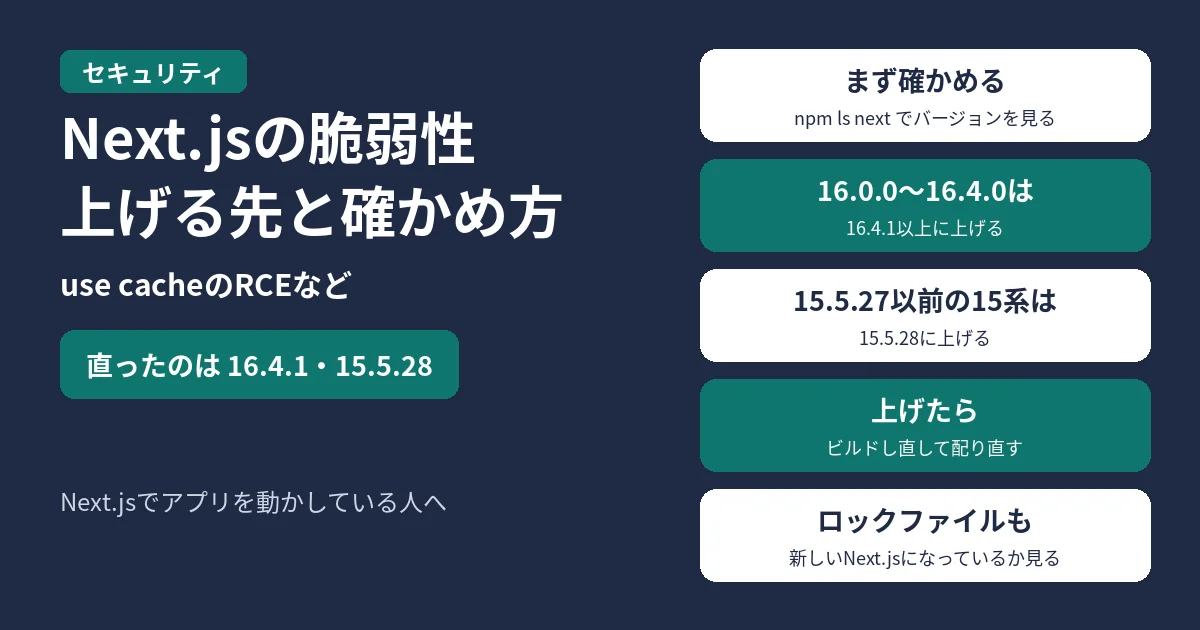
Next.jsが、
回避策が
npm ls next16.0.0〜
2026年10月27日16時2分
結論:上げる先のバージョン
| 使っている |
上げる |
|---|---|
| 16.0.0〜 |
16.4.1以上 |
| 15系 |
15.5.28 |
| 14系以前 | 15.5.28か |
15系の
npm install next@15.5.2816系の
npm install next@16.4.3上げたら、
Next.jsの
直った脆弱性
| 内容 | 深刻度 | 対象 |
|---|---|---|
| use cacheの GHSA-673q-mjm6-r5xr |
Critical |
16.0.0〜 |
| SVGを GHSA-2464-fhr4-w9xw |
Critical |
10.0.0〜 16.0.0〜 |
| Server Actionsを CVE-2026-94482、 |
High |
13.0.0〜 16.0.0〜 |
2件目の
自分のアプリが当てはまるか
use cacheのRCE(16系だけ)
対象は、use cache
15系は、
画像の最適化のRCE
対象は、
すぐにsharpsharpsharpsharpsharp
npm ls sharp表示されたsharp
Server Actionsのサービス妨害
対象は、
Pages Routerだけの
自分の環境を確かめる
プロジェクトの
npx next info「Relevant Packages」のnext:reactreact-dom
CIや
Next.jsを使わずにReactのServer Componentsを使っているとき
use cacheの
react-server-dom-webpack
react-server-dom-parcel
react-server-dom-turbopack
Reactの
Node.jsも新しくする
Next.jsを
よくある質問
9月30日のセキュリティ更新(16.3.8・15.5.27)を入れていれば大丈夫ですか?
大丈夫ではありません。
use cacheを使っていなくても上げる必要がありますか?
上げてください。
Pages Routerだけのアプリでも上げる必要がありますか?
上げてください。
公式の発表と資料
- Next.js Security Update for Upstream Vulnerabilities
(Next.jsの ブログ) - Upcoming Next.js Security Update for Upstream Vulnerabilities
(Next.jsの ブログ) - GHSA-673q-mjm6-r5xr
(GitHubの アドバイザリ) - GHSA-2464-fhr4-w9xw
(GitHubの アドバイザリ) - GHSA-p3m5-59mp-jv5r
(GitHubの アドバイザリ) - GHSA-xqc2-xf4c-x3h3
(Reactの GitHubの アドバイザリ) - GHSA-h3gv-c5rc-p453
(Reactの GitHubの アドバイザリ) - Next.js 16.4.1の
リリースノート - Next.js 15.5.28の
リリースノート - Next.jsの
サポートの 方針 (Support Policy) - next infoコマンド
(Next.jsの ドキュメント)

コメント