Microsoftが、
Microsoftは
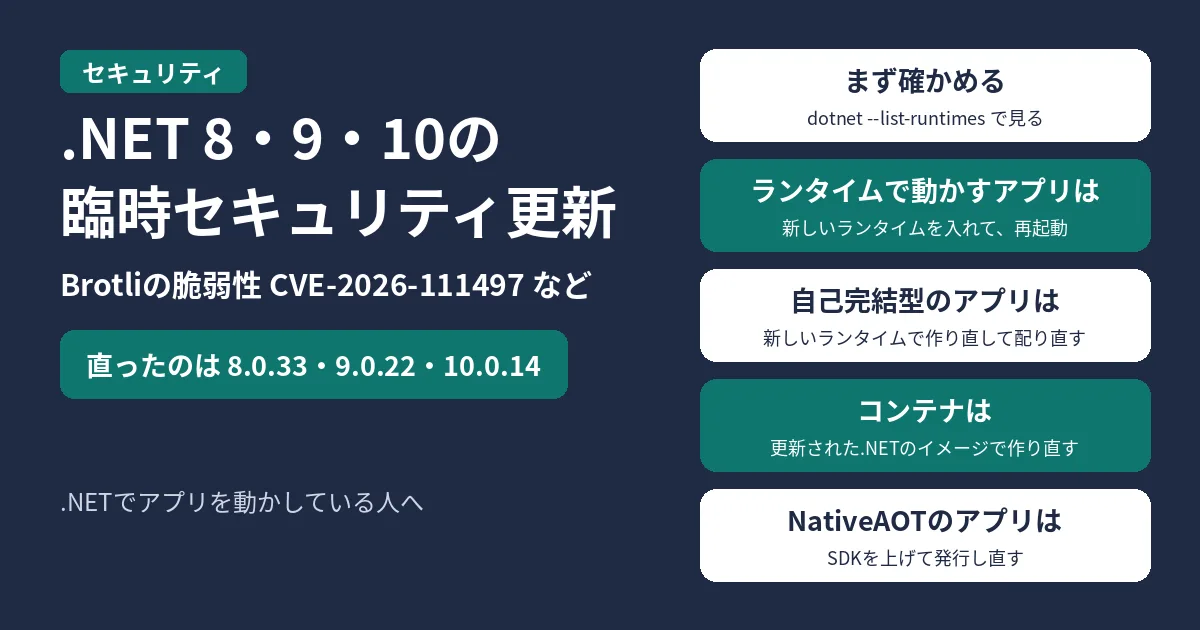
dotnet --list-runtimesMicrosoft.NETCore.AppMicrosoft.AspNetCore.App
2026年10月27日16時1分
結論:上げる先のバージョンと上げ方
| .NET | 対象の |
直った |
|---|---|---|
| .NET 8 | 8.0.0〜 |
ランタイム |
| .NET 9 | 9.0.0〜 |
ランタイム |
| .NET 10 | 10.0.0〜 |
ランタイム |
| .NET 11 | プレビュー1〜 |
RC3 |
- ランタイムを
入れた サーバーで 動かす アプリは、 新しい ランタイムを 入れてから、 アプリを 再起動します - 自己完結型
(self-contained)の アプリは、 新しい ランタイムで 作り直して 配り直します。 サーバーの ランタイムを 上げても、 アプリに 入っている ランタイムは 変わりません - NativeAOTの
アプリは、 SDKを 上げて 発行し直します。 マシンの ランタイムを 上げても、 実行ファイルに 組み込まれた 部分は 変わりません - コンテナは、
更新された .NETの イメージで 作り直して 配り直します - Blazor WebAssemblyを
使う .NET 10の アプリは、 次の 2つの パッケージの 参照も 10.0.14に 上げます。 ランタイムを 上げるだけでは 変わりません
Microsoft.AspNetCore.Components.WebAssembly.Server
Microsoft.AspNetCore.Components.WebAssembly.DevServer直った脆弱性
| CVE |
内容 |
|---|---|
| CVE-2026- (8.1) |
Brotliの |
| CVE-2026- (7.8) |
Linux向けの |
| CVE-2026- (8.1) |
Windowsでの、 |
| CVE-2026- (8.8) |
Blazor WebAssemblyの |
MSRCの
CVE-2026-111497の影響を受けるアプリ
影響を
- ASP.NET Coreの
リクエストの 展開 (request decompression)で、 Brotli (br)を 有効に している - HttpClientの
自動展開 (AutomaticDecompression)に、 Brotliか Allを 入れている - System.IO.Compressionの
BrotliStreamや BrotliDecoderで 展開している
上の
すぐ上げられないとき
Microsoftは、
ASP.NET Coreで
builder.Services.AddRequestDecompression(options =>
{
    options.DecompressionProviders.Remove("br");
});
HttpClientで
var handler = new HttpClientHandler
{
    AutomaticDecompression = DecompressionMethods.GZip | DecompressionMethods.Deflate
};
どちらも、
自分の環境を確かめる
入っているランタイムとSDK
dotnet --list-runtimes
dotnet --list-sdks
Microsoft.NETCore.App 8.0.33
自己完結型の
Linuxでtar.gzから入れたとき(CVE-2026-114148)
.NET 8・
新しい
(
    umask 022
    tar -xzf "$PATCHED_ARCHIVE" -C "$NEW_DOTNET_ROOT" \
        --no-same-owner --no-same-permissions
)PATCHED_ARCHIVENEW_DOTNET_ROOT
Python・Node.jsのBrotli
CVE-2026-111497は、
よくある質問
.NET Frameworkも上げますか?
.NET Frameworkは、
Brotliの展開を使っていなければ、上げなくてよいですか?
CVE-2026-111497で
10月13日の更新を入れたのに、また上げるのですか?
上げます。
CVE-2026-111497のCVSSが8.1と9.2の2つあるのはなぜですか?
付けた
公式の発表と資料
- .NET October 2026 Out-of-Band Security Updates
(.NETブログ) - CVE-2026-111497の
告知 (dotnet/announcements) - CVE-2026-114148の
告知 (dotnet/announcements) - GHSA-p3jp-9v83-76w9
(GitHubの アドバイザリ) - CVE-2026-111497
(MSRC) - CVE-2026-114148
(MSRC) - CVE-2026-111497
(CVE.org) - .NET 8.0.33の
リリースノート - .NET 9.0.22の
リリースノート - .NET 10.0.14の
リリースノート - インストールされている
.NETの バージョンを 確かめる (Microsoft Learn)

コメント