Tailscale
関係するのは、
まず
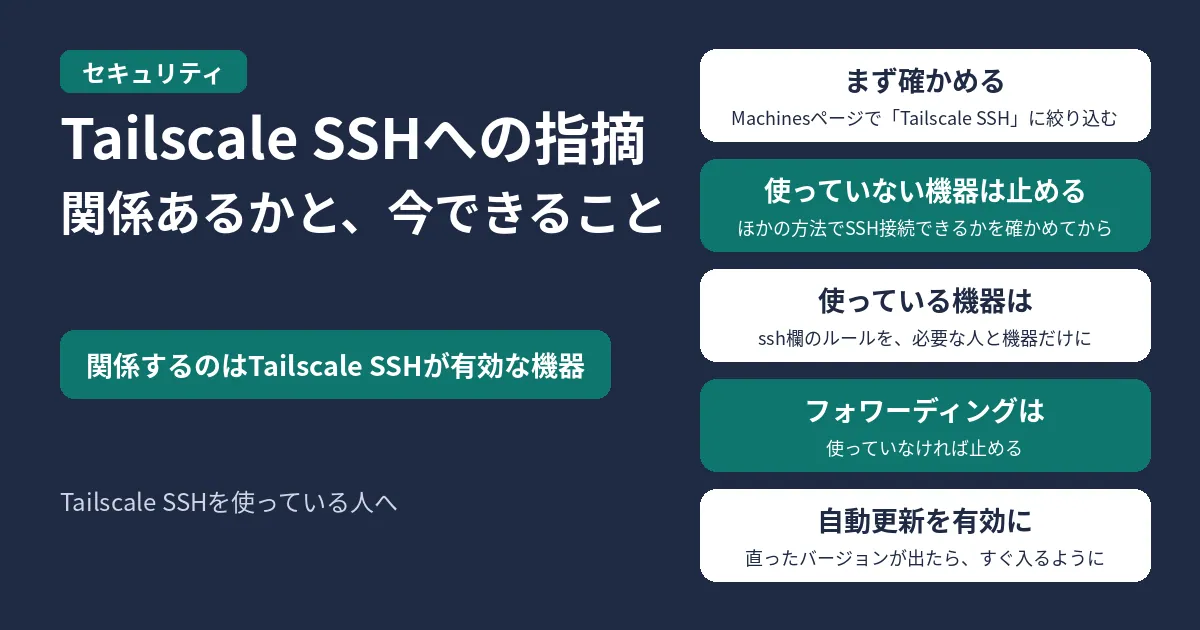
結論:まずTailscale SSHを使っているかを確かめる
- 研究者が
指摘したのは 11件で、 Tailscale SSHに ついては 4件です。 ほかの 7件は、 Tailscale Serve・ Funnel、 app connector、 headscaleなどに ついてです。 - Tailscale
SSHに ついての 指摘の 多くは、 Tailscale SSHが 有効で、 乗っ取られた機器からの SSH接続と フォワーディングが ルールで 許されている 場合の 話だ、と 研究者は 書いています。 1〜3件目に ついては、 そうした 場合に、 ほかの サーバーで rootの 権限を 取られる おそれが ある、と しています。 - Tailscaleの
セキュリティ告知、 修正した バージョン、 CVEは、 まだ ありません。 - Tailscale
SSHを 使っていない機器では、 止めて おけます。 使っている機器では、 ポリシーファイルの ssh欄のルールを 見直します。
Tailscale SSHを使っているかの確かめ方
管理画面のMachinesページで探す
管理画面の
property:tailscale-ssh機器の上で確かめる
Tailscale
tailscale set --ssh
tailscale up --ssh今のtrueと
tailscale get ssh入っている
tailscale versionポリシーファイルのssh欄を見る
誰がssh欄で
ポリシーファイルをsshの
当面の対策
使っていない機器では、Tailscale SSHを止める
Tailscale
tailscale set --ssh=false止める
tailnet全体で
使っている機器では、ssh欄のルールを絞る
ssh欄のsrc)、dst)、users)の
- ルールは、
決まった 接続元から 決まった 接続先への 組み合わせで書く - ユーザーや
タグ全体に 許す、 広い acceptのルールは消す - rootや、
パスワードなしで sudoできる アカウントへの ログインは 許さない (ただし研究者は、 これは 補助の 対策だと しています。 Tailscale SSHに ついての 1〜3件目は、 root以外の アカウントからでも 起きる ため、 これだけでは 防げないからです) - フォワーディングは、
必要な とき以外は 許さない (機器で 止める 方法は 「Tailscaleが 勧めている 対策」に あります) - headscale
v0.29.5では フォワーディングを 止められないため、 SSHを 許すルールは どれも、 rootの 権限を 渡すのと 同じと 考える
Tailscaleが勧めている対策
Tailscaleで
- SSHの
ルールを 見直し、 必要な 人と機器だけに許す - SSHの
フォワーディングを 使っていなければ 止める - check
modeを 使う (ただし、 権限の 昇格 その ものは 防げない) - 自動更新を
有効にし、 修正が 出たら すぐ 入るようにする
フォワーディングを
TS_SSH_DISABLE_FORWARDING=1check ssh欄で"action": "check"に
tailscale set --auto-update研究者の指摘:11件のうちTailscale SSHは4件
| 対象 | 件数 | 報告書の番号 |
|---|---|---|
| Tailscale SSH | 4件 | 1、 |
| Tailscale |
5件 | 7〜11 |
| app |
1件 | 4 |
| headscale・DERP | 1件 | 6 |
研究者が
Tailscale
- 接続先の
機器で、 Tailscale SSHが 有効に なっている - 攻撃者が
すでに tailnetの 中の 1台を 乗っ取っていて、 その機器からの 接続が ssh欄のルールで 許されている - ルールで、
フォワーディングが 許されている
5件目は、
指摘は
修正・CVE・Tailscaleの告知の状況
- Tailscaleの
セキュリティ告知:この 件の 告知は ない (最新は TS-2026-013で、 別の件) - 修正した
バージョン:出ていない (最新は v1.104.2で、 変更履歴に この 件の 記載はない) - CVE:NVDにも、
GitHubの セキュリティアドバイザリーにも 登録されていない - headscale:v0.29.6が
出ているが、 この 件を 直したとは 書かれていない - Tailscaleの
反応:報告書を 受け取って 調べている。 見つかった 問題を 直す 作業を している (Tailscaleの Redditの 投稿による)
Tailscale
この
関連記事
参考
- Tailscale:Security bulletins
- Tailscale:Changelog
- GitHub:Tailscale v1.104.2
- Tailscale:Tailscale SSH
- Tailscale:Tailscale CLI
- Tailscale:Tailnet
policy file syntax - Tailscale:Filter
devices in the admin console - GitHub:Tailscaleの
セキュリティアドバイザリー - GitHub:headscale v0.29.6
- Reddit:Recent
Tailscale vulnerability reports (Tailscaleの Mike Shaver氏の 投稿) - The
Hacker News:Unpatched Tailscale SSH Flaws Could Let a Hacked Device Reach Root on Other Servers - ThreatWire:Tailworm
Tailscale SSH and headscale flaws: what is confirmed, what is not

コメント