※本記事にはプロモーションが含まれます。
レンタルサーバーの「エックスサーバー」が、2026年10月13日から一部のプランで『XServer サイトセキュリティ』を追加料金なしで使えるようにしました。サイトの改ざんチェックに加えて、XSS(クロスサイトスクリプティング)やSQLインジェクションといった「弱点(脆弱性)」も調べられるサービスです。
一方で、これまでの「Web改ざん検知」は新しい申し込みの受付が終わり、2027年10月13日で提供終了になります。この記事では、エックスサーバーの公式発表とマニュアルの内容をもとに、初心者向けにポイントをまとめます。
XSSとSQLインジェクションとは?
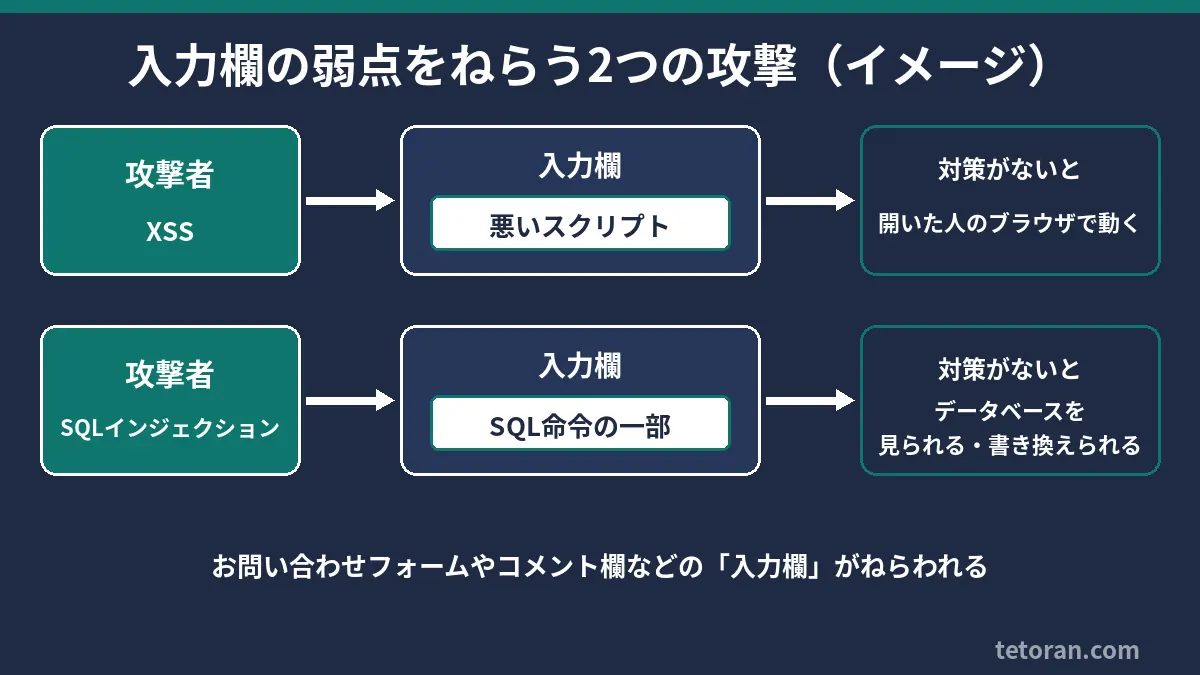
どちらも、Webサイトの「入力欄」などの弱点をねらう代表的な攻撃です。
XSS(クロスサイトスクリプティング)
お問い合わせフォームやコメント欄などに、悪いプログラム(スクリプト)を入れられてしまう攻撃です。対策ができていないと、そのページを開いた人のブラウザで悪いプログラムが動き、偽の画面を出されたり、ログイン情報をねらわれたりするおそれがあります。
SQLインジェクション
入力欄に、データベースへの命令文(SQL)の一部を入れてサイトをだます攻撃です。対策ができていないと、データベースの中身を見られたり、書き換えられたりするおそれがあります。データベースの基本はデータベース用語大全も参考にしてください。
XServer サイトセキュリティでできること
公式マニュアルによると、XServer サイトセキュリティはWebサイトを自動で診断し、Webアプリケーションの脆弱性、Webサイトの改ざんやマルウェアなどを確認できる機能です。お知らせでは、改ざん・マルウェア・フィッシング・XSS・SQLインジェクションなどのセキュリティリスクを確認できると説明されています。
- 登録したWebサイトを定期的に診断(脆弱性診断+Web改ざん検知)
- 問題が見つかったときなどに、登録したメールアドレスへ通知
- 「診断パネル」で診断結果の閲覧、手動診断、診断開始URL・診断頻度・通知先の変更ができる
なお、公式の説明では、このサービスは『定期的に診断し、問題があった場合にメールで知らせる』ものです。攻撃をその場で止めたり、見つかった弱点を自動で直したりする機能としては説明されていないため、通知を受けたらプラグインの更新など自分で対応する必要があります。
無料で使える対象プランと内容
お知らせとマニュアルによると、対象プランでは1サーバー契約につき1サイトまで追加料金なしで使えます。
| サービス・プラン | 使えるサイトセキュリティのプラン | 診断ページ数 | 脆弱性診断 | Web改ざん検知 | 結果の保存期間 | サイトシール |
|---|---|---|---|---|---|---|
| エックスサーバー プレミアム | エントリープラン | 1ページ | 月1回 / 年1回 / 診断しない(初期設定は月1回) | 毎日1回 | 3ヶ月 | なし |
| エックスサーバー ビジネス | ライトプラン | 50ページ | 毎日1回 / 週1回 / 月1回 / 年1回 / 診断しない | 毎日1回 | 1年 | あり |
| XServerビジネス 全プラン | ライトプラン | 50ページ | 毎日1回 / 週1回 / 月1回 / 年1回 / 診断しない | 毎日1回 | 1年 | あり |
※表の内容は、エックスサーバーとXServerビジネスそれぞれの公式マニュアルの表にもとづきます(2026年10月16日時点)。
注意点(公式の記載より):
- スタンダードプランは無料提供の対象外です。プレミアム・ビジネスからスタンダードへ変更すると、設定中のサイトセキュリティは削除され、診断も止まります。
- 無料提供は自動では有効になりません。自分で設定する必要があります。
- ライトプランでは、旧「Web改ざん検知」では対象外だったXSSやSQLインジェクションなども診断でき、診断できるページ数も30ページから50ページに増えます。
- 有料プランを契約すると、ページ数やサイトを追加できます。有料プランの料金は公式ページで確認してください。
- すでに対象プランを有料で契約している人は、希望すれば無料提供への切り替えと、残り期間に応じた返金を受け付けるとのことです(サポートへ問い合わせ)。
始め方(公式マニュアルに書かれている手順)
以下はエックスサーバー公式マニュアルに書かれている手順の要約です。設定は新しいサーバーパネルの「セキュリティ」→「サイトセキュリティ」から行います。
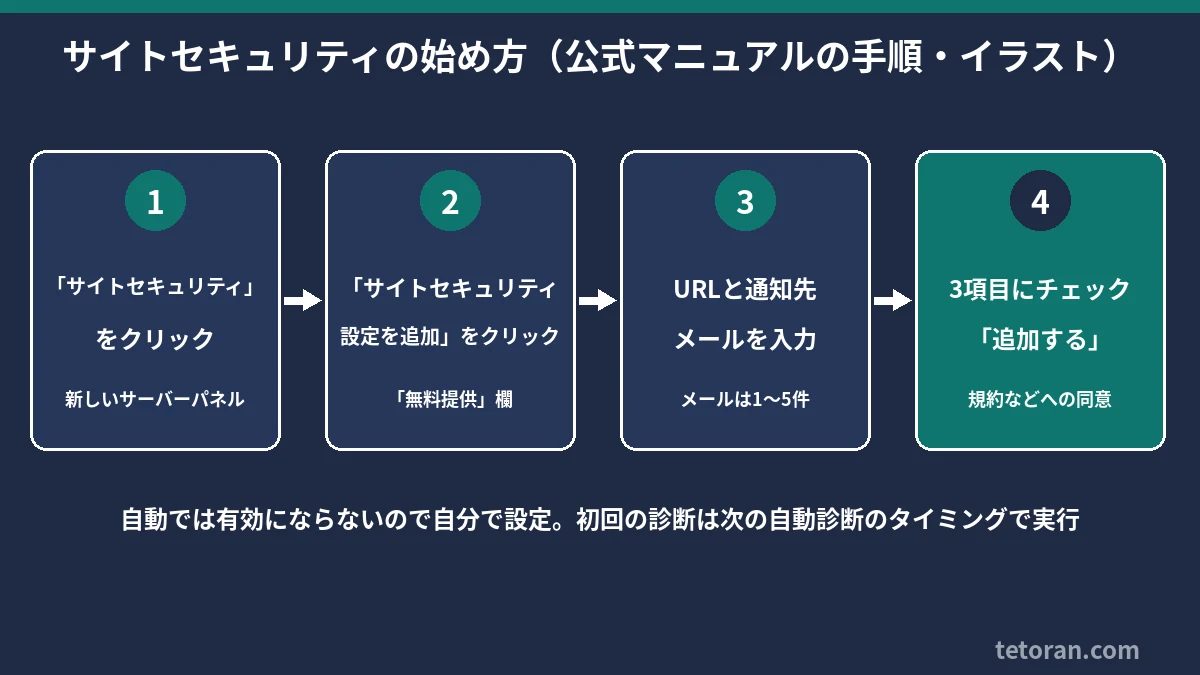
- サーバーパネルにログインし、「サイトセキュリティ」をクリック
- 「無料提供」欄の「サイトセキュリティ設定を追加」をクリック
- 診断を開始するURLと通知先メールアドレスを入力(1件以上、最大5件)。メールアドレスごとに、脆弱性診断とWeb改ざん検知の通知タイミング(「通知しない」「問題が見つかったとき」「診断が完了したとき」)を選ぶ
- 確認事項・「サービス利用規約」「個人情報の取り扱いについて」への同意を含む3項目にチェックを入れて「追加する」をクリック
マニュアルによると、初回の診断は次の自動診断のタイミングで実行されます。また、診断開始URLには自分が管理しているサイト、または管理者から診断の承諾を得ているサイトを指定するよう書かれています。
「Web改ざん検知」はどうなる?
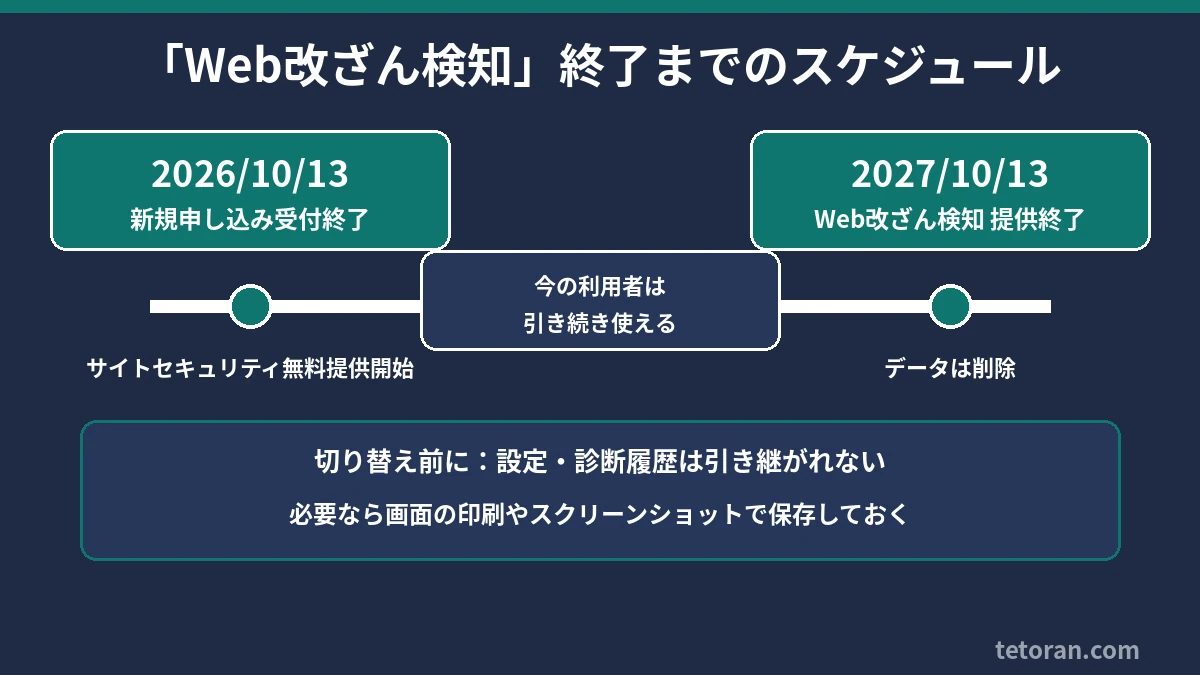
- 2026年10月13日:新規の申し込み受付を終了
- 2027年10月13日:提供終了(それまでは今の利用者は引き続き使える)
切り替えるときの注意(お知らせ・マニュアルより):
- サイトセキュリティを設定すると、Web改ざん検知の自動診断は止まります。これまでの設定や診断履歴は、旧管理画面で引き続き見られます。
- 登録URL・診断設定・診断履歴などのデータは、サイトセキュリティには引き継がれません。必要なら画面の印刷やスクリーンショットで保存しておきましょう。
- 提供終了後、Web改ざん検知のデータは削除されます。保存は設定を削除する前か、提供終了日までに。
- サイトセキュリティの設定を削除しても、旧Web改ざん検知の自動診断は再開しません。
どんな人に向いている?
- エックスサーバーのプレミアム・ビジネスプラン、またはXServerビジネスを使っている人(追加料金なしで使える枠があるため)
- WordPressでお問い合わせフォームやコメント欄を使っていて、XSSやSQLインジェクションが気になる人
- 今「Web改ざん検知」を使っていて、2027年10月13日までに乗り換えが必要な人
スタンダードプランの人は無料提供の対象外です。有料での利用条件は公式ページで確認してください。
もしもの時のために、バックアップも大切です。バックアップ3-2-1ルールの記事や、通信を守るファイアウォールの仕組みもあわせてどうぞ。
まとめ
XServer サイトセキュリティは、改ざん検知に加えてXSSやSQLインジェクションなどの脆弱性も診断できるサービスで、対象プランなら1サーバーにつき1サイトまで追加料金なしで使えます。ただし自動では有効にならないので、自分で設定が必要です。Web改ざん検知を使っている人は、2027年10月13日までに切り替えとデータの保存を済ませておきましょう。内容は発表時点の情報なので、最新情報は公式ページで確認してください。
これからレンタルサーバーを選ぶ人で、サイトセキュリティの無料提供も使いたい場合は、対象プラン(プレミアム・ビジネス)を確認したうえで エックスサーバー
 の公式サイトをチェックしてみてください。

コメント