※本記事にはプロモーションが含まれます。
「メールはどうやって相手に届くの?」「SMTPとPOP・IMAPは何が違う?」「MXレコードって何?」。この記事では、メールサーバーの仕組みを、送信から受信までの流れに沿って図解つきで解説します。
後半では、2024年2月に始まり、2025年11月から段階的に適用が強化されているGmailの送信者ガイドラインの要点も紹介しています。自社ドメインのメールが届かない、迷惑メールに入ってしまうという方は、そちらから読んでも大丈夫です。
結論:メールは「送るサーバー」と「受け取るサーバー」のリレーで届く
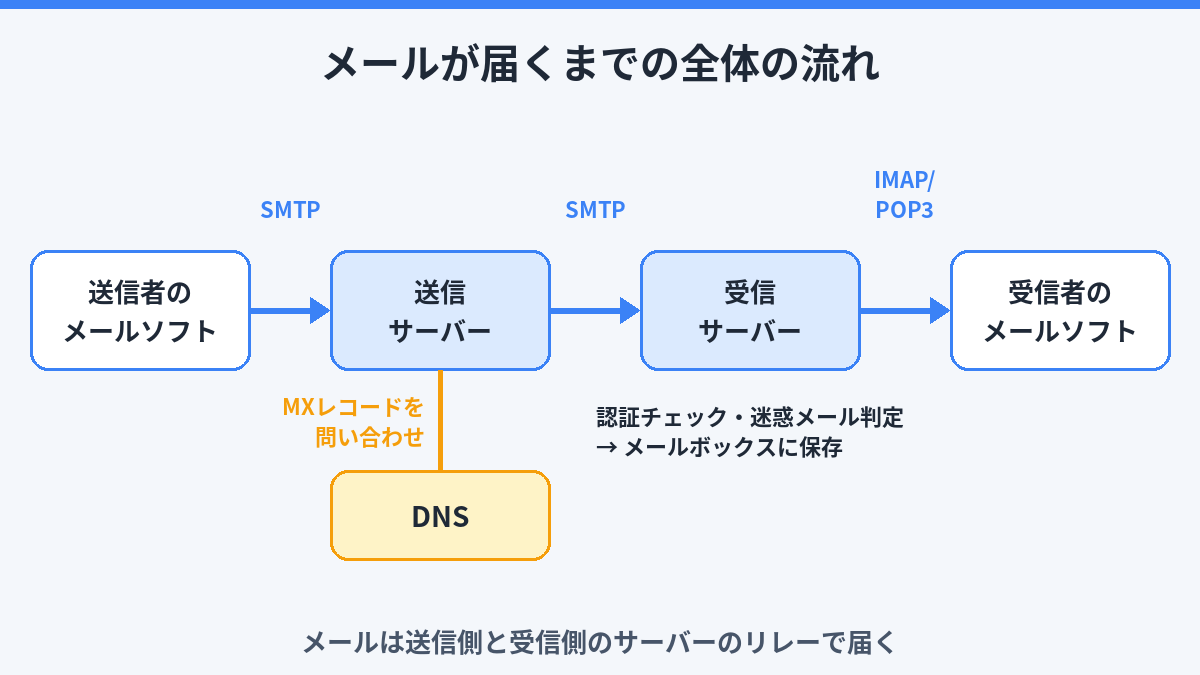
メールは、送信者のパソコンから受信者のパソコンへ直接届くわけではありません。おおまかには次の流れでリレーされます。
- メールソフト(Outlook、Gmailの画面など)が、送信用サーバーにメールを渡す(SMTP)
- 送信用サーバーがDNSに「宛先ドメインのメールはどこで受け取る?」と問い合わせる(MXレコード)
- 送信用サーバーが、宛先の受信サーバーにメールを転送する(SMTP)
- 受信サーバーが認証チェック(SPF・DKIM・DMARC)や迷惑メール判定をして、メールボックスに保存する
- 受信者のメールソフトがメールボックスからメールを取り出す(IMAPまたはPOP3)
メールサーバーを構成する役割(MUA・MTA・MDA)
| 名前 | 役割 | 代表例 |
|---|---|---|
| MUA(Mail User Agent) | ユーザーが使うメールソフト | Outlook、Thunderbird、Gmailのウェブ画面 |
| MTA(Mail Transfer Agent) | メールを宛先のサーバーまで配送する | Postfix、Exim、Sendmail |
| MDA(Mail Delivery Agent) | 受け取ったメールをメールボックスに保存する | Dovecot(LMTPまたはLDA) |
| IMAP/POP3サーバー | メールボックスのメールをメールソフトに渡す | Dovecot |
自前でメールサーバーを立てる場合は、「MTAにPostfix、IMAPサーバーにDovecot」という組み合わせが定番です。Dovecotでメールボックスに保存する(MDA)方法にはLMTPとLDAの2つがありますが、Dovecotの公式ドキュメントでは、現在はLMTPの利用がすすめられています。これに、SpamAssassin(迷惑メール判定)やClamAV(ウイルス検査)を連携させます。自分で作って管理するのが大変な場合は、独自ドメインのメールが使えるレンタルサーバー(エックスサーバーなど)を使う方法もあります。エックスサーバー
SMTP・POP3・IMAPの違いとポート番号
SMTP:メールを「送る・転送する」
SMTPは、メールソフトから送信サーバーへの送信と、サーバー同士の転送に使われるプロトコルです。用途によって使うポートが異なります。
| ポート | 用途 |
|---|---|
| 25 | サーバー同士の転送(MTA間) |
| 587 | メールソフトからの送信(サブミッション)。STARTTLSで暗号化し、SMTP認証を行う |
| 465 | メールソフトからの送信。接続した直後からTLSで暗号化する(Implicit TLS) |
465番ポートには少しややこしい歴史があります。もともと「smtps」として登録 → その登録が取り消し → RFC 8314(2018年)の7.3節で、TLSでのメール送信用「submissions」として再登録、という経緯です。登録が取り消されている間も、多くのメールソフトが465番を暗号化された送信用ポートとして使い続けていたため、実態に合わせて再登録されました。RFC 8314では、移行期間中はクライアントとサーバーが587番(STARTTLS)と465番(Implicit TLS)の両方に対応すべきとされています。
POP3とIMAP:メールを「受け取る」
| 項目 | POP3 | IMAP |
|---|---|---|
| メールの保管場所 | 端末にダウンロードする(サーバーから削除する設定が多い) | サーバー上に置いたまま見る |
| 複数端末での同期 | 苦手(既読や削除が同期されない) | 得意(フォルダ、既読・未読も同期) |
| ポート(暗号化なし/TLS) | 110/995 | 143/993 |
| 向いている使い方 | 1台のPCだけで読む | スマホとPCなど複数の端末で読む |
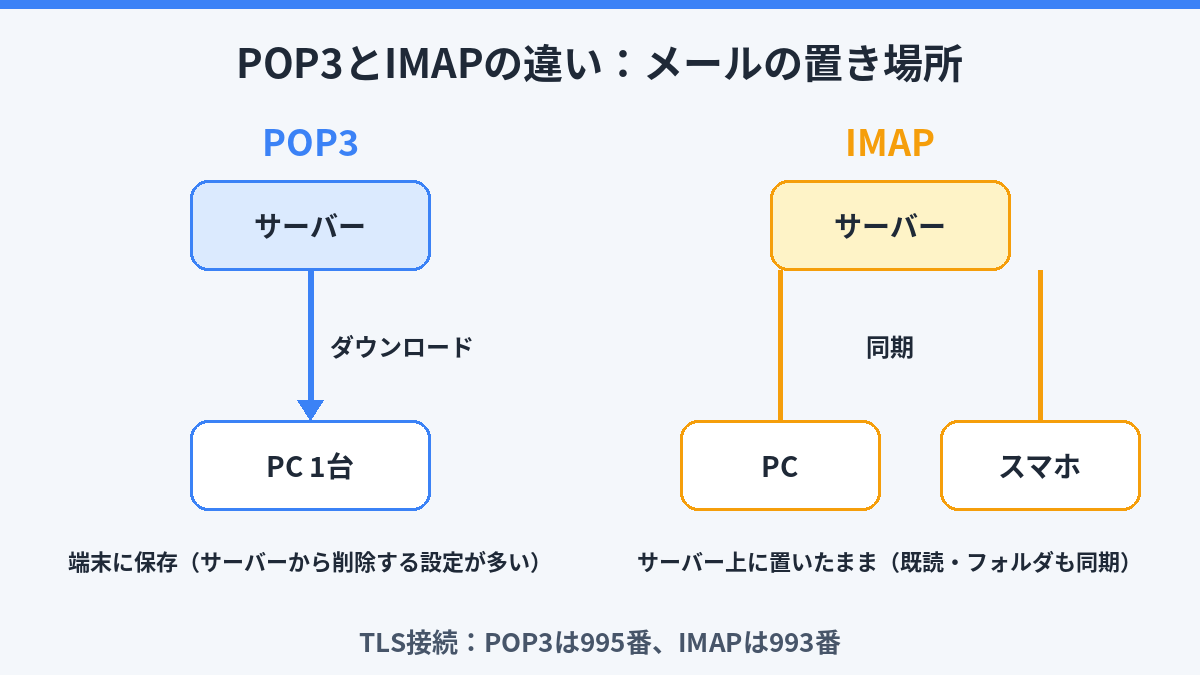
RFC 8314では、メールソフトとサーバーの間は平文をやめてTLSで暗号化することが求められています。新しく設定するなら、IMAPは993番、POP3は995番を使いましょう。
DNSとMXレコード:メールの「届け先」を決める仕組み
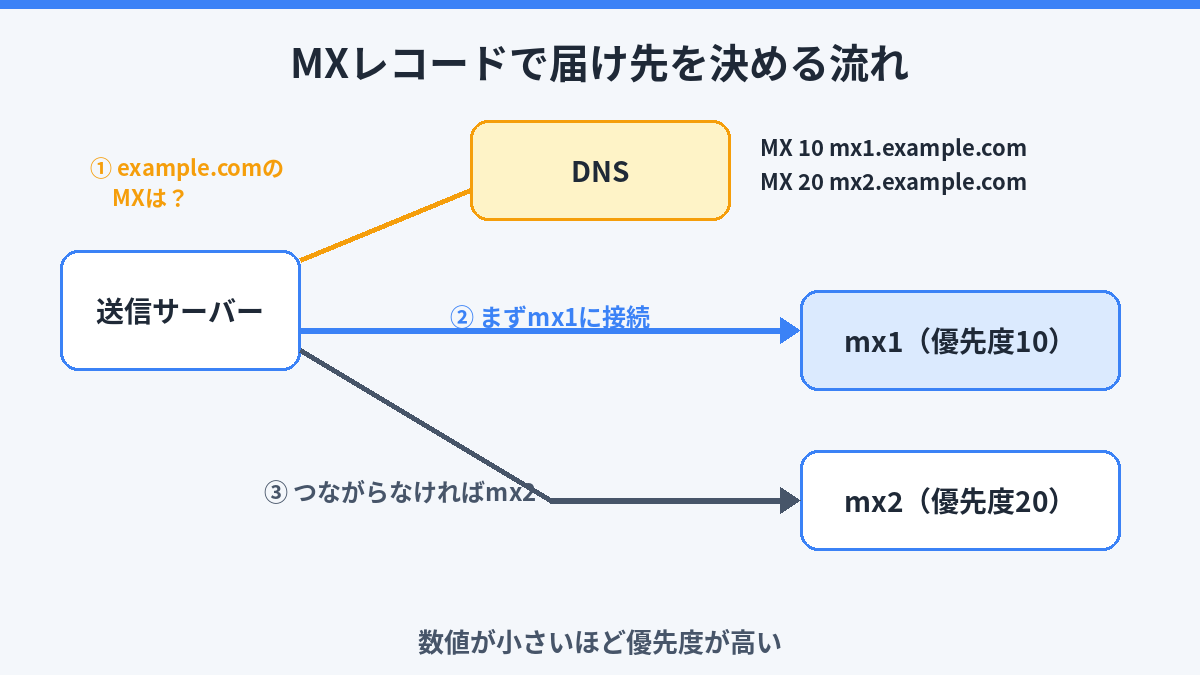
送信サーバーは、宛先アドレスの@より後ろ(ドメイン)を見て、DNSにMXレコードを問い合わせます。MXレコードには、受信サーバーのホスト名と優先度が書かれています。
example.com.  IN  MX  10  mx1.example.com.
example.com. IN MX 20 mx2.example.com.数値が小さいほど優先度が高く、mx1に接続できない場合はmx2が使われます。優先度が同じMXが複数あれば負荷分散され、MXレコードがない場合はドメインのAまたはAAAAレコード(IPv4/IPv6アドレス)が宛先として使われます(RFC 5321)。MXレコードが間違っていると、メールは届きません。メールサービスを乗り換えるときは、事前にTTL(DNSのキャッシュ時間)を短くしておくと、切り替えがスムーズになります。DNSに関連するIPアドレスの基礎はIPv4とIPv6の解説で紹介しています。
なりすましを防ぐ送信ドメイン認証:SPF・DKIM・DMARCの概要
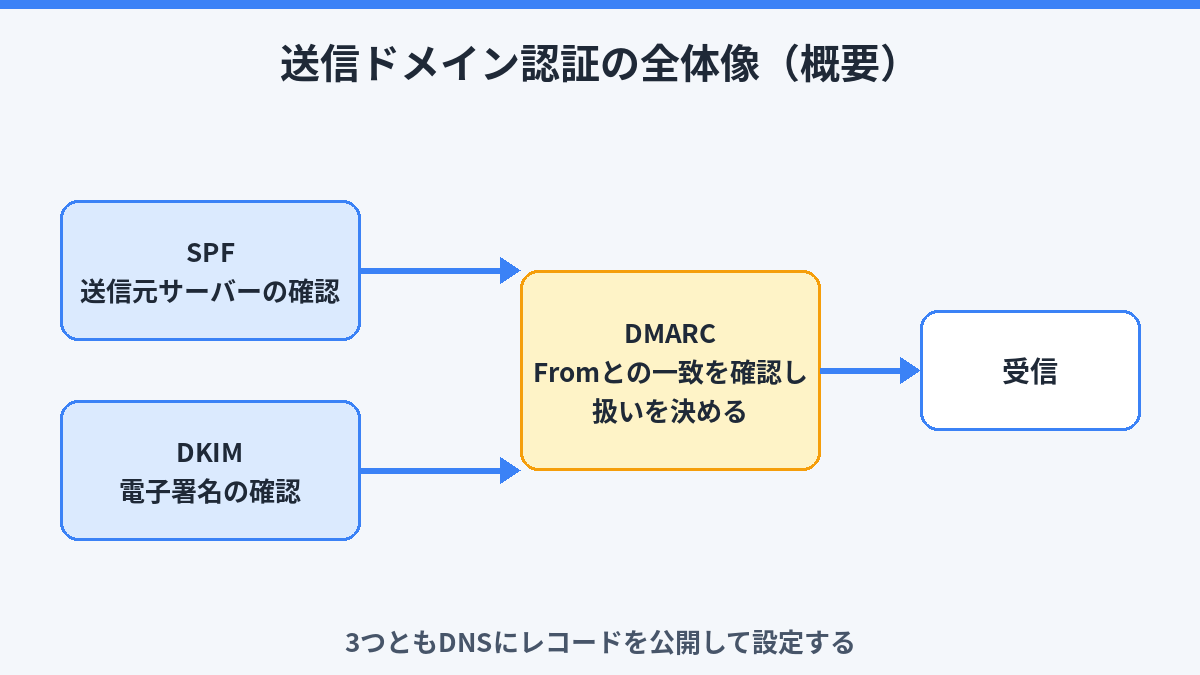
メールの差出人(From)は、仕組み上は簡単に偽れてしまいます。そこで受信サーバーは、DNSに公開されたSPF・DKIM・DMARCのレコードを使って「本当にそのドメインから送られたメールか」を確かめます。
| 仕組み | 何を確かめるか |
|---|---|
| SPF | 送信元サーバーのIPアドレスが、そのドメインから送信してよいサーバーか |
| DKIM | メールの電子署名が正しいか(途中で改ざんされていないか) |
| DMARC | SPFまたはDKIMの結果がFromのドメインと一致しているか。不合格のメールをどう扱うか |
レコードの書き方や設定の手順は、メールのドメイン認証とは?でくわしく解説しています。
【最新】Gmailの送信者ガイドラインの要点
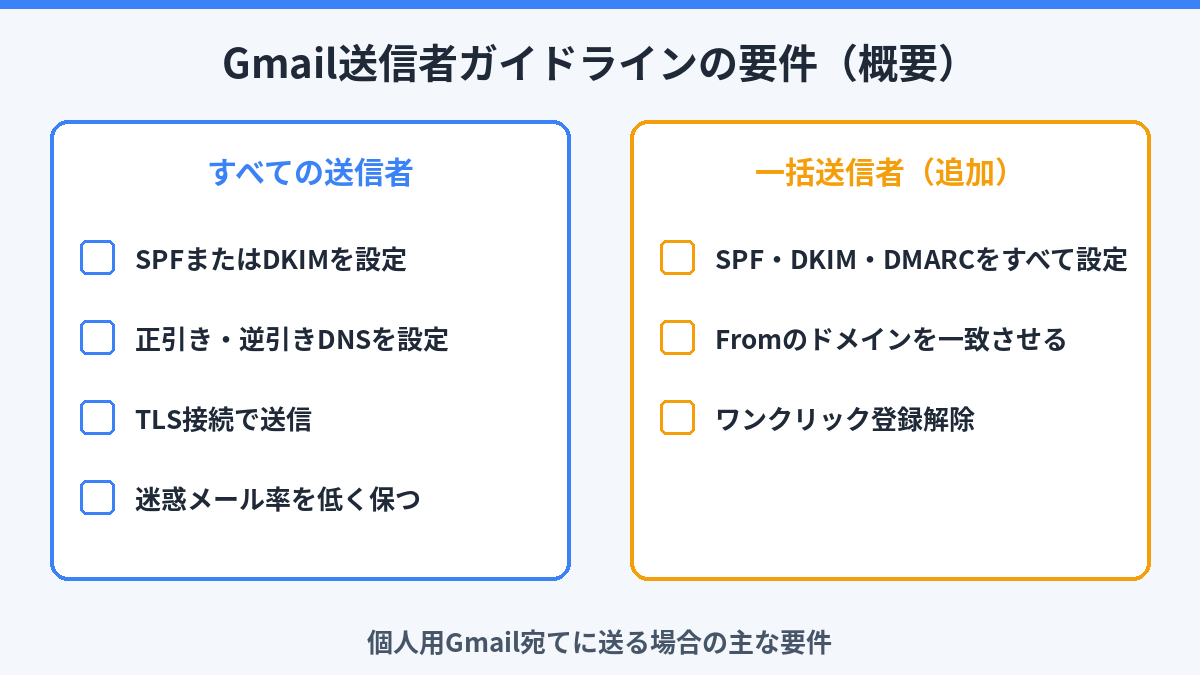
Googleは2024年2月1日から、個人用Gmailアカウント宛てにメールを送る送信者に要件を設けています。2025年11月からは、一括送信者を中心に、段階的に適用を強化すると公式のFAQで案内されています。
- すべての送信者:SPFまたはDKIM、正引き・逆引きDNS(PTR)、TLSでの送信、迷惑メール率0.3%未満
- 1日5,000件以上送る送信者:上記に加えてSPFとDKIMの両方、DMARC(p=noneでも可)、Fromドメインの一致、ワンクリックでの登録解除
各要件の具体的な設定方法はメールのドメイン認証とは?を、原文はGmailヘルプ「メール送信者のガイドライン」をご覧ください。
メールサーバー運用の基本的なセキュリティ対策
オープンリレーを作らない
認証なしで誰でもメールを転送できる状態(オープンリレー)は、迷惑メール送信の踏み台にされ、ブラックリストに載る原因になります。送信にはSMTP認証を必須にし、転送を許可する宛先を限定しましょう。
通信を暗号化する
SMTP・IMAP・POP3のすべてで、信頼できる認証局のサーバー証明書を使ってTLSで暗号化します。Gmailの要件でも、TLSでの送信が求められています。
監視とログの確認
キューに溜まったメールの数、バウンス(配送エラー)の増加、ブラックリストへの登録状況を定期的に確認します。Gmail宛ての到達状況はPostmaster Toolsで確認できます。DMARCのレポート(rua)を受け取れば、自社ドメインになりすましている送信元にも気づけます。ネットワーク側の防御はファイアウォールの仕組みもあわせて確認してください。
まとめ
- メールは、SMTPで送信・転送され、DNSのMXレコードで届け先が決まり、IMAPまたはPOP3で読まれる
- メールソフトからの送信には587番か465番を使い、受信はIMAP 993番/POP3 995番で暗号化する
- なりすまし対策はSPF・DKIM・DMARCの3点セット。Gmailの送信者ガイドラインでは、一括送信者は3つすべての設定が必須
自社ドメインのメールが届きにくいと感じたら、まずはSPF・DKIM・DMARCとPTRレコードの設定から見直してみてください。

コメント