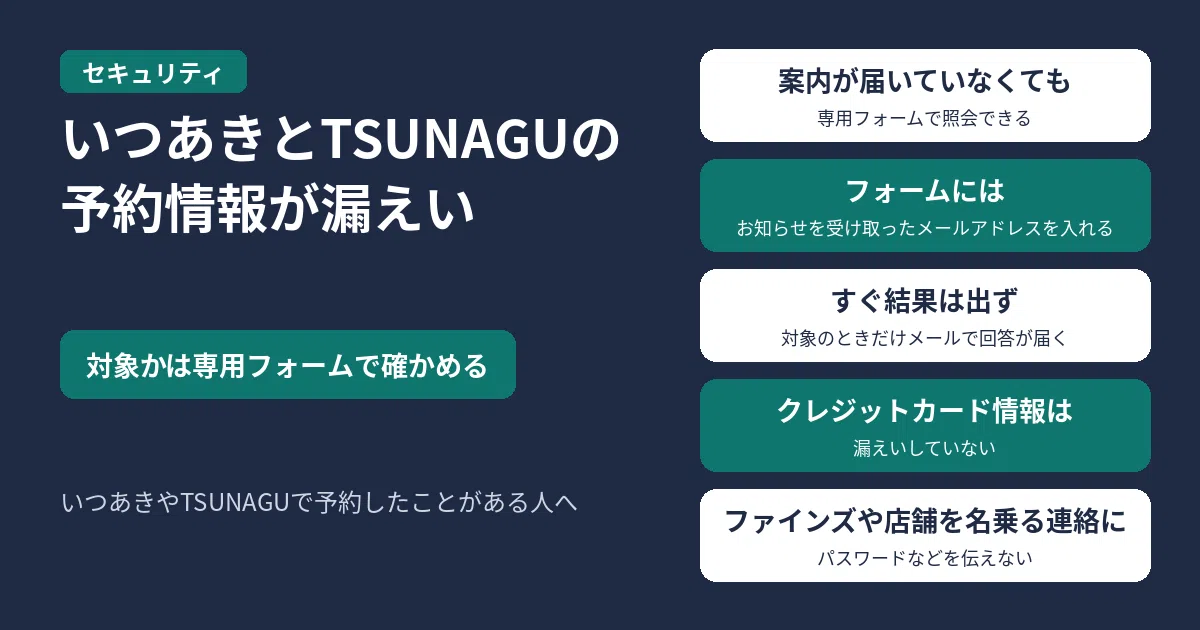
美容室やサロンなどで予約システム「いつあき」「TSUNAGU」から予約したことがある人は、株式会社ファインズからの案内メールやSMSが届いていなくても、ご予約者様(お客様)専用フォームで照会できます。フォームには、お知らせを受け取ったメールアドレスを入力します。画面や電話ですぐ結果が出るのではなく、対象だと確認できた場合だけ、担当者からメールで回答が届きます(数日かかることがあります)。ファインズは2026年11月20日に個人情報保護委員会へ確報を提出し、漏えいまたはそのおそれがある登録情報は1,542,254件と公表しました。これは9月25日公表の1,536,322件から追加判明分を含めて確定した件数で、店舗ごとに1件として集計し重複があります。クレジットカード情報はシステムに保存されておらず漏えいしていません。
結論:1,542,254件が対象、未着でも専用フォームで確認できる
- 調査結果(確報)の件数:9月25日時点の1,536,322件から、外部の専門調査会社によるフォレンジック調査を経て1,542,254件になりました。これとは別に、2024年12月〜2025年5月の不正アクセスで顧客1名のメールアドレスが読み取られたと推定されています。
- 通知と確認の方法:登録のメールアドレスがあった人には2026年10月19日〜24日にメールで通知済み、追加で対象と判明した人には11月18日・19日にメールまたはSMSで案内されています。連絡先の登録がない人や届いていない人は、公式ページへの掲載が通知の扱いとなっており、専用フォームで個別に照会できます。
- 二次被害とシステム停止の有無:2026年11月20日時点で本件に起因する二次被害の報告は確認されておらず、ランサムウェア等によるデータの暗号化やシステムの停止もありません。
不正アクセスの経緯と原因
ファインズの発表によると、プログラムの不備と権限設定・監視体制の不十分さを突かれ、複数回にわたる不正アクセスが起きていました。
- 2024年12月〜2025年5月:その後の調査で不正アクセスが確認(顧客1名のメールアドレスが読み取られたと推定)。
- 2026年9月21日〜22日:21日夜に運用保守委託先の監視で異常を検知し、22日に不正アクセスと確認して攻撃元を遮断。
- 2026年10月6日〜7日:追加の不正アクセスがあったことが後の調査で判明。
同社はこれまでにプログラムの不備を改善するシステム改修を行っており、さらにセキュリティ強化の改修を終えたあとに、外部の専門家による脆弱性診断を検討するとしています。
漏えいの対象になった情報(表)
対象となる項目は店舗や利用者によって異なり、一部のみが該当する場合があります。
| 区分 | 対象となる項目・状況 |
|---|---|
| 基本情報 | 氏名、フリガナ、電話番号、メールアドレス、住所、生年月日、性別 |
| 予約・店舗側の記録 | 予約内容(店舗、メニュー、担当スタッフ名、日時等)、店舗が記録した顧客メモ、予約時のコメント・入力項目等(健康状態等に関する記載を含む場合あり) |
| クレジットカード情報 | システムに保存しておらず、漏えいなし |
対象か確かめる方法と、かたり連絡への注意
- 予約した利用者の確認先:ファインズ ご予約者様(お客様)専用フォームに、お知らせを受け取ったメールアドレスを入力して照会します。画面や電話ですぐ結果は出ず、対象だと確認できた場合だけ、担当者からメールで回答が届きます(数日かかることがあります)。
- 導入店舗(契約者)の問い合わせ先:ご契約者様専用フォームが設けられています。
- 不審な連絡への注意:ファインズや店舗を名乗るメール・SMS・電話で、パスワード、認証コード、クレジットカード番号などを尋ねられても絶対に伝えないでください。不審なメールやSMSのリンクも開かないよう呼びかけられています。
よくある質問
複数の店舗を予約したことがある場合、件数はどう数えられていますか?
1,542,254件は店舗ごとに登録された顧客情報を1件として集計しているため、同じ人が複数の店舗を利用していた場合などは重複して数えられています。
健康状態などのメモも漏れたのでしょうか?
対象項目には「店舗が記録した顧客メモ」や「予約時のコメント・入力項目等」が含まれ、そこに健康状態等に関する記載が含まれている場合があると明記されています。実際に自分の予約で何が入っていたかは、専用フォームで確認できます。
参考リンク
2026年11月22日7時9分(日本時間)時点の株式会社ファインズ公式発表にもとづく内容です。

コメント