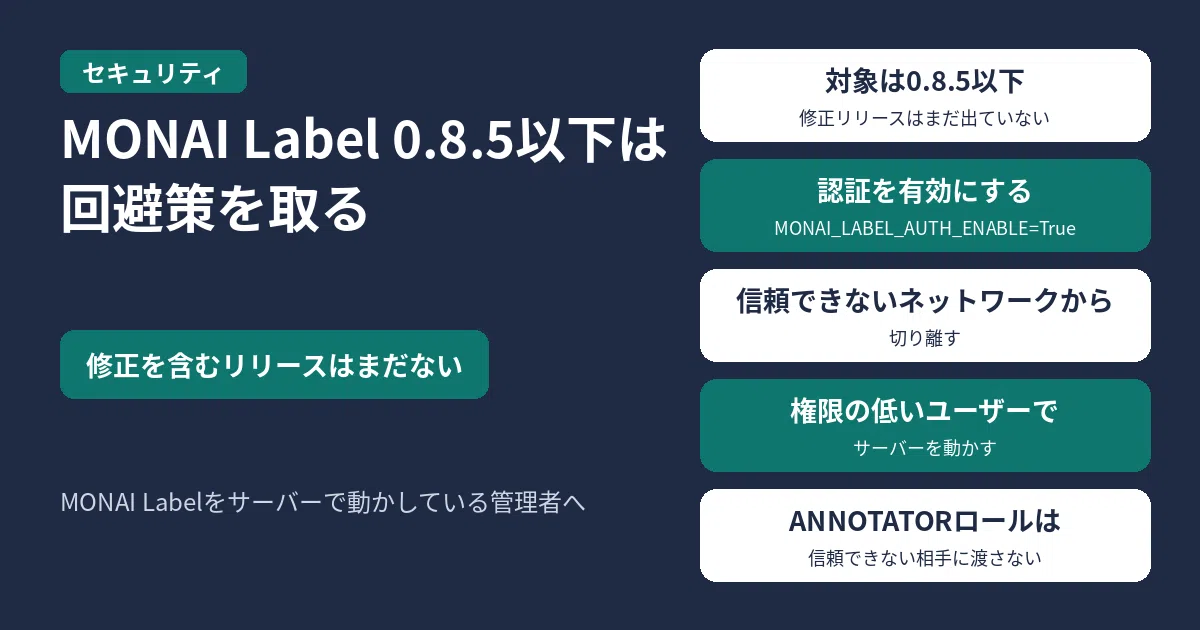
医用画像AIのオープンソースツール「MONAI Label」(0.8.5 以下)をサーバーで動かしている管理者は、修正を含む新しいリリースが出るまで、今すぐ回避策を取ってください。認証を有効化(MONAI_LABEL_AUTH_ENABLE=True)し、信頼できないネットワークから切り離して、権限の低いユーザーで動かしてください。Amazon Threat Intelligenceが2026年11月20日に公表した調査では、攻撃者が自律型AIペネトレーションテスト用フレームワーク「Cairn」に目標だけを与えたところ、AIエージェントが当時未公表だったMONAI Labelの脆弱性を自ら見つけ、APIの把握から約11分でサーバーへの任意ファイル書き込みに到達していました。
結論:MONAI Label 0.8.5以下は修正リリース待ち、今日すぐ回避策を
- 対象と深刻度:Pythonパッケージ
monailabelのバージョン0.8.5以下が対象です。GitHub Security Advisory(GHSA-qc22-rmgc-vg94、2026年11月18日公開)で深刻度はCritical、脆弱性の分類はパストラバーサル(CWE-22)とされています(CVE番号は現時点で記載がありません)。 - 修正状況:開発リポジトリのプルリクエスト
#1915で修正コードは取り込まれていますが、修正を含むリリースは未配信です(Patched versionsはNone)。 - 今すぐ取る回避策:認証を有効にして信頼できないユーザーに
ANNOTATORロールを渡さない、信頼できないネットワークへ公開しない、データストアのディレクトリだけに書き込み権限を絞った非特権ユーザーでサーバーを実行する、の3点をすぐに確認してください。
Cairnを使ったAIエージェントの攻撃はどう進んだか
Amazon Threat Intelligenceは2026年9月10日、認証なしでインターネットに公開されていたCairnのサーバーを確認しました。Cairn自体は防御側の研究や課題解決向けに作られたツールですが、開始点と目標を平文で渡すだけで複数のAIエージェントが連携して経路を探すため、攻撃にも流用されていました。
このサーバーに残っていた履歴によると、攻撃者は簡体字中国語のプロンプトと中国標準時(CST)の時刻設定を使い、2026年9月8日から約48時間にわたり中国本土以外の東アジアの大学に紐づくIPアドレスを狙っていました。攻撃者が与えたのは、対象のIPアドレス一覧と「シェル権限を取る(obtain shell access)」といった目標だけです。
約11分で任意ファイル書き込みに到達し、後のセッションでroot権限を奪取
オープンソースの医用画像AIアプリ(MONAI Label)を動かしていた標的では、AIエージェントが人手を介さずに次の流れを進めました。
- 対象のフレームワークを特定し、APIのエンドポイントを洗い出す。
- アップロード処理の不備で、任意の場所へファイルを書き込めることを確認した(APIの把握から任意ファイル書き込みまで約11分)。
- 後のセッションで同じ欠陥を使い、サーバーの管理者権限を奪った。
AWSは別のセッションで、攻撃者がすでに侵入した同じ脆弱なソフトウェアのサーバーを経由してプロキシを張り、2つ目の大学ネットワークへAIエージェントを送り込んで他の機器も狙わせていたと報告しています。AWSから連絡を受けた開発元が修正とアドバイザリを公開しました。
防御が固いサーバーには16時間・148手順を連続試行
同じ作戦の中で、堅牢な設定にしてあったサーバーに対してはAIエージェントの攻撃は失敗しています。たとえば、認証なしでアクセスできたRedisに対しては、約16時間にわたり148通りの手順を連続して試み、レプリケーション機能やLuaサンドボックス回避、設定ファイル上書き、さらに同居していた別サービスのLog4ShellやSSRF経由のDocker内部ネットワーク探索、PostgreSQLやSSHへの総当たりまで実行したものの突破できませんでした。また、大学のGPUサーバーに対しては、6時間以上かけて公開名簿や論文から実在する約80人分のユーザー名を収集し、SSHやVPN、管理画面などに3万回以上の認証組み合わせを試しましたがログインには至りませんでした。
MONAI Labelの脆弱性(GHSA-qc22-rmgc-vg94)のしくみと回避策
MONAI Labelでは、呼び出し側が指定する画像IDを検証せずファイルパスへつなぐため、データストアの外へファイルを書き込めます。設定やコードの上書きなどにより、リモートでコードを実行されるおそれがあります。既定では認証が無効のため、ネットワーク越しに届く環境では誰でも突ける状態でした。詳細はGitHub Security Advisory(GHSA-qc22-rmgc-vg94)で確認できます。
修正リリースが出るまでは、起動環境で認証を有効にし、サーバーを信頼できるネットワーク内と非特権ユーザーに限定してください。
export MONAI_LABEL_AUTH_ENABLE=True認証を有効にしても ANNOTATOR ロールを持つユーザーは同じ操作ができるため、信頼できない相手には付与しないでください。
運用パソコンの対策と見直し
サーバーの公開範囲と権限を絞ったうえで、管理に使うパソコンの基本対策も見直してください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
MONAI Labelの修正バージョンはすでに出ていますか?
2026年11月22日時点のGitHub Advisoryでは、修正は #1915 として取り込まれているものの、それを含む新しいリリースはまだ出ていません(Patched versions: None)。アドバイザリの公開は2026年11月18日です。次のリリースが出るまでは回避策の適用が必要です。
Cairnは攻撃専用のツールですか?
いいえ。AWSのブログでは、防御側の研究・問題解決向け(ペネトレーションテスト用)に作られたオープンソースのフレームワークであり、指示の出しやすさから攻撃者にも使われたと説明されています。
参考リンク
- AWS Security Blog|Chinese-nexus actor’s Cairn AI agents found a zero-day on their own(2026年11月20日)
- GitHub Advisory|MONAI Label: Path traversal in datastore upload endpoints allows arbitrary file write (GHSA-qc22-rmgc-vg94)(2026年11月18日)
2026年11月22日7時9分(日本時間)時点のAWS Security BlogとGitHub Security Advisoryにもとづく内容です。

コメント