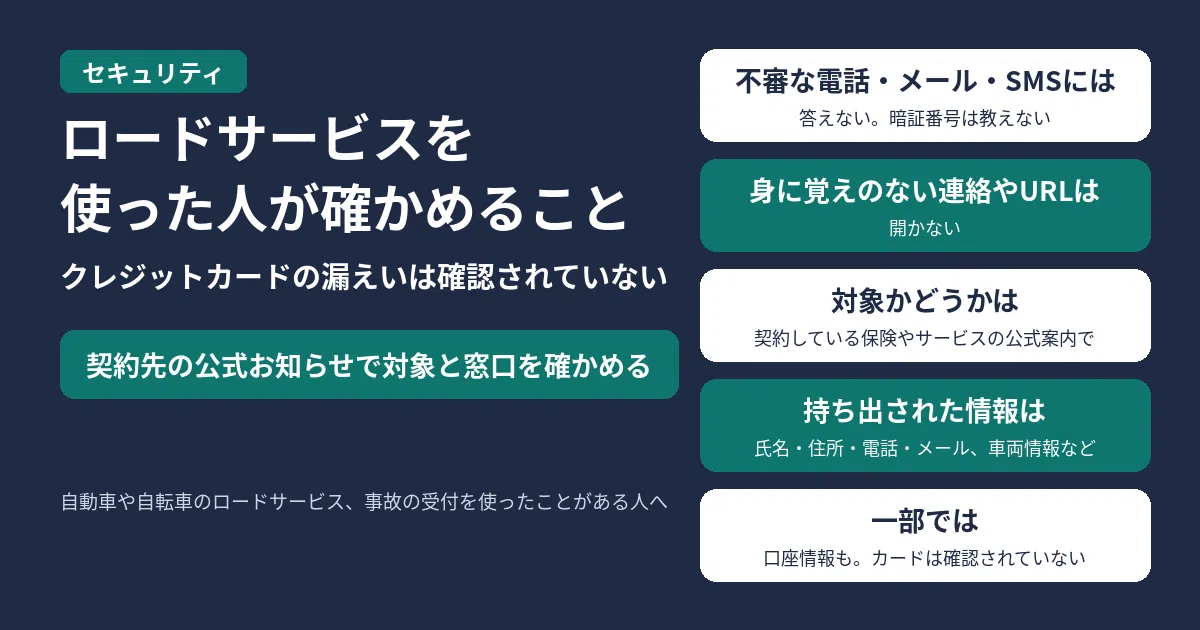
自動車や自転車のロードサービス、事故の受付を使ったことがある人は、まず次のことをしてください。
- プレステージ・インターナショナル、プレステージ・コアソリューション(PCS)、保険会社、自動車メーカーなどを名乗る不審な電話・メール・SMSに答えない。パスワードや口座の暗証番号は教えない
- 身に覚えのない連絡や、書いてあるURLは開かない
- 自分が契約している保険やサービス会社の公式お知らせを見て、対象かどうかと問い合わせ先を確かめる
株式会社プレステージ・インターナショナルは、グループ会社のプレステージ・コアソリューション(PCS)への不正アクセスを発表しました。PCSが取引先から受託するロードサービス等の受付・手配のシステムから、お客さまの個人情報が外部に持ち出されたとしています。件数は最大約550万件(重複を含む)です。
持ち出されたのは、氏名・住所・電話番号・メールアドレス、車両情報、事故・故障の受付情報、一部で口座情報です。クレジットカード情報の漏えいは確認されていません。
11月6日10時09分(日本時間)時点の、プレステージ・インターナショナルの発表(11月2日)、au(KDDI)の発表(11月5日)、ソニー損保の発表(11月2日掲載)にもとづく内容です。
何が起きたのか
プレステージ・インターナショナルによると、2026年10月29日にグループの業務システムで不正アクセスを検知し、不正に利用された認証情報の無効化などの措置を取りました。その後も不正アクセスが続いたため、10月30日にそのシステムを停止しています。
対象は、PCSが取引先企業から受託しているロードサービス等の受付・手配業務に使う業務システムです。原因と影響範囲は、外部の専門機関と連携して調査中です。個人情報保護委員会への報告と警察への相談も進めている、としています。
| 日付 | できごと |
|---|---|
| 10月29日 | グループの業務システムで不正アクセスを検知。認証情報の無効化などの措置 |
| 10月30日 | 不正アクセスの継続を確認し、そのシステムを停止 |
| 11月2日 | プレステージ・インターナショナルが個人情報漏えいのお知らせを発表。ソニー損保も委託先への不正アクセスを掲載 |
| 11月5日 | au(KDDI)が「au自転車サポート」の委託先PCSへの不正アクセスについて発表 |
システムの停止中も、代替の運用によりロードサービス等の業務は続けている、としています。
漏れた情報
| 項目 | プレステージ・インターナショナルの発表 |
|---|---|
| 対象システム | PCSが受託するロードサービス等の受付・手配業務のシステム |
| 件数 | 最大約550万件(重複を含む。人数は精査中) |
| 内容 | 氏名、住所、電話番号、メールアドレス、車両に関する情報(登録番号、車台番号等)、事故・故障の受付に関する情報、金融機関の口座に関する情報(一部) |
| クレジットカード | 漏えいは確認されていない |
協力会社に関する情報の一部も含まれる可能性があり、精査中です。発表の時点では、本件に起因する不正利用などの二次被害は確認されていない、としています。
件数はPCS全体の最大値です。各委託元ごとの対象人数は、各社の調査・精査の結果を待つ必要があります。
委託元の発表(例)
ロードサービスや事故受付をPCSに委託していた会社が、それぞれお知らせを出しています。自分が使ったサービスがどれに当たるかは、契約先の公式ページで確かめてください。
| 発表元 | 関係するサービス | 公式のお知らせ |
|---|---|---|
| プレステージ・インターナショナル | PCS全体(最大約550万件) | 11月2日のお知らせ(PDF) |
| au(KDDI) | au自転車サポートのロードサービス等 | 11月5日のお知らせ |
| ソニー損保 | 自動車保険のロードサービス(委託案件) | 11月2日掲載のお知らせ |
auによると、KDDIからPCSへ渡している情報には、パスワードやクレジットカード情報、口座情報、運転免許証などの本人確認情報は含まれていない、としています。対象の可能性があるお客さまには、順次個別に案内する、としています。
ソニー損保によると、影響の可能性があるのはロードサービスをPCSに委託した案件に限られ、契約者情報の持ち出しの有無はPCSで確認中です。確認結果が分かりしだい、ウェブサイト等でも知らせる予定、としています。ロードサービス受付窓口への電話がつながりにくくなっている、とも案内しています。
不審な電話・メール・SMSへの気のつけかた
プレステージ・インターナショナルは、同社やグループ会社、保険会社等の関係先をかたる不審な電話・メール・SMSに注意するよう呼びかけています。
- 身に覚えのない連絡や、書いてあるURLは開かない
- 本件に関連して、電話やメールでパスワードや口座の暗証番号などを尋ねることはない
auも、パスワードや暗証番号などを尋ねることはない、としています。ソニー損保も、不審なメールや身に覚えのない連絡に注意するよう案内しています。
リンクを押して何か入れてしまったとき
- 口座の暗証番号やクレジットカード情報を入れた:すぐに金融機関やカード会社に連絡する
- IDやパスワードを入れた:そのサービスのパスワードをすぐに変える。同じパスワードをほかでも使っていれば、そちらも変える
問い合わせ先
窓口は委託元ごとに違います。受付時間や連絡先は変わることがあるため、次の公式ページから最新の案内を見てください。
対象となるお客さまへの案内は、お取引先企業と協議のうえ対応する、とプレステージ・インターナショナルはしています。自分が契約している保険会社やメーカーの公式お知らせもあわせて見てください。
よくある質問
自分の保険会社やメーカーも対象ですか?
PCSは複数の取引先からロードサービス等を受託しています。自分が対象かどうかは、契約先の会社が出すお知らせと、そこからの個別案内で確かめてください。PCS全体の最大約550万件は、各社の合計の最大値(重複を含む)です。
クレジットカード情報も漏れましたか?
プレステージ・インターナショナルは、現時点でクレジットカード情報の漏えいは確認されていない、としています。auは、KDDIからPCSへクレジットカード情報を渡していない、としています。
ロードサービスは今も使えますか?
プレステージ・インターナショナルは、システムの停止中も代替の運用で業務を続けている、としています。ソニー損保は、受付窓口への電話がつながりにくくなっている場合がある、と案内しています。手配のしかたは、契約先の公式案内を見てください。

コメント