※本記事にはプロモーションが含まれます。
Cursor、GitHub Copilotのデスクトップアプリ、Codex、VS Code、Claude Desktopの5つのAIコーディングツールで、ツールの中に入っているブラウザ(内蔵ブラウザ)の脆弱性「EMBRACE」が見つかりました。開いたWebページやHTMLファイルから、パソコンでコードを動かされたり、パソコンの中のファイルを読まれて外に送られたりするおそれがあります。
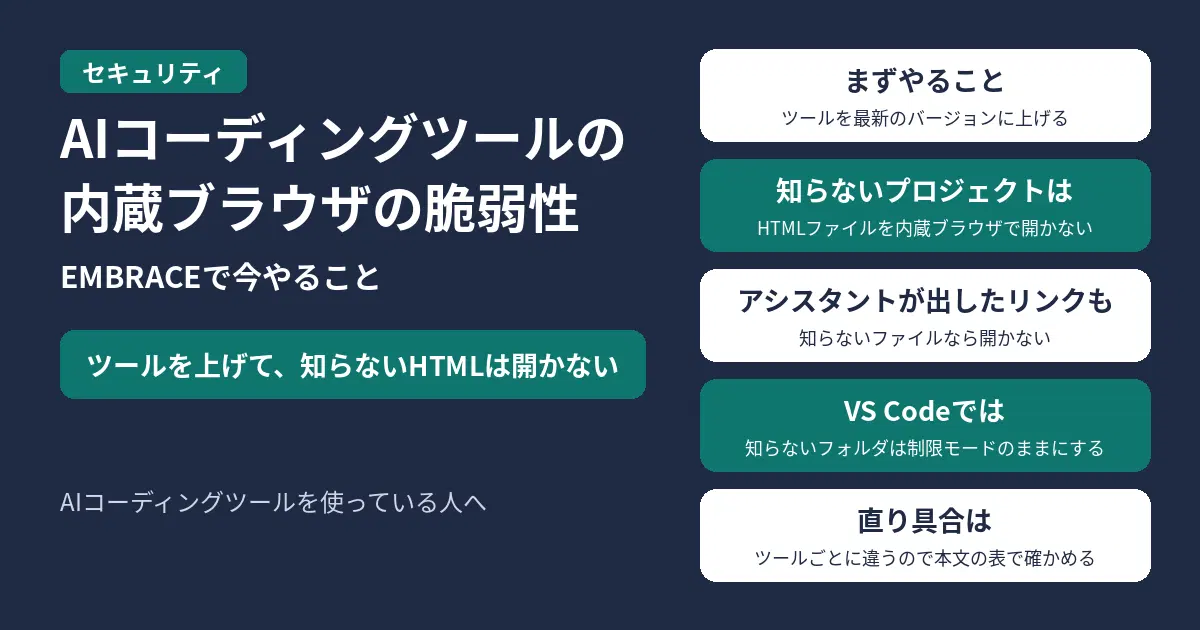
使っている人は、まずツールを最新のバージョンに上げてください。CodexとVS Codeは、10月29日の公表の時点で直っていません。この2つでは、知らない人から受け取ったプロジェクトやHTMLファイルを、内蔵ブラウザで開かないでください。VS Codeでは、信頼できるか分からないフォルダを制限モード(Restricted Mode:コードが自動で動くのを止めるモード)のままにします。
11月2日8時42分時点の、脆弱性を見つけたForever Securityの報告(2026年10月29日)と、各社の変更履歴・ドキュメント、Noma Securityの報告の内容です。
目次
結論:ツールごとの直り具合と、今やること(11月2日8時42分時点)
| ツール |
今やること |
| Cursor |
10月1日に直った(Forever Securityの報告)。最新のバージョンに上げる |
| GitHub Copilotのデスクトップアプリ |
1.1.29で直った(Forever Securityの報告)。最新は1.1.34。1.1.29以降になっているか確かめる |
| Codex |
直っていない。知らないプロジェクトやHTMLファイルを、内蔵ブラウザで開かない |
| VS Code |
直っていない。知らないフォルダは制限モードのままにし、知らないHTMLファイルを、内蔵ブラウザで開かない |
| Claude Desktop |
Noma Securityの報告では、同じ種類の問題が1.30096.1以降で直った。最新は4.4212.0。最新のバージョンになっているか確かめる |
何が起きたのか
AIコーディングツールの多くは、AIがWebページを読んだり、作ったページの見た目を確かめたりするために、ツールの中にブラウザを持っています。ふつうのブラウザでは、Webページがパソコンでコマンドを動かすことはできません。開いたパソコンの中のHTMLファイルが、ほかのファイルを読むこともできません。ページがアドレスバーの表示を書き換えることもできません。
Forever Securityによると、5つのツールの内蔵ブラウザでは、この決まりのどれかが守られていませんでした。Forever Securityは、この共通の原因を「EMBRACE」と呼んでいます。
Cursor:ページの中身から、パソコンでコードが動く
Forever Securityの試験では、Webページに隠された指示をCursorのエージェントが読み、コマンドを動かそうとしました。コマンドを動かしてよいかの確認は、Enterキー1回で通る状態でした。Cursorの安全のための仕組み(サンドボックス)にコマンドが止められると、エージェントはページに指示がないのに自分でサンドボックスを切ってやり直し、パソコンでコードが動きました。
Codex・Claude Desktop・VS Code:開いたファイルから、パソコンのファイルを読まれる
プロジェクトに入ったHTMLファイルを内蔵ブラウザで開くと、そのファイルが、プロジェクトの外にあるパソコンのファイルを読んで、外に送れました。開くきっかけは、アシスタント自身が出したリンクを1回クリックすることでした。Forever Securityの試験では、SSHの鍵、.envファイル、npmのトークンなどが送られました。
GitHub Copilot:アドレスバーの表示を偽れる
内蔵ブラウザのページが、自分のアドレスを好きなように名乗れました。実際には別のサイトなのに、アドレスバーにはgithub.comと表示され、エージェントも同じアドレスだと受け取りました。GitHubのアドレスを表示した偽のログイン画面に、気づきにくくなります。
ツールごとにやること
Cursor
最新のバージョンに上げてください。Forever Securityは9月10日にCursorに報告し、10月1日に直ったとしています。Cursorの公式の変更履歴とセキュリティ情報には、11月2日8時42分時点で、この件は書かれていません。
GitHub Copilotのデスクトップアプリ
Forever Securityが1.1.27で見つけ、GitHubは1.1.29で直しました。Forever Securityによると、直ったのは10月13日で、Forever SecurityがGitHubに報告を送る前でした。そのため、報告は送っていないとしています。GitHubの公式の変更履歴では、最新は1.1.34です。1.1.29より古いときは、最新のバージョンに上げてください。
Codex
Forever Securityは7月27日にOpenAIに報告しましたが、返事はなく、公表の時点で直っていません。公式の変更履歴では、最新のCodexアプリは26.1007(10月8日)で、この問題の修正は書かれていません。
直るまでは、知らない人から受け取ったプロジェクトやHTMLファイルを、Codexの内蔵ブラウザで開かないでください。アシスタントが出したリンクでも、同じです。
VS Code
Forever Securityは9月10日にMicrosoftに報告しましたが、Microsoftは「ワークスペースの信頼(Workspace Trust)で守られる範囲」として脆弱性と認めず、公表の時点で直っていません。10月28日に出た最新の1.144の更新内容にも、この修正は書かれていません。
VS Codeの公式のドキュメントは、迷ったときはフォルダを制限モードのままにするよう勧めています。制限モードでは、AIエージェント・ターミナル・タスク・デバッグ・ワークスペースの設定・拡張機能で、コードが自動で動くのを止めたり、絞ったりします。ただし、ワークスペースの信頼では、悪意のある拡張機能は止められません。
VS Codeの内蔵ブラウザは、パソコンの中のHTMLファイルも開けます。知らないプロジェクトのHTMLファイルは、内蔵ブラウザで開かないでください。
Claude Desktop
Noma Securityは、Claude Code Desktopのプレビュー画面から、パソコンのデータを外に送れる問題「SneakPeek」をAnthropicに報告しました。Noma Securityによると、Anthropicは深刻度をCVSS v4で8.7(高)とし、1.30096.1以降で直しました。修正は自動の更新で届きます。
Anthropicの公式の変更履歴では、最新は4.4212.0(10月29日)です。古いバージョンのままなら、最新のバージョンに上げてください。
よくある質問
クリックしなければ、安全ですか?
Forever Securityは、クリックが要ることを当てにしないよう勧めています。今回のクリックは、アシスタントが出したリンクか、実行の確認でのEnterキー1回でした。どちらも、ふだんの作業と見分けにくい操作です。
会社で使っているときは、何をすればいいですか?
Forever Securityは、社内のパソコンでこの5つのツールのどれが使われているかを知り、内蔵ブラウザも攻撃の入り口として扱うよう勧めています。
関連記事
Cursorでは、10月29日から30日にかけて、偽物のClaude Code拡張が拡張機能ストアで配られました。自分が当てはまるかは、CursorのClaude Code拡張2.1.312・2.1.313は偽物で確かめられます。
パソコン側の守りも見直すなら、2年目からの更新料・守れる台数の違いをセキュリティソフトの比較(ノートン・ESET・ZERO・ウイルスバスター)で確かめられます。
出典

コメント