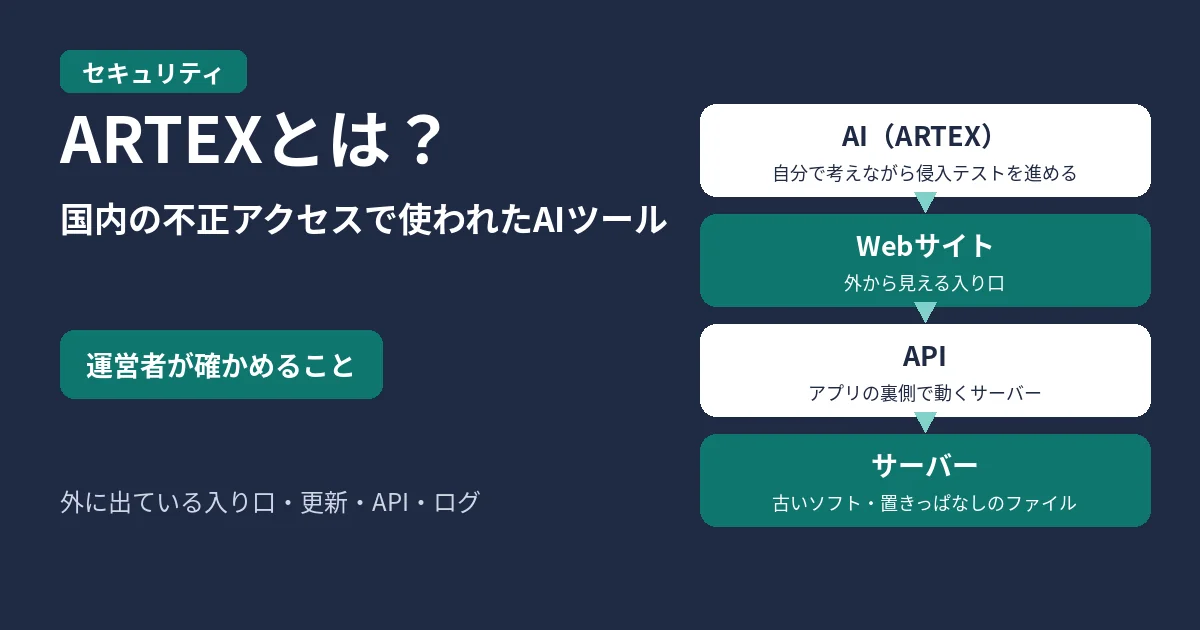
自社のWebサイトや会員サービス、スマホアプリのサーバーを運営していて、「ARTEXというAIツールが国内の不正アクセスに使われた」というニュースを見た方へ。ARTEXが何か、何が確認されているか、自分のサイトやサーバーで今日から何を確かめればよいかを、GMOサイバーセキュリティ byイエラエ、CrowdStrike、JPCERT/CCの公式発表をもとにお伝えします。
「AIを使った攻撃」と聞いて、何を心配すればいいのか
2026年9月ごろから、国内の会社で不正アクセスによる情報漏えいの公表が続いています。そこへ「攻撃にAIが使われていた」という調査結果が出たため、「人が手作業でやるより速く、たくさんのサイトが狙われるのでは」「うちのような小さなサイトも対象になるのか」と不安になった方も多いと思います。
運営者がやることは、これまでの不正アクセス対策と大きくは変わりません。ただし、CrowdStrikeは韓国の件について、AIツールを使うことで短い期間に何件もの侵入ができるようになると評価しています。「そのうち直そう」と放置している古いソフトや、鍵のかかっていないAPIが見つかるまでの時間が短くなると考えておくと安全です。
ARTEXとは
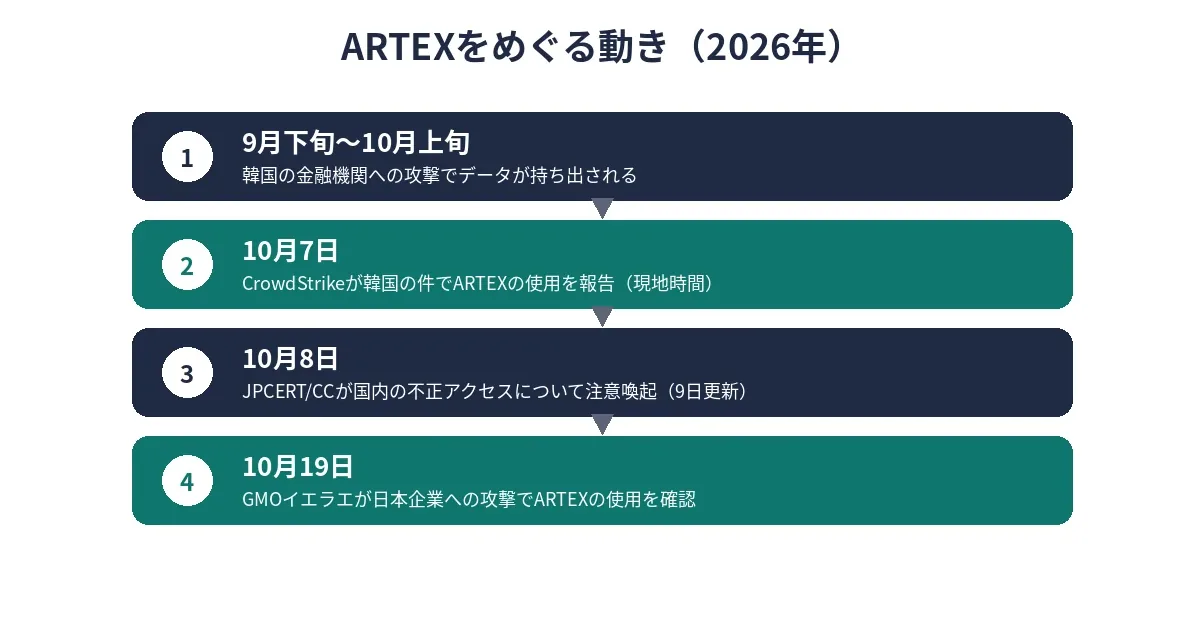
ARTEX(アーテックス)は、AIが自分で考えながら侵入テスト(ペネトレーションテスト)を進めるためのツールです。GMOサイバーセキュリティ byイエラエは、2026年10月19日のブログで「AIによる自律型ペネトレーションテストシステム」と説明しています。
米CrowdStrike社は2026年10月7日(現地時間)のブログで、ARTEXを「最近公開された、中国で開発されたオープンソースのエージェント型ペネトレーションテストツール」と紹介しています。
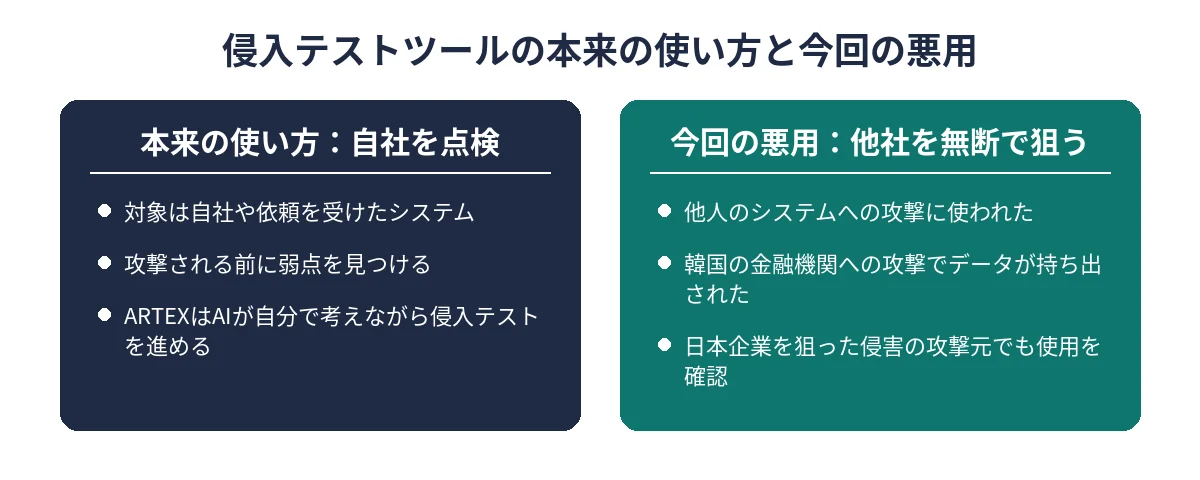
侵入テストのツールは、本来は自社や依頼を受けたシステムの弱点を、攻撃される前に見つけるためのものです。しかし今回は、それが他人のシステムへの攻撃に使われていたことが確認されました。
何が起きたか
韓国の金融機関への攻撃(CrowdStrike、2026年10月7日)
CrowdStrikeのブログ(2026年10月7日)によると、2026年9月下旬から10月上旬にかけて、韓国の金融機関を狙った攻撃でデータが持ち出されました。攻撃者が使っていたサーバーから、ARTEXの設定ファイルや、AIに侵入テストのやり方を指示する文書などが見つかっています。攻撃者の名前はわかっていません。
日本企業への攻撃でもARTEXを確認(GMOイエラエ、2026年10月19日)
- 日本企業を狙った侵害事案で攻撃元のインフラを調べたところ、ARTEXが使われていることを確認した
- その攻撃元インフラは、同社が観測できる範囲では、ほぼ日本だけを標的にしていた。標的は日本企業約20社で、そのうち9社は同じ業種のサイトだった
- 同じように日本企業ばかりを狙う「AIを使った攻撃インフラ」を、さらに調べて6台見つけた。主な標的の業種は、デジタルギフト・小売り流通、教育・ギフト・印刷、ポイントギフト・マーケティング、保険・金融、EC・メディア・物流、ECなど
- 標的とされていたと同社が確認した日本企業のうち、2026年9〜10月にすでに情報漏えいを公表している企業は8社ある
- これらの情報は法執行機関に共有した。日本と韓国以外も狙われているかは調査中
出典:GMOサイバーセキュリティ byイエラエのブログ「相次ぐ不正アクセスの攻撃元の多くがAIであることを確認」(2026年10月19日)
同社は、韓国での攻撃と同じ手口で日本の企業も攻撃されていると推察しており、国と業種をしぼり、キャンペーンごとに別の攻撃用ホストを用意していると見ています。
なお、どの企業が狙われたか、どの脆弱性が使われたか、6台すべてでARTEXが使われていたかは、ブログには書かれておらず、公式では未確認です。
国内で相次ぐ不正アクセス(JPCERT/CC、2026年10月8日公開・9日更新)
JPCERT/CCの注意喚起「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開・9日更新)は、2026年9月前後から国内組織で個人情報などの漏えいが相次いでいるとして、確認されている手口と対策をまとめています。一つの共通した脆弱性ではなく、標的ごとにさまざまな既知の脆弱性や管理の不備(設定ファイルやバックアップファイルの置きっぱなしなど)が狙われている可能性があるとしています。
この注意喚起にはARTEXやAIの名前は出てきません。GMOイエラエが調べた事案とJPCERT/CCが取り上げた事案が同じものかどうかも、公式では未確認です。
国内の不正アクセス全体の流れと、IPA・ガートナーの発表もあわせた確認ポイントは不正アクセスが相次ぐ今、小さな会社・個人サイトが確認すべきことにまとめています。
A2B攻撃との関係
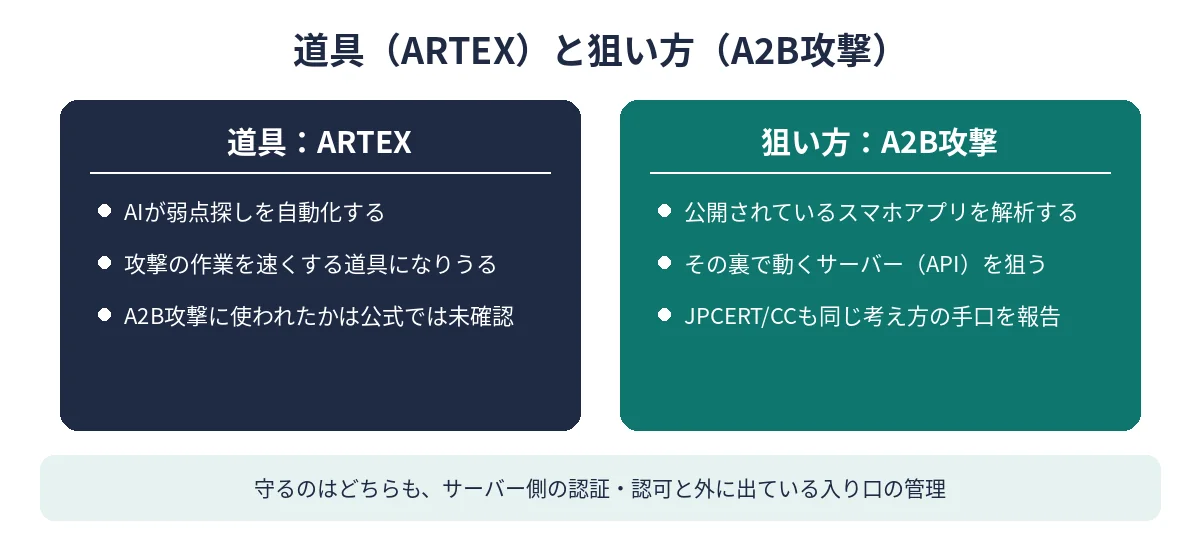
「A2B攻撃」は、公開されているスマホアプリを解析して、その裏で動いているサーバー(API)を狙う攻撃のことです。くわしくはA2B攻撃とは?仕組みと身近な例、開発者がやるべき3つの対策で説明しています。
JPCERT/CCの注意喚起でも、「一般公開しているスマートフォンアプリを解析し、APIのエンドポイントやキーを特定する」手口や、画面操作では実行できない内部APIへの攻撃が報告されています。アプリの中身を手がかりにサーバーを狙うという点で、A2B攻撃と同じ考え方の手口です。
一方で、ARTEXがA2B攻撃に使われたかどうかは、GMOイエラエのブログにもCrowdStrikeのブログにも書かれておらず、公式では未確認です。「ARTEX=A2B攻撃」ではなく、ARTEXは攻撃の作業をAIで自動化する道具、A2B攻撃は狙い方の一つと分けて考えるとわかりやすいです。どちらの場合も、守るべきなのはサーバー側の認証・認可と、外に出ている入り口の管理です。
運営者が確かめること
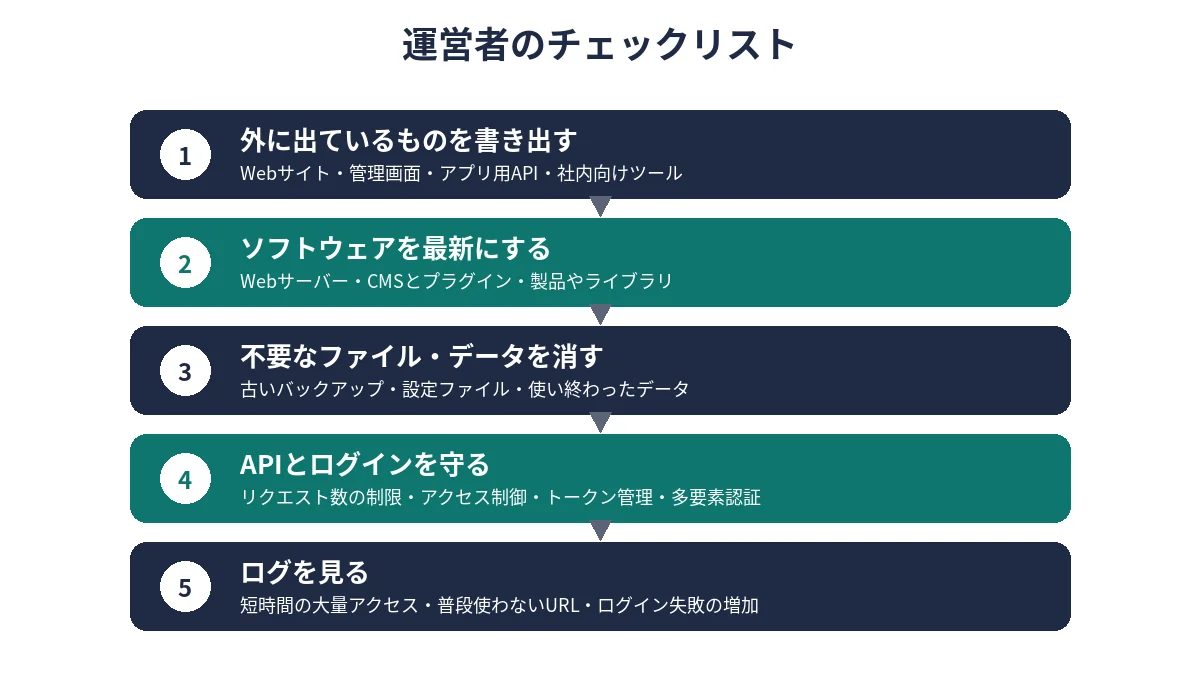
1. 外から見えているものを書き出す
Webサイト、ネットショップ、問い合わせフォーム、管理画面、アプリ用のAPI、社内向けのツールなど、インターネットからアクセスできるものを一覧にします。JPCERT/CCは、BIツールや従業員向けの管理システムなど「不特定多数が使う想定のないシステム」も被害にあっているとしています。社内用だから大丈夫、とは考えないでください。
使っていない管理機能やテスト用のページが公開されたままなら、公開を止めます。
2. ソフトウェアを最新にする
Webサーバー、CMS(WordPressなど)とプラグイン、使っている製品やライブラリを、修正済みのバージョンに更新します。JPCERT/CCは、標的ごとにさまざまな既知の脆弱性が探されているとしており、更新の遅れがそのまま狙われるきっかけになります。
サーバーに「SiteGuard Server Edition」を入れている場合は、SiteGuard Server Editionの脆弱性(CVE-2026-106931)の記事で対象かどうかを確かめておくと安心です。
3. 置きっぱなしのファイルとデータを片づける
JPCERT/CCは、環境設定ファイルやバックアップファイルを盗む攻撃の可能性にふれています。公開フォルダに古いバックアップや設定ファイルが残っていないかを確認し、不要なものは消すか、外から見えない場所に移します。保存期間を過ぎた顧客データや、使い終わったデータも残さないようにします。
4. APIとログインの守りを固める
アプリやサービスでAPIを使っている場合、JPCERT/CCは次の対策をすすめています。
- 単位時間あたりのリクエスト数を制限する。ログイン、パスワードリセット、SMS送信、検索など悪用されやすい機能には個別に制限をかける
- 非公開のAPIも含めて、許可した利用者・許可したHTTPメソッドだけを受け付ける
- APIトークンの権限は必要最小限にし、適切な有効期限を設ける。いらなくなったトークンや漏れた疑いのあるトークンはすぐ無効にできるようにしておく
管理画面や外部サービスのアカウントは、多要素認証を有効にし、作った覚えのないアカウントや、権限が勝手に変わっているアカウントがないか確かめます。利用する地域が国内に限られるサービスなら、アクセス元の地域を制限するのも一つの方法です。
5. アクセスログを見る
同じ相手から短時間に大量のアクセスが来ていないか、普段は使われないURLやAPIへのアクセスがないか、ログインの失敗が急に増えていないかを確認します。JPCERT/CCは、APIへの不正な操作の例として、User-Agent(アクセスしてきたソフトの名前)が「curl」や「python-requests」になっているアクセスを挙げています。正規の利用でもこうした名前は使われるので、それだけで攻撃とは決められませんが、件数が急に増えていないかを見る目安になります。
Linuxのサーバーなら、これらのUser-Agentからのアクセス件数はアクセスログから数えられます。ログの場所はサーバーやソフトによって違うので、自分の環境のパスに置きかえてください。
grep -c -E "python-requests|curl/" /path/to/access.log注意喚起には不審な送信元IPアドレスの一覧も載っています。自社のログに同じIPアドレスがないかは、JPCERT/CCのページで最新の一覧を見て照らし合わせてください。
あやしい跡を見つけたら
見つけたログやファイルは消さずに残し、契約しているサーバー会社や、セキュリティの専門会社に相談します。JPCERT/CCは、不審なアクセスや侵害が疑われる事象についての情報提供や、インシデント対応の相談を受け付けています。
まとめ
- ARTEXは、AIが自分で侵入テストを進めるツール。CrowdStrike(2026年10月7日)によると中国で開発されたオープンソースのツールで、韓国の金融機関への攻撃に使われた
- GMOイエラエ(2026年10月19日)は、日本企業を狙った侵害の攻撃元でもARTEXの使用を確認した。その攻撃元が狙っていたのは日本企業約20社で、さらに日本企業を狙うAIを使った攻撃インフラを6台見つけている
- A2B攻撃は「アプリを解析してAPIを狙う」狙い方で、ARTEXはその作業を速くする道具になりうる。ただし両者のつながりは公式では未確認
- 運営者がやることは、外に出ているものの把握、更新、不要なファイルとデータの削除、APIとログインの保護、ログの確認
まずは今日、自分が運営しているサイトや管理画面、APIを書き出して、更新が止まっているものがないかを確かめてみてください。

コメント