※本記事にはプロモーションが含まれます。
「バインドシェル」は、セキュリティの解説や攻撃手法のニュースで目にする用語です。この記事では、バインドシェルの仕組み、リバースシェルとの違い、そして見つけ方・守り方を初心者向けにわかりやすく解説します。
※この記事は防御・理解を目的としており、攻撃の具体的な手順は扱いません。
バインドシェルとは
バインドシェル(Bind Shell)とは、侵害された端末の上で特定のポートを開いて待ち受け(バインド)、そこへ外部から接続してきた相手にシェル(コマンドを受け付ける画面)を渡してしまう仕組みです。MITRE ATT&CKでは、攻撃者がシェルなどのコマンド実行環境を悪用する行為を「Command and Scripting Interpreter(T1059)」、遠隔から端末を操る通信を「Command and Control(TA0011)」として整理しています。
バインドシェルの仕組み
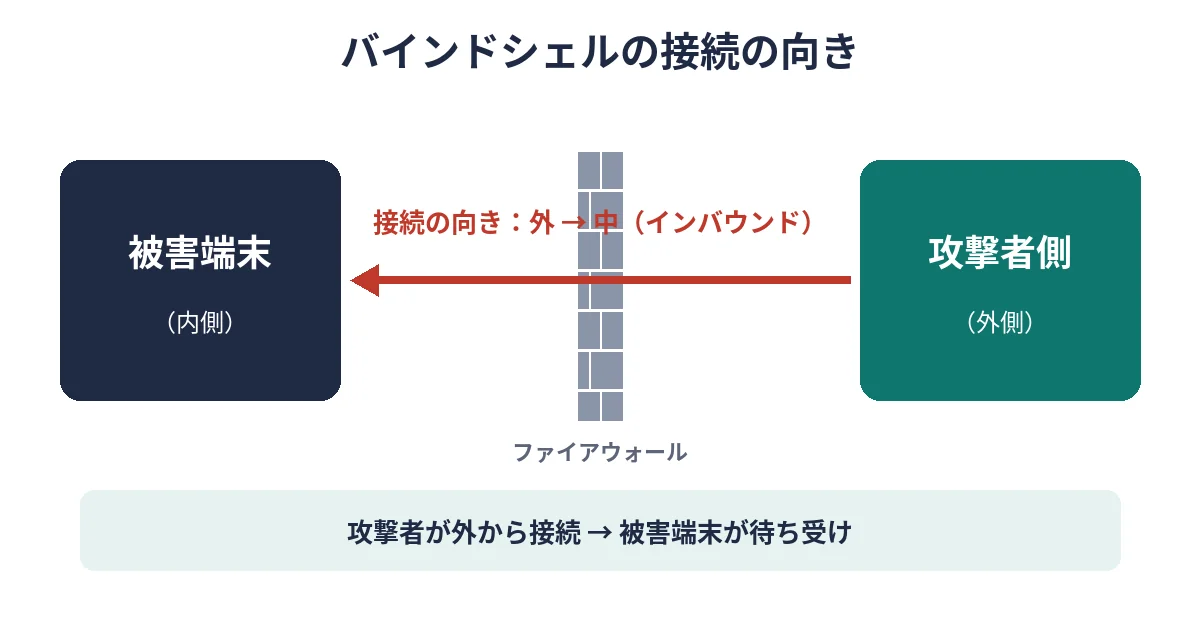
TCP通信では、片方が「待ち受け」、もう片方が「接続しに行く」役割を持ちます(RFC 9293)。バインドシェルでは被害端末が待ち受け側になり、攻撃者が外からその端末へ接続しに行きます。つまり接続の向きは「外 → 中(インバウンド)」です。
- 被害端末上で、あるポートを開いて接続を待つプログラムが動く
- 攻撃者がそのポートへ接続する
- 接続した相手が、被害端末のシェルを操作できる状態になる
バインドシェルの弱点(攻撃者から見て)
バインドシェルは外から接続を受ける必要があるため、ファイアウォールが受信を遮断していたり、家庭やオフィスのルーターのNATの内側にあったりすると、外部から届きません。
ポートや「外から中へ通信を通す仕組み」についてはポートフォワーディングとはの記事も参考にしてください。
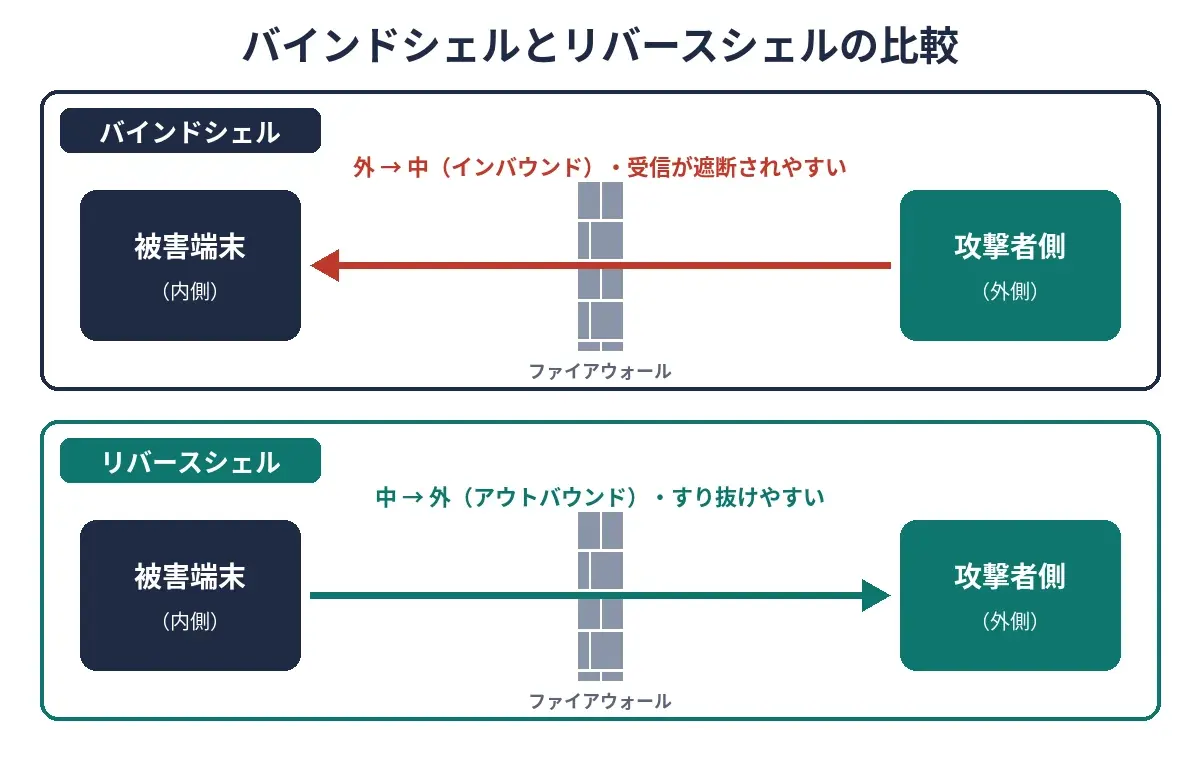
この弱点を回避するために使われるのが、接続の向きを逆にしたリバースシェルです。
バインドシェルとリバースシェルの比較
| 項目 | バインドシェル | リバースシェル |
|---|---|---|
| 待ち受ける側 | 侵害された端末(被害側) | 攻撃者側のサーバー |
| 接続の向き | 攻撃者 → 被害端末(インバウンド) | 被害端末 → 攻撃者(アウトバウンド) |
| ファイアウォール・NATの影響 | 受信が遮断されやすく、届きにくい | 外向き通信は許可されがちで、すり抜けやすい |
| 見つけやすいサイン | 見慣れないポートでの待ち受け(LISTEN) | 見慣れない外部宛ての長時間接続 |
| 主な対策 | 受信の最小化・不要ポートの閉鎖 | 送信(egress)の制限・通信先の監視 |
検知と防御のポイント
ファイアウォールで受信と送信の両方を絞る
NIST SP 800-41では、必要な通信だけを許可し、それ以外を拒否する方針(デフォルト拒否)が基本とされています。受信(インバウンド)だけでなく送信(アウトバウンド)も必要な宛先・ポートに絞ることで、バインドシェルにもリバースシェルにも効果があります。MITRE ATT&CKでも「Filter Network Traffic(M1037)」として紹介されています。
通信の監視と侵入防止(IDS/IPS)
見慣れないポートでの待ち受けや、普段は通信しない外部サーバーへの長時間接続は要注意のサインです。MITRE ATT&CKの「Non-Standard Port(T1571)」のように、攻撃者は珍しいポートや一般的なプロトコルを使って紛れ込もうとします。IDS/IPS(M1031)やログ監視で異常な通信を見つけましょう。
セキュリティソフトで怪しい通信をブロック
個人のパソコンでは、ファイアウォール機能付きのセキュリティソフトを入れておくと、不審な受信・送信やシェルを起動しようとするプログラムの動きを検知・ブロックしやすくなります。
巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ

そもそも侵入させない
どちらのシェルも、多くは脆弱性の悪用やマルウェア感染の「後」に使われます。OSやソフトのアップデート、不要なサービスの停止、強いパスワードと多要素認証といった基本対策が最も効果的です。
バインドシェルならではのチェック
バインドシェルは「待ち受けポート」が残るのが特徴です。OSの標準機能や管理ツールで、普段使っていないポートが待ち受け状態になっていないか定期的に確認しましょう。
まとめ
- バインドシェルは、被害端末がポートを開いて待ち受け、外から接続させる仕組み
- 受信を遮断するファイアウォールやNATに弱い
- 対策は不要ポートの閉鎖、受信・送信の制限、通信監視、セキュリティソフトの活用
参考資料(一次情報)
- MITRE ATT&CK:Command and Control(TA0011)
- MITRE ATT&CK:Command and Scripting Interpreter(T1059)
- MITRE ATT&CK:Non-Standard Port(T1571)
- MITRE ATT&CK:Non-Application Layer Protocol(T1095)
- MITRE ATT&CK:Application Layer Protocol(T1071)
- MITRE ATT&CK:Filter Network Traffic(M1037)
- MITRE ATT&CK:Network Intrusion Prevention(M1031)
- NIST SP 800-41 Rev.1:Guidelines on Firewalls and Firewall Policy
- RFC 9293:Transmission Control Protocol

コメント