-

eMudhraの中間CA証明書8枚で秘密鍵がもれた件|ChromeとFirefoxは対応済み、Linuxはca-certificatesを更新
eMudhraの中間CA証明書8枚の秘密鍵が割り出せる状態だった件で、ChromeとFirefoxは10月18日(日本時間)までに対応済み。LinuxのサーバーやPC、コンテナは、ca-certificatesを直ったバージョンに更新し、バージョンを確かめる。 -
nginx 1.30.6・1.31.7で脆弱性5件を修正|影響を受ける設定とバージョンの確かめ方、すぐ更新できないときの回避策
nginx.orgが10月14日に出したnginx 1.30.6と1.31.7で、脆弱性5件(CVE-2026-15176など)が直った。nginx -vでバージョンを確かめ、影響を受ける設定に当てはまるかを見て、更新するか回避策を当てる。 -
Lenovoタブレットの脆弱性CVE-2026-92777|対象機種と修正バージョンの見分け方、アップデートの確かめ方
LenovoのAndroidタブレット複数機種で、起動時の検証(Android Verified Boot)にAOSPのテスト用の鍵が使われていました。悪用にはタブレットに直接さわれることが必要です。対象の機種と修正済みのバージョン、アップデートの手順がわかります。 -
Claude Code 2.1.304の変更点|worktreeオプションでブランチが消える不具合の修正と、/auto-mode-setupが使える環境の拡大
Claude Code 2.1.304で、--worktreeの終了時にworktreeとブランチが確認なしで消されることがあった不具合が直り、/auto-mode-setupがBedrockやVertex AIなどでも使えるようになりました。翌日の2.1.305では、Vertex・Bedrockやゲートウェイ経由でリクエストが失敗することがある、2.1.304で入った不具合が直っています。バージョンの見方と、2.1.305にする更新のしかたもわかります。 -
GitHub package firewallとは?npmの悪いパッケージを入れる前に止める仕組みと、使える人・料金・設定方法(パブリックプレビュー)
GitHub package firewallは、ActionsのランナーやAIエージェントがnpmパッケージを取りに行く途中で、マルウェアや脆弱性、公開直後のバージョンなどを止める仕組みです。使えるのはGitHub Enterprise Cloudを契約したエンタープライズで、プレビュー中は無料。止められる項目、.npmrcの設定、例外の申請方法もわかります。 -
エックスサーバーの偽メールの見分け方|本物の送信元アドレス・件名と入力したときの手順
エックスサーバーを装い、料金の自動更新やドメインの更新を口実に偽のログイン画面へ誘うメールが出回っています。公表された件名、本物の送信元アドレスとログイン画面のURL、偽サイトにパスワードを入れてしまったときの再設定先がわかります。 -
Plex Media Serverを1.43.3.10861以降に|悪用中の脆弱性4件と、乗っ取られていないかの確かめ方
1.43.3.10861より古いPlex Media Serverの脆弱性4件が広く悪用されています。外から届く状態で動かしているなら、バージョンを確かめて更新し、見覚えのないプロセスやCodecsフォルダーのファイル、高いままのCPU使用率がないかを見ます。外から使わないならリモートアクセスを切ります。 -
UpdraftPlusの運営元に不正アクセス|UpdraftCentralの接続を切っても残る不審なプラグインと管理者の調べ方【続報】
TeamUpdraftの10月30日(日本時間)の続報で、UpdraftCentralとの接続を切ったあとも、最初の不正アクセスで入れられたプラグインが残り、管理者アカウントを作られた例が分かりました。つないだことのあるサイトで、隠れたプラグインと管理者を管理画面の外から確かめる手順です。 -
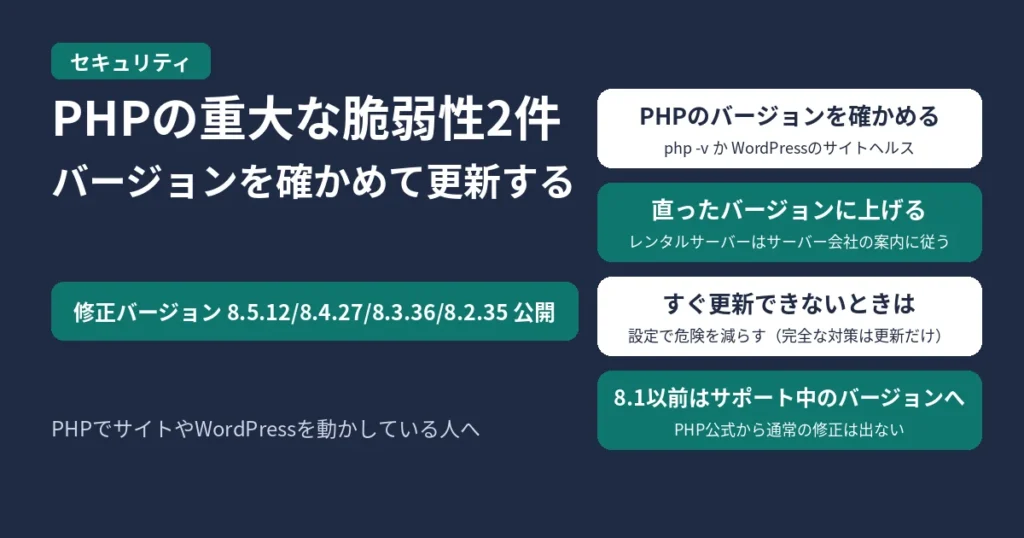
PHPの脆弱性2件(2026年10月21日)|8.5.12・8.4.27などの直ったバージョンと対策
PHPの重大な脆弱性2件(CVE-2026-109618・109619、CVSS v4.0で9.2)を直した8.5.12・8.4.27・8.3.36・8.2.35が公開。自分のバージョンの確かめ方、更新の流れ、すぐ更新できないときの設定。 -
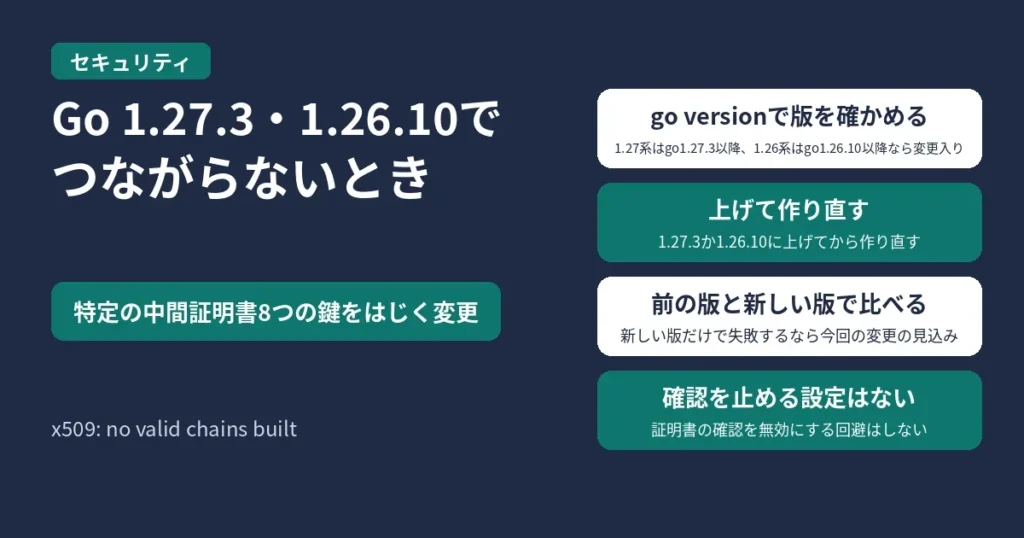
x509: no valid chains builtが出たとき|Go 1.27.3・1.26.10の中間証明書の変更と、原因の確かめ方
Go 1.27.3と1.26.10で、crypto/x509が特定の中間証明書8つの鍵を含む証明書チェーンをはじくようになりました(CVE-2026-111943)。Goのバージョンの確かめ方、更新と作り直しの手順、x509: no valid chains builtが出たときの見分け方。