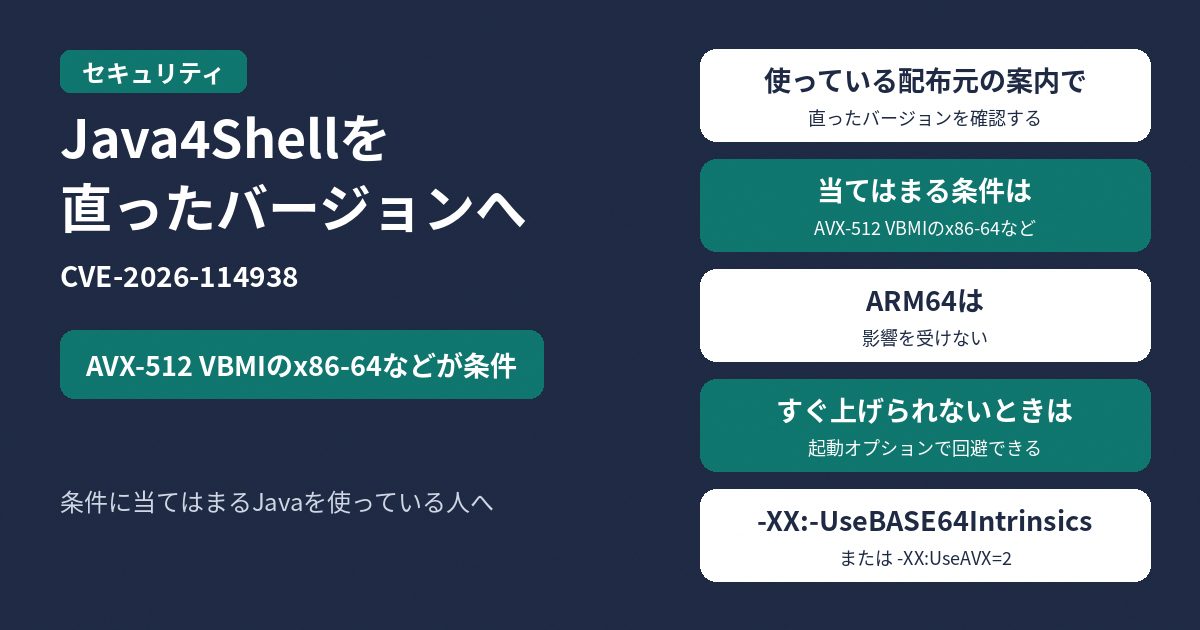
x86-64のプロセッサでAVX-512 VBMI命令が使え、OpenJDK 17.0.6以降の脆弱なバージョンなど、条件に当てはまるJava実行環境を使っている人は、使っている配布元がこの脆弱性を直したとしているバージョンへ、速やかに上げてください。すぐ上げられないときは、JVMの起動オプションで、脆弱な高速化処理を使わない設定にできます。
セキュリティ研究組織Califは2026年11月17日、OpenJDKのBase64デコード高速化処理におけるメモリ破損の脆弱性(CVE-2026-114938、同組織はJava4Shellと呼称)を公開しました。JPCERT/CCによると、同日、OpenJDKおよびOracleが関連するセキュリティ情報や更新を公開しています。悪用された場合、遠隔の第三者によって、メモリ内の機密情報が窃取されたり、任意のコードが実行されたりする可能性があります。
情報時点:JPCERT/CCのCyberNewsFlash、IPAの「Oracle Java の脆弱性対策について(2026年11月)」、JVNのJVNVU#99608534は、2026年11月19日6時50分(日本時間)に取得しました。CISAの「Critical Java Vulnerability Requires Immediate Patching」は、同日6時54分(日本時間)に取得しました。
対象になる条件
JPCERT/CCは、本脆弱性はOpenJDKのBase64デコード高速化処理に存在し、OpenJDKをベースとした複数のJavaディストリビューションに影響する可能性がある、としています。Califによると、OpenJDK 17.0.6以降の脆弱なバージョンが影響を受けるほか、次のディストリビューションについても影響がある、と報告されている、とJPCERT/CCは書いています。
- Oracle Java SE
- Oracle OpenJDK
- Amazon Corretto
- Eclipse Temurin
- Microsoft Build of OpenJDK
- Azul Zulu
- Red Hat OpenJDK
- その他、OpenJDKをベースとしたJavaディストリビューション
悪用には、AVX-512 VBMI命令に対応したx86-64プロセッサを使い、脆弱なBase64デコードの高速化処理が実行されることなど、特定の条件を満たす必要があります。ARM64プロセッサは本脆弱性の影響を受けない、とされています。
CISAは2026年11月17日の注意喚起で、この脆弱性はx86-64のHotSpot Java仮想マシン(JVM)のBase64デコーダにあり、JDKの一部である、としています。細工されたBase64入力により、JVMが異常終了したり、認証なしでリモートからコードを実行されたりする可能性がある、と書いています。
JPCERT/CCは2026年11月18日時点で、本脆弱性が実際の攻撃に悪用されたという情報は確認していない、としています。一方で、発見者が複数のアプリケーションでリモートコード実行が可能と報告していることから、影響を受ける環境を確認し、速やかに対策するよう求めています。Califは、Keycloak、Atlassian Jira、Atlassian Confluence、Jenkinsなど、複数のJava製アプリケーションにおいて、認証を必要とせずにリモートコード実行が可能であることを実証した、と報告している、とJPCERT/CCは書いています。
Atlassian Confluence Data Centerを使っている場合は、原因の異なる別件として、Confluence Data CenterのCVE-2026-90436も確認してください。Remote API(XML-RPCとSOAP)が有効な9.x以前が対象で、Cloudは対象外です。
影響を受けるバージョン
ここでの表は、JVNとIPAが影響を受ける側として挙げている番号です。直ったバージョンの番号ではありません。
JVN(JVNVU#99608534、公開日および最終更新日は2026年11月18日)は、影響を受けるシステムとして、次の番号を挙げています。OpenJDKについては、各番号を「およびそれ以前」としています。
| JVNが挙げている区分 | JVNが挙げているバージョン |
|---|---|
| OpenJDK | 27.0.1.0.3およびそれ以前、25.0.5.0.3およびそれ以前、21.0.13.0.3およびそれ以前、17.0.21.0.3およびそれ以前 |
| Oracle Java SE | 8u511b33-perf、17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3 |
| Oracle GraalVM for JDK | 17.0.21.0.3、21.0.13.0.3 |
| Oracle GraalVM Enterprise Edition | 21.3.20.0.3 |
IPAは2026年11月18日公開の案内で、サポートされている次のOracle製品が対象である、としています。対策は、Oracle社から提供されている、いまの最新のソフトウェアに更新すること、です。商用利用では、Oracle社が案内しているライセンスも確認してください。
| IPAが対象として挙げているOracle製品 |
|---|
Oracle Java SE 27.0.1.0.3 |
Oracle Java SE 25.0.5.0.3 |
Oracle Java SE 21.0.13.0.3 |
Oracle Java SE 17.0.21.0.3 |
Oracle Java SE 11.0.33.0.3 |
Oracle Java SE 8 Update 511b33 |
Oracle Java SE 8 Update 511b33-perf |
JPCERT/CCが伝えるCalifの報告では、OpenJDK 17.0.6以降の脆弱なバージョンが影響を受ける、とされています。一方、IPAの対象にはOracle Java SE 11および8も含まれます。使っている製品の番号は、配布元の案内で突き合わせてください。
直ったバージョン
直ったバージョンの番号は、使っているJavaの配布元が公開している案内で確認し、その番号へ上げてください。JPCERT/CCは、OpenJDKおよびOracleが2026年11月17日に、本脆弱性の影響や対策に関する情報を公開した、として両公式の案内を示しています。Java実行環境を同梱する製品やアプリケーションは、製品の開発元の案内も確認してください。
すぐ上げられないとき
修正されたバージョンへの更新が直ちに実施できない場合、Califは、JVMの起動オプションとして次のいずれかを指定することで、脆弱な処理の使用を回避できる、としています。JPCERT/CCがこの案内を伝えています。
Base64のエンコードおよびデコードの高速化処理を無効化する場合:
-XX:-UseBASE64IntrinsicsAVX-512命令の使用を無効化する場合(x86-64環境のみ):
-XX:UseAVX=2これらの設定はJava実行環境の動作や性能に影響する可能性があるため、適用に当たっては使用環境での対応状況を確認してください。
CISAは、すぐにパッチを適用できない場合の一時的な補完策として、アプリケーションの境界でBase64入力を制限・検証すること、入力サイズの上限を設けること、認証なしのアクセスを制限することを挙げています。インターネットに面したシステムを優先して、関連するJavaおよび製品のパッチを適用するよう求めています。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
参考リンク
- JPCERT/CC|OpenJDKにおけるリモートコード実行につながる脆弱性(CVE-2026-114938)について(最終更新:2026-11-18。情報時点:2026年11月19日6時50分(日本時間))
- IPA|Oracle Java の脆弱性対策について(2026年11月)(公開日:2026年11月18日。情報時点:2026年11月19日6時50分(日本時間))
- JVN|JVNVU#99608534 OpenJDKにおけるヒープベースのバッファオーバーフローの脆弱性(公開日・最終更新日:2026/11/18。情報時点:2026年11月19日6時50分(日本時間))
- CISA|Critical Java Vulnerability Requires Immediate Patching(Release Date:November 17, 2026。情報時点:2026年11月19日6時54分(日本時間))
- OpenJDK|Vulnerability Advisory(2026-11-17)(JPCERT/CC、IPA、JVNが示している公式案内。情報時点:2026年11月19日6時50分(日本時間))
- Oracle|Critical Security Patch Update Advisory – November 2026(JPCERT/CC、IPA、JVNが示している公式案内。情報時点:2026年11月19日6時50分(日本時間))
- Oracle|Java Downloads(IPAが更新先として示しているページ)
- Calif|Java4Shell: Write once, RCE everywhere(JPCERT/CCの関連情報[1])

コメント