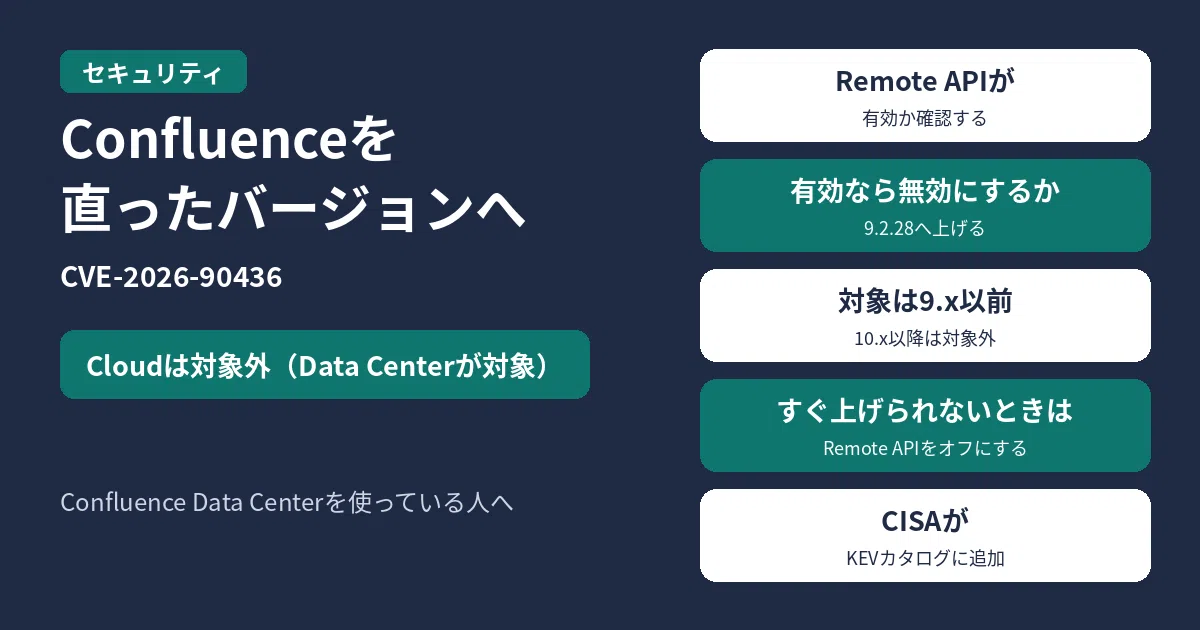
Atlassian CloudのConfluence(atlassian.netまたはjira.comのドメインで使うサイト)は、この件の対象外です。追加の作業は不要です。Confluence Data Centerの9.x以前を使っている人は、まず「Remote API(XML-RPC & SOAP)」が有効かどうかを確認し、有効なら無効にするか、公式が直ったとしている 9.2.28 へ上げてください。10.x以降は対象外です。
Atlassianは、CVE-2026-90436 をConfluence Data Centerのリモートコード実行の脆弱性として公開しています。ConfluenceはXML-RPCおよびSOAP APIの一部としてサードパーティライブラリApache Axisを使っており、Apache Axisにリモートコード実行を許す重大な脆弱性(同じCVE)が公開されている、としています。対象になるには、「Remote API(XML-RPC & SOAP)」が有効である必要があります。この設定は、Confluence 3.0以降の新規インストールでは既定でオフです。この機能はConfluence 10.0で削除されています。
情報時点:Atlassian公式のセキュリティアドバイザリは、2026年11月19日6時50分(日本時間)に取得しました。CISAがこのCVEをKnown Exploited Vulnerabilities(KEV)カタログへ追加した発表と、KEVカタログのJSONは、それぞれ同日6時50分および6時51分(日本時間)に取得しました。
対象のバージョンと、直ったバージョン
Atlassianは、深刻度をcritical(CVSS 9.3、ベクトルは CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N)と自己評価しています。これはAtlassianの評価であり、自組織の環境に当てはまるかは各自で判断するよう求めています。
影響を受けるのはConfluence Data Centerの1.xから9.xです。10.x以降は影響を受けません。公式が挙げている修正済みバージョンは 9.2.28 です。Atlassianは、影響を受ける各インストールを、最新バージョンまたは記載の修正済みバージョンへ直ちに上げるよう勧めています。
| 製品 | 影響を受けるバージョン(公式) | 公式が直ったとしているバージョン |
|---|---|---|
| Confluence Data Center | 1.xから9.x | 9.2.28 |
すぐ上げられないときの回避
パッチをすぐ適用できない場合、公式は「Remote API(XML-RPC & SOAP)」をオフにすることを案内しています。この設定をオフにすると、スクリプト、自動化、サードパーティのアドオンなど、一部の機能が動かなくなる可能性があります。本番の前に、本番以外の環境で確かめるよう求めています。
公式の手順は次です。管理者でログインし、右上のメニューから「General Configuration」、続けて「Further Configuration」を開きます((サイトのベースURL)/admin/viewspacesconfig.action からも開けます)。右端の「Edit」を押し、「Remote API(XML-RPC & SOAP)」のチェックを外して「Save」します。再起動は不要で、保存した時点で有効になります。再読み込み後、チェックが外れていることを確かめてください。
回避が効いているかの確認として、公式は次のURLを開く方法を示しています。正しく無効化できていれば、「HTTP Status 403 – Forbidden」と表示される、としています。
(サイトのベースURL)/plugins/servlet/soap-axis1/confluenceservice-v2「confluenceservice-v2」や「AXIS service」に関するメッセージが出る場合は、手順を再確認し、Atlassianサポートへ問い合わせるよう、公式は案内しています。
Atlassianは、自組織のインスタンスがこの脆弱性の影響を受けたかを確認できない、としています。影響を受けるインスタンスについて、自組織のセキュリティ担当と侵害の有無を確認するよう求めています。
CISAのKEV追加
CISAは2026年11月18日、悪用の証拠に基づき、4件をKEVカタログに追加したと発表しています。その1件が CVE-2026-90436(Apache Axis Unsafe Reflection Vulnerability)です。KEVカタログでは、追加日は2026-11-18、米国連邦文民行政機関向けの対応期限は2026-11-21です。CISAは、KEVに載った脆弱性への優先対応を、組織一般にも勧めています。
Java4Shellとの違い
同じConfluenceでも、Java4Shell(CVE-2026-114938)の対象になることがあります。Java4Shellは、条件を満たすJava実行環境のBase64デコード高速化処理の問題です。本CVEは、有効なRemote API経由で使うApache Axisの問題です。原因が違うため、片方の更新だけでは足りない場合があります。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
参考リンク
- Atlassian|CVE-2026-90436 – Remote Code Execution in Confluence Data Center(Advisory Release Date:Tue, Nov 9 2026 22:00 PST。最終更新:Nov 10, 2026。情報時点:2026年11月19日6時50分(日本時間))
- CISA|CISA Adds Four Known Exploited Vulnerabilities to Catalog(Release Date:November 18, 2026。情報時点:2026年11月19日6時50分(日本時間))
- CISA|Known Exploited Vulnerabilities Catalog(JSON)(
CVE-2026-90436の追加日2026-11-18、対応期限2026-11-21。情報時点:2026年11月19日6時51分(日本時間))

コメント