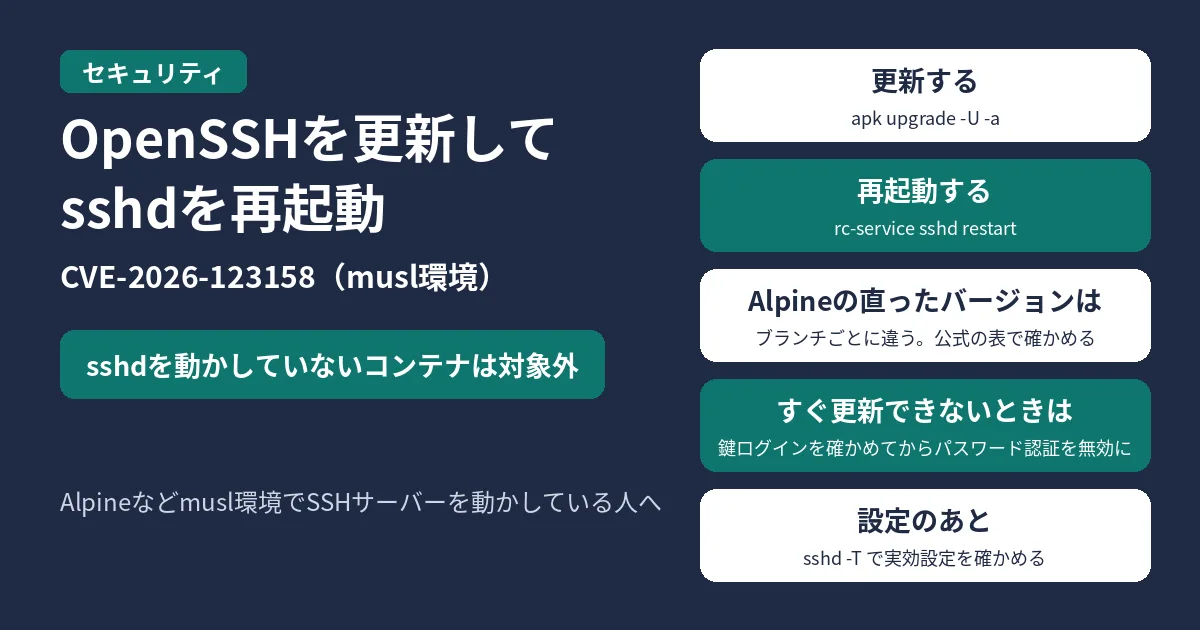
Alpine LinuxでSSHサーバーを動かしている人は、OpenSSHのパッケージを更新し、sshdを再起動してください。すぐ更新できない場合は、鍵でログインできることを確かめてからパスワード認証を無効にしてください。
OpenSSH 10.6p2は、musl libcを使いPAMを無効にした一部Linux環境でのパスワード認証回避に対処しています。CVE番号はCVE-2026-123158です。11月7日7時54分(日本時間)に取得したAlpine・OpenSSH・CVEの公式情報にもとづく内容です。
対象になる条件
Alpineの公式案内では、PAMを使わないOpenSSHサーバー、またはPAM対応パッケージでもUsePAM noとした環境が対象候補です。さらにパスワード認証が有効で、パスワード欄が特定の状態のアカウントと、パスワードハッシュを持つ別アカウントが共存する条件等があります。
Alpineを使っているだけで、すべての環境が対象になるわけではありません。Docker等のコンテナ内でsshdを動かしていない場合は対象外です。パスワード認証を無効にした環境、PAM対応サーバーでUsePAM yesとした環境も、Alpineは対象外としています。
Alpine公式のtiny-cloudイメージ(3.18.11〜3.24.3)は、最初の起動時点では安全です。ただし、あとでパスワードを設定したアカウントができると対象になります。cloud-initで設定したクラウドイメージは、パスワード認証が無効になるため対象外です。
直ったバージョン
次の値はAlpineが案内する修正済みパッケージのバージョンです(11月7日7時54分・日本時間時点)。安定ブランチには修正が取り込まれているため、数字が10.6p2より小さいことだけで未修正とは判断できません。
| Alpineのリリース・ブランチ | 修正済みOpenSSHパッケージ |
|---|---|
| edge | 10.6_p2-r0 |
| 3.24 | 10.3_p1-r2 |
| 3.23 | 10.2_p1-r1 |
| 3.22 | 10.0_p1-r11 |
| 3.21 | 9.9_p2-r1 |
| 3.20 | 9.7_p1-r6 |
| 3.19 | 9.6_p1-r3 |
| 3.18 | 9.3_p2-r4 |
| 3.17 | 9.1_p1-r7 |
| 3.16 | 9.0_p1-r6 |
更新と再起動
Alpineの公式手順は次のとおりです。管理者権限で実行します。更新後も動作中のsshdは自動で置き換わらないため、再起動を省略しないでください。
apk upgrade -U -a
rc-service sshd restart
Alpine以外のmusl環境では、利用しているディストリビューションの修正済みパッケージと再起動方法を確認してください。
更新できない場合の応急対応
現在のSSH接続を開いたまま、別の接続で鍵ログインが成功することを先に確かめてください。そのうえでsshdの設定でパスワード認証を無効にします。
PasswordAuthentication no設定ファイルの読み込みやMatchブロックによる違いにも注意してください。設定の検査に成功したらsshdを再起動し、実効設定と新しい鍵ログインを確かめます。Alpineの詳しい変更手順は公式アドバイザリにあります。
sshd -t
rc-service sshd restart
sshd -T
実効設定のpasswordauthenticationがnoであることを確認します。サポートが終了したAlpineのリリースにも修正パッケージが用意されていますが、継続運用ではサポート対象リリースへの移行も検討してください。
疑わしいログがあるとき
パスワードを設定していないアカウントでパスワード認証の成功ログがある場合は、公開されたホストの操作記録やユーザー・鍵の変更を点検してください。侵入の可能性を排除できない場合は、Alpineは侵害されたものとして扱うよう案内しています。
関連記事
手元のPCの保護も見直す場合は、セキュリティソフトの比較を参考にしてください。

コメント