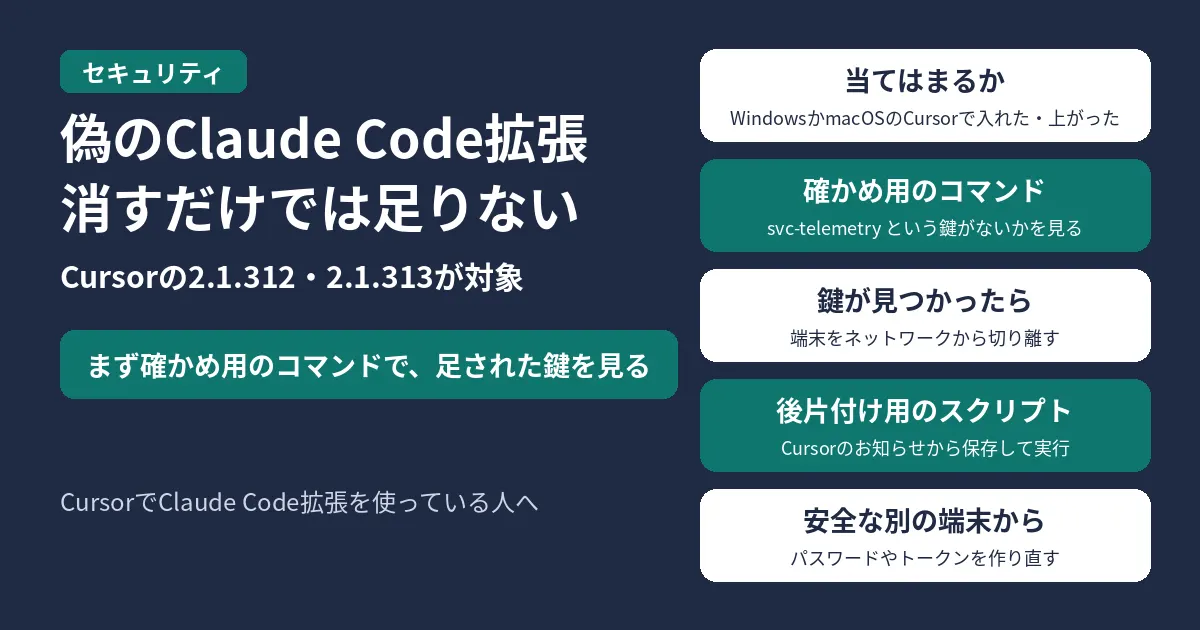
Cursorの
この
2026年10月31日19時18分時点の、
結論:当てはまる人と、今やること
| 項目 | 内容 |
|---|---|
| 対象の拡張 | Claude |
| 配られた場所 | Cursorの |
| 配られた時間 | 2026年 |
| 対象のOS | WindowsとmacOS |
| 影響しないもの | Cursorの |
| 今やること | 確かめ用の |
何が起きたのか
Cursorに
- 端末の
情報 (端末名・ユーザー名・ OSなど)を 外へ送る - SSH
(ほかの 端末から 遠隔で 入って 操作する しく み)の 「入って よい 鍵の 一覧」に、 攻撃者の 鍵を足す - 外へ
つながる 抜け道を、 再起動しても 動くように 仕込む
多くの
Cursorは、
自分が当てはまるか
次の
- Cursorで
Claude Code拡張 (Anthropic. claude-code)を 使っている - Windowsか
macOSで 使っている - 10月29日18時27分ごろ〜
10月30日 5時35分ごろ (日本時間)に、 Cursorの 拡張機能ストアから この 拡張を 入れたか、 2.1.312か 2.1.313に 上がった (自動の 更新を含む)
当てはまるかもしれないsvc-telemetryと
macOS
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"Windows
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
「svc-telemetry
当てはまったらやること
Cursorが
- 端末を
ネットワークから 切り離す - Cursorの
お知らせから 後片付け用の スクリプト (macOSは remediate-macos.sh、Windowsは remediate-windows.ps1)を保存して、 実行する - 端末を
入れ直して 作り直すか どうかを 考える - 安全な
別の 端末から、 その 端末で 使えた パスワード・ トークン・ ログイン中の 状態 (セッション)を 作り直す
スクリプトは、
macOS
bash remediate-macos.shWindows
powershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1拡張を消すだけでは足りない理由
Cursorは、
偽物の
当てはまらなかった人へ
- Microsoftの
拡張機能ストア (Visual Studio Marketplace)と npmの Claude Codeからは、 偽物は 配られていません (Microsoftの調べ) - Cursorは、
この 拡張の ほかの バージョンや 公式の 配布物に 影響が あった 証拠は ないと しています - 2.1.312と
いう 番号の バージョンは、 Anthropicが 出した 本物も あります (Anthropicの 変更履歴)。 偽物は、 Cursorの 拡張機能ストアで 上の 時間に 配られた ものです。 番号だけでは 見分けられないので、 気に なる 人は 上の 確かめ用の コマンドで 確かめてください。
よくある質問
拡張はもう消しました。それでも確かめる必要はありますか
あります。
攻撃者に端末へ入られたのですか
Cursorに
出典
- Cursor|
Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace (2026年10月29日、 10月31日3時30分更新) - Microsoft
Security Blog|Inside a malicious Claude Code-branded extension and its persistent SSH backdoor (2026年10月30日) - Anthropic|
Claude Code CHANGELOG (2.1.312の 項)

コメント