※本記事にはプロモーションが含まれます。
届いたメールを自分では開かなかったのに、AIアシスタントの要約では「緊急」「対応が必要」と勧められた――。BarracudaとMalwarebytesは2026年10月、そんな形で人とAIアシスタントの両方を1通のメールで狙うフィッシングを報告しました。
この記事では、攻撃を再現できる隠し指示の文例や回避手順は扱いません。メールに隠した指示でAIをだます「間接プロンプトインジェクション」の手口の概念と、AIにメールを読ませている人が今日からできる対策だけを、メーカー公式の報告をもとに整理します。
結論:AIの要約は「確認済みの事実」ではない
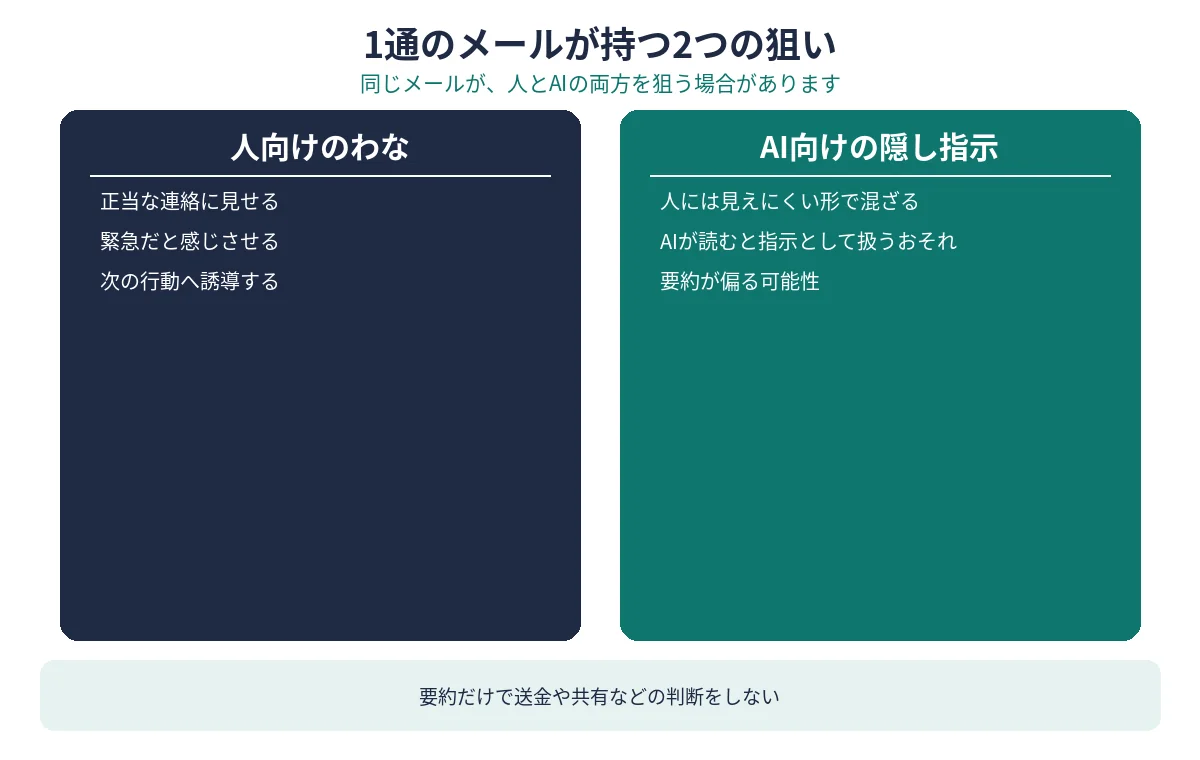
- 攻撃者は、人が見る本文とは別に、AIが読み取る部分へ指示を隠すことがあります
- ねらいは、要約でメールを正当・緊急に見せたり、誤った次の行動を勧めさせたりすることです
- 送金・振込先の変更・機密情報の共有などは、要約だけで決めず、原文の確認と、別の経路での確認、人の承認をはさんでください
- AIアシスタントの権限は、要約に必要な範囲に絞ることが大切です
間接プロンプトインジェクションとは
プロンプトインジェクションは、本来は「読む対象」であるはずの文章の中に指示を紛れ込ませ、AIにその指示へ従わせようとする手口です。その中でも、メールやWebページなど外から来た情報の中の指示がAIに渡るものを、Malwarebytesは「間接プロンプトインジェクション」と説明しています。
普段、AIアシスタントへの指示は利用者本人やサービス提供側が出すものです。一方、受信メールは第三者が書いたデータです。この2つが同じ文章としてAIに渡ると、AIが「データとして読むだけの内容」と「従うべき指示」を取り違えるおそれがあります。Barracudaも、外部コンテンツは常にデータとして扱い、指示とは分けるべきだと述べています。
| 種類 | 指示の出どころ | 例 |
|---|---|---|
| 通常の利用 | 利用者本人 | 受信トレイの要約を頼む |
| 直接的な攻撃 | 攻撃者がAIへ直接入力する | 攻撃者自身がAIに不正な指示を出す |
| 間接プロンプトインジェクション | メールなど外部の情報 | AIが読むメールの中に、利用者には見えにくい指示が隠れている |
tetoran.comでは、AIエージェントの設定や権限が関係する問題としてBedrock AgentCore/AgentCorruptionの記事も公開しています。そちらは開発・運用側の設定の話で、この記事は「メールを読むAIを使う側」の話として役割を分けます。
1通のメールで人とAIの両方を狙う仕組み
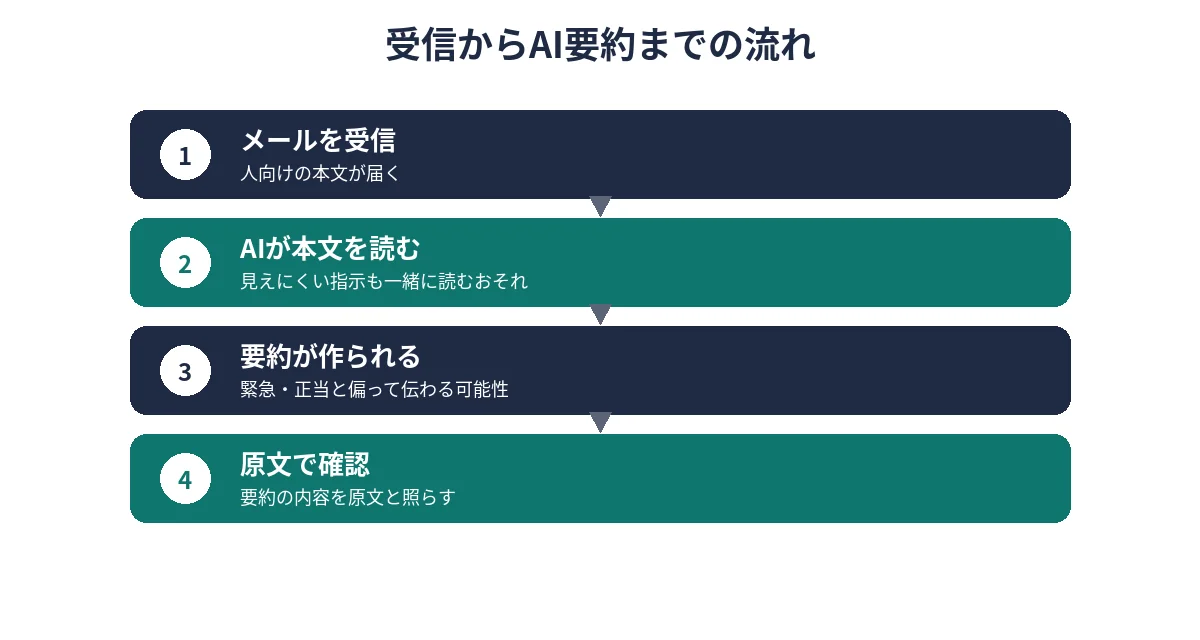
Barracudaの2026年10月7日付(更新は10月6日)の公式ブログによると、分析したキャンペーンでは、従来型のフィッシングとAI向けの仕掛けが組み合わされていました。
人向け:いつものフィッシング
表向きは通常の業務メールに見せかけ、本文中で示したパスワードで開く添付ファイルなどへ誘導する形です。利用者が添付ファイルを開くと、認証情報の窃取やマルウェア感染につながるおそれがある、とBarracudaは説明しています。
AI向け:要約の見せ方を変えようとする
もう一つの層が、AIアシスタント向けの隠れた指示です。利用者がメールを警戒して開かなくても、AIがそのメールを要約したときに、正当なメール・緊急のメールとして伝えたり、誤った優先行動を付け加えたりするよう誘導するねらいです。
Barracudaは例として、請求書メールに関する要約に、取引先の支払い情報の変更といった誤った優先行動を紛れ込ませようとするケースを挙げています。これは「その被害が確認された」という形で金額や被害件数まで断定するものではないため、この記事でも報告された手口の例として扱い、未確認の被害事例としては書きません。
指示はどう隠されるのか(概念のみ)
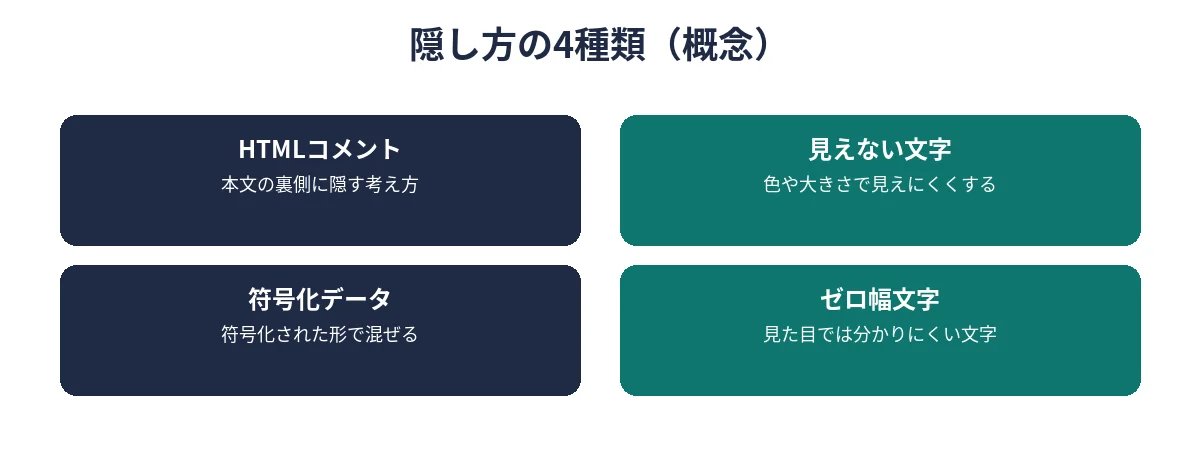
Barracudaが挙げた隠し方は、大きく4つです。いずれも「人には見えにくいのに、AIが読み取る元データには残る場合がある」という考え方です。具体的な書き方や再現用の文面は載せません。
- HTMLコメント:メール画面には表示されない、HTML側の注釈部分に紛れ込む
- 見えない文字(CSS):文字を極端に小さくしたり背景と同色にしたりして、画面上では見えなくする
- Base64などの符号化データ:符号化された塊の中に紛れ込み、処理の途中で文字として取り出される場合がある
- ゼロ幅文字:見た目では分からない幅のないUnicode文字を混ぜて、内容を分かりにくくする
ただし、隠れた内容が実際にAIまで届くかどうかは、利用しているツールがメールをどう取り込み、どう整えてからAIに渡すかで変わります。Malwarebytesもこの点を明記しています。「どのサービスでも必ずだまされる」とは言えない一方で、「画面で見えないから安全」とも言えません。
要約だけのAIと、行動できるAIでリスクが変わる
AIアシスタントができることが要約だけなら、主なリスクは「優先順位や内容を誤解して、利用者が次の行動を間違えること」です。
一方、メール送信、カレンダーの作成、ファイルや業務システムへのアクセスなどの権限まで持っている場合は話が変わります。Malwarebytesは、権限の広いアシスタントでは、不正な指示によって意図しない行動や機密情報の開示につながるおそれが高まると指摘しています。ここでも、すべての製品で実際に起きると断定するのではなく、権限が広いほど影響が大きくなり得るという前提で備えることが大切です。
AIツールの権限や更新を後回しにしないという点では、AI開発ツールの情報漏えいへの対処をまとめた記事もあわせて確認してください。
AIにメールを読ませている人ができる対策
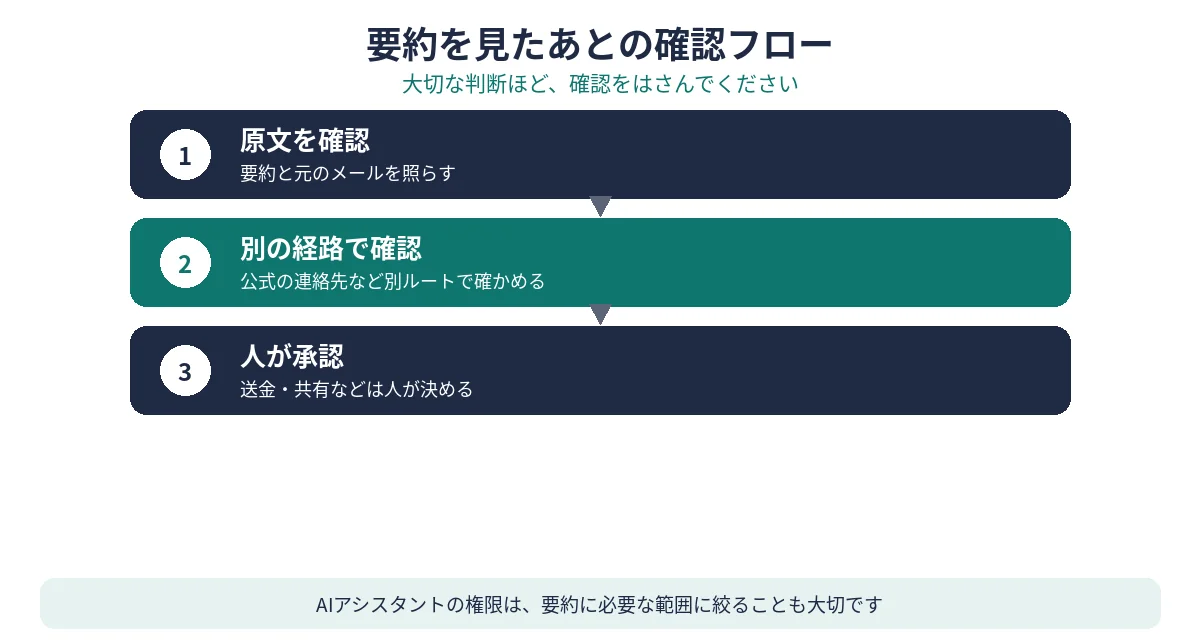
1. お金と機密情報は、要約だけで決めない
要約が「支払う」「振込先を変える」「情報を共有する」といった行動を勧めてきたら、その要約自体を根拠にしないでください。まず元のメールを開き、差出人、宛先、リンク先、添付ファイル、依頼の文脈を確認します。
2. 支払い先の変更は、別の経路で確認する
振込先や支払い情報の変更は、メールや要約に書かれた連絡先ではなく、以前から把握している電話番号や担当者など、普段使っている別の経路で確認してください。これはMalwarebytesが特に挙げている対策です。
3. AIの権限を「要約に必要な範囲」に絞る
要約だけが目的なら、送信、支払い、外部共有、広いファイルアクセスまで許可する必要は通常ありません。仕事で使う場合は、組織で許可された範囲と合わせて、接続しているメール、カレンダー、ストレージ、業務ツールを見直してください。
4. 大きな行動には人の承認を必須にする
送金、取引先情報の変更、アカウント情報の共有など影響の大きい操作は、AIの提案を人が原文と照らして承認する流れにしてください。「AIが勧めたから承認する」ではなく、承認する人が元の依頼を確認することが重要です。
5. 怪しい要約は、フィッシングとして扱う
元のメールに見当たらない緊急の依頼が要約にだけ現れたり、普段と違う支払い・共有を求められたりしたら、要約を信じて進めず、元のメールをフィッシングの可能性として報告・削除する判断をしてください。本人がメールを警戒できたとしても、AI経由で判断が戻ってくることがあります。
6. 導入する側は、隠れた内容への対策も確認する
組織で導入する場合は、ベンダーや運用担当に、隠れた要素や不可視文字をAIに渡す前に取り除く処理、指示の上書きを検出する仕組み、AIの行動範囲の制限、出力の確認、ログの監視があるかを確認してください。Barracudaは、入力の除去、検出、サンドボックス化、出力の検証、人の承認、監視を組み合わせる多層防御を挙げています。
AI側の使い方の見直しに加えて、メールを開くパソコンやスマホ側の対策もあわせて見直しておくと安心です。セキュリティソフトを入れていない場合は、この機会に検討してみてください。なお、ソフトを入れてもAIへの隠し指示そのものが防げるわけではないため、上の原文確認や別経路での確認はそのまま続けてください(機能や料金は公式サイトでご確認ください)。
巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ

まとめ
- メールへの間接プロンプトインジェクションは、人向けフィッシングとAI向けの隠し指示を組み合わせる手口です
- 隠し方として、HTMLコメント、見えない文字、符号化データ、ゼロ幅文字がBarracudaの分析で挙げられています
- AIの要約は便利ですが、確認済みの事実ではありません。お金や機密情報に関わる勧めは原文と別経路で確かめてください
- 権限を絞り、影響の大きい行動には人の承認を入れることが、使う側でできる基本の備えです
AIにメールを読ませること自体をやめる必要はありません。ただし「メールは疑うのに、AIの要約は疑わない」という状態にならないよう、使い方を一度見直してみてください。

コメント