EGセキュアソリューションズは2026年10月14日、Webサーバーに組み込んで使うホスト型WAF「SiteGuard Server Edition」の統計機能に、OSコマンドインジェクションの脆弱性(CVE-2026-106931)があると公表しました。すでに悪用が確認されています。
JPCERT/CCも同日、注意喚起「JPCERT-AT-2026-0032」を出しています。対象に当てはまる場合は、アップデートの前に攻撃の痕跡を残す作業が案内されている点が重要です。
どんな脆弱性か
| 項目 | 公式の内容 |
|---|---|
| 対象製品 | SiteGuard Server Edition(統計機能が有効な場合。初期値は有効) |
| 脆弱性の種類 | OSコマンドインジェクション(CWE-78) |
| CVE | CVE-2026-106931(JVN#88474777) |
| 深刻度 | CVSS v3.0 基本値 7.8/CVSS v4.0 基本値 8.5(公式・JVNの記載) |
| 想定される影響 | 製品が動作するサーバー上で、rootまたはSYSTEM権限で任意のOSコマンドが実行される可能性 |
| 悪用の確認 | 確認済み(EGセキュアソリューションズ公式) |
この記事では、攻撃にそのまま使える具体的なコマンドや手順は書きません。対応に必要な公式情報だけをまとめます。
対象バージョンと、直し方
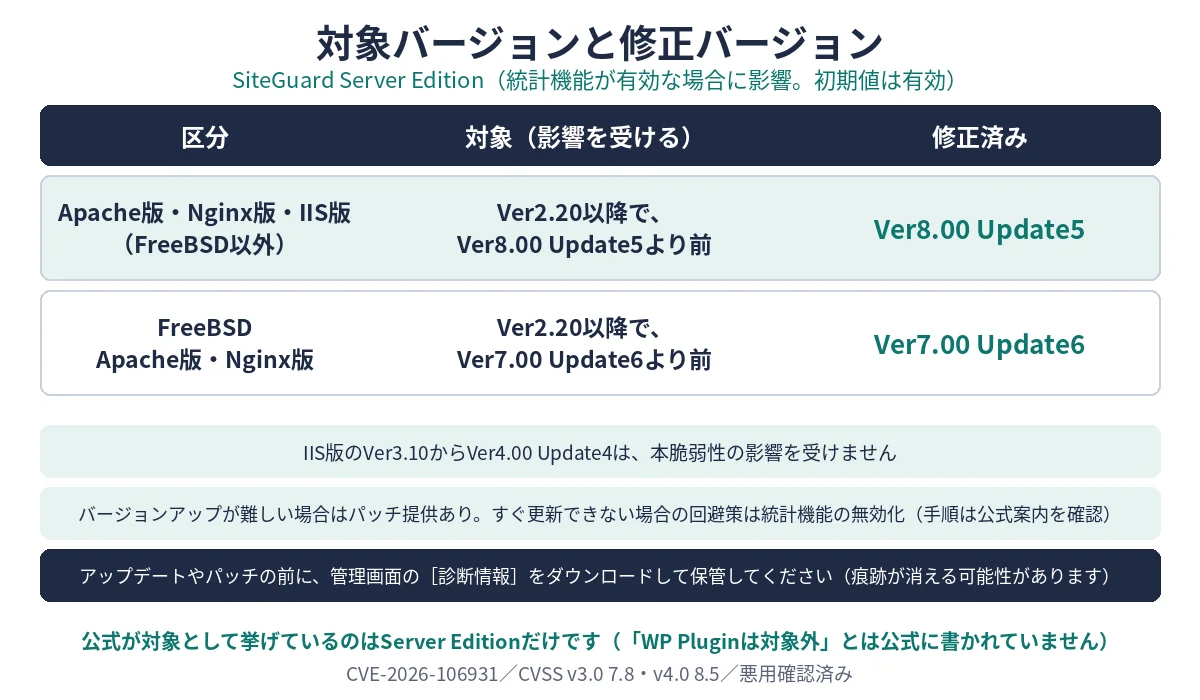
| 区分 | 対象(影響を受ける) | 修正済み |
|---|---|---|
| Apache版・Nginx版・IIS版(FreeBSD以外) | Ver2.20以降で、Ver8.00 Update5より前 | Ver8.00 Update5 |
| FreeBSD Apache版・Nginx版 | Ver2.20以降で、Ver7.00 Update6より前 | Ver7.00 Update6 |
- ただし、IIS版のVer3.10からVer4.00 Update4は、本脆弱性の影響を受けません。
- 統計機能が有効な場合に影響を受けます。統計機能の初期値は有効です。
- バージョンアップが難しい場合は、統計処理の対象ファイルを差し替えるパッチが提供されています(サポート終了バージョンを含む)。
- 今すぐ更新できない場合の回避策は、統計機能を無効化することです。無効化の具体的な手順は公式の案内を確認してください。
なお、サポート契約のある利用者には、2026年9月29日に個別案内済みだと公式に書かれています。
アップデートの前に必ずやること:診断情報の保管
公式が強く案内しているのが、この順番です。
- ウェブ管理画面の[診断情報]を開く
- [診断情報をダウンロード]で診断情報を取得し、保管する
- そのあとで、アップデートまたはパッチ適用を行う
理由は、アップデートやパッチ適用により、攻撃の痕跡が消える可能性があるためです。先に更新してしまうと、あとから侵害があったかどうかを調べにくくなるおそれがあります。
あわせて、不正アクセスが疑われる場合の一般的な確認項目は、こちらの記事も参考にしてください:不正アクセスが相次ぐ今、小さな会社・個人サイトが確認すべきこと
「SiteGuard WP Plugin」とは別ものとして考える
WordPressを使っていると、「SiteGuard WP Plugin」という名前のよく似たプラグインがあるため、混同しやすいところです。
今回の公式発表(EGセキュアソリューションズ、JPCERT/CC、JVN)で対象として挙げられているのは、SiteGuard Server Editionだけです。公式ページには「WP Pluginは対象外」とは書かれていません。そのため、この記事でも「WP Pluginは無関係・安全」とは書きません。
整理すると、次のようになります。
- サーバーにSiteGuard Server Editionを入れている場合:この記事の対象バージョン確認が必要です
- WordPressのSiteGuard WP Pluginだけを使っている場合:今回の公式発表の対象製品には挙げられていません。ただし「対象外と公式が明言した」という意味ではないため、プラグイン自体は通常どおり最新版への更新を続けてください
やることのまとめ(チェックリスト)
- SiteGuard Server Editionを使っているか、バージョンはいくつか確認する
- 統計機能が有効かどうか確認する(初期値は有効)
- 対象なら、まず管理画面で「診断情報」をダウンロードして保管する
- 修正済みバージョンへアップデートする。難しい場合はパッチ適用、または統計機能の無効化を行う
- 不明な点は、公式のサポート窓口またはJPCERT/CCの案内を確認する
出典
- EGセキュアソリューションズ「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)」(2026年10月14日):https://www.eg-secure.co.jp/siteguard/news/alert-202610-1
- JPCERT/CC 注意喚起 JPCERT-AT-2026-0032:https://www.jpcert.or.jp/at/2026/at260032.html
- JVN#88474777:https://jvn.jp/jp/JVN88474777/

コメント