2026年10月15日(日本時間21時19分)、Linuxカーネルの脆弱性CVE-2026-99999が公開されました。CVEの記録では、Linux側の評価としてCVSS 9.3(CRITICAL=緊急)がつけられています。
この脆弱性は、主に仮想マシン(VM)を動かしている側=ホストに関わるものです。VPSやクラウドを使っている人に向けて、「どのカーネルに上げれば安全か」「自分のカーネルの確かめ方」「主なディストリビューションの更新方法」をまとめます。
CVE-2026-99999の概要
| 項目 | 内容 |
|---|---|
| 対象 | Linuxカーネル(IPv4のネットワーク処理) |
| 公開日 | 2026年10月15日 21:19(日本時間) |
| 深刻度 | CVSS 3.1で9.3(CRITICAL)※CVEの記録でLinux側がつけた評価。NVD(米国の脆弱性データベース)は未分析(Received) |
| 悪用の状況 | CISA(米国サイバーセキュリティ・インフラストラクチャセキュリティ庁)の評価では「Exploitation: none」(悪用は確認されていない) |
| 修正タイトル | ipv4: validate checksum_start before completing checksum |
なお、ディストリビューションによって独自の評価をつけている場合があります。たとえばUbuntuは優先度を「Medium」、Amazon Linuxは「Important(CVSS 8.8)」(攻撃に一定の権限が必要という前提の評価)としています。
どんな脆弱性なのか
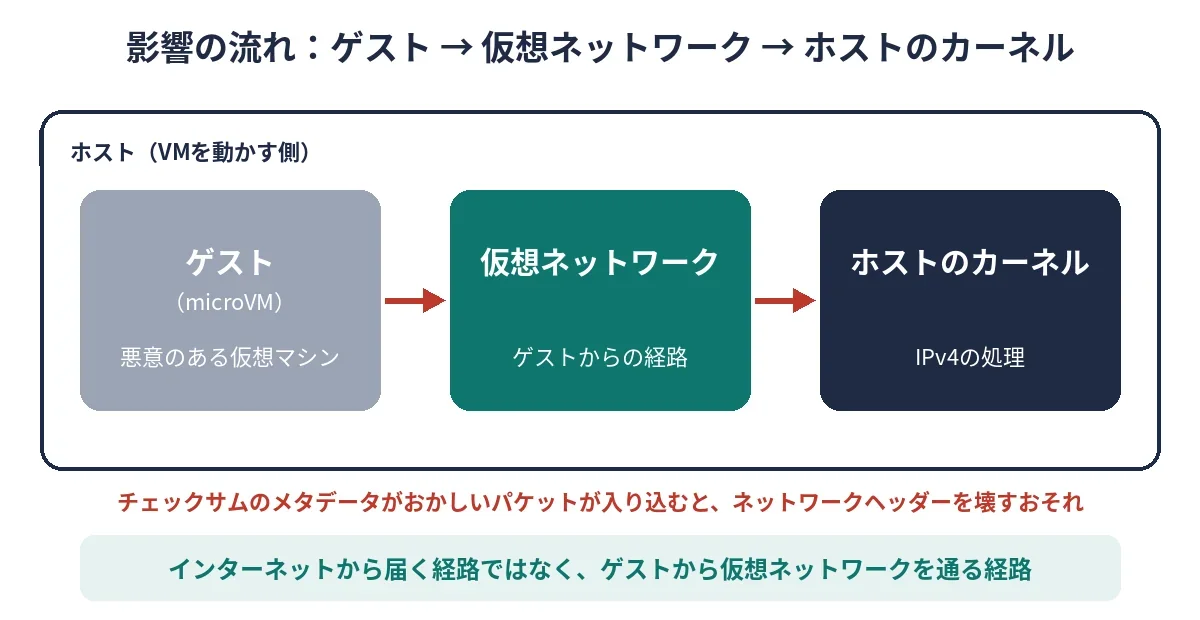
パケットにはデータが壊れていないかを確かめる「チェックサム」という値があります。CVEの説明によると、チェックサムに関する情報(メタデータ)がおかしいパケットがIPv4の処理に入り込むと、カーネルの処理がネットワークヘッダーを壊してしまうおそれがあります。
CVEの記録(CVSS評価の説明)では、想定される状況として、悪意のあるmicroVM(小さな仮想マシン)が細工したパケットを送り、ホスト(VMを動かしている側のマシン)のカーネルで問題を起こすケースが説明されています。インターネットから届くパケットを受け取る経路ではなく、ゲスト(仮想マシンの中)から仮想ネットワークを通る経路だとされています。
発見者が参加したVercel社の公開チャレンジの報告では、次の3つが示されたと説明されています。
- ホストのメモリの中身が、ゲストの送るパケットに乗って外に漏れる(Vercelの本番サンドボックスで実証)
- ホストのマシンをクラッシュさせ、その上のサンドボックスをすべて止める
- ホスト上で完全な管理者権限でコマンドを実行する
クラッシュとコマンド実行は、発見者が自分で用意した、Vercelのサンドボックスと同じ構成のKVM・Firecrackerの環境で示されたものです。発見者のブログ(pwn.ai)では、今回の公開はホストのメモリ漏えいの説明が中心で、ゲストからホストへの脱出の詳しい説明は後日公開される予定とされています。
影響を受けやすいのはどんな人?
- 自分でVM(KVMなど)を動かしてホストを管理している人・会社:信頼できないゲストを動かしているなら、特に優先度が高いです
- VPSやクラウドの利用者:ホスト側のカーネルは基本的に事業者が管理します。契約しているサービスのお知らせを確認しましょう。あわせて、自分のサーバー(ゲスト)のカーネルも、通常の更新として最新にしておくと安心です
- パソコンでLinuxを使っている人:普段どおりアップデートを適用すれば大丈夫です
どのカーネルに上げれば安全か
CVEの記録では、影響を受けるのは2.6.27以降のカーネルで、次のバージョン以降で修正されています。
| 系列 | 修正されたバージョン |
|---|---|
| 5.10系 | 5.10.272以降 |
| 5.15系 | 5.15.223以降 |
| 6.1系 | 6.1.190以降 |
| 6.6系 | 6.6.159以降 |
| 6.12系 | 6.12.113以降 |
| 6.18系 | 6.18.57以降 |
| 7.2系 | 7.2.11以降 |
| 開発版(メインライン) | 7.3-rc7で修正 |
注意:この表はLinux本家(kernel.org)のバージョン番号です。Ubuntu・Debian・Red Hat系などのディストリビューションは独自の番号をつけ、修正を取り込んで配布するため、番号だけで判断できない場合があります。ディストリのカーネルを使っている場合は、下の公式アドバイザリで「修正済み」になっているパッケージかを確認してください。
自分のカーネルを確かめる方法
ターミナルで次のコマンドを実行すると、いま動いているカーネルのバージョンが表示されます。
uname -rOSの種類とバージョンは次のコマンドで確認できます。
cat /etc/os-release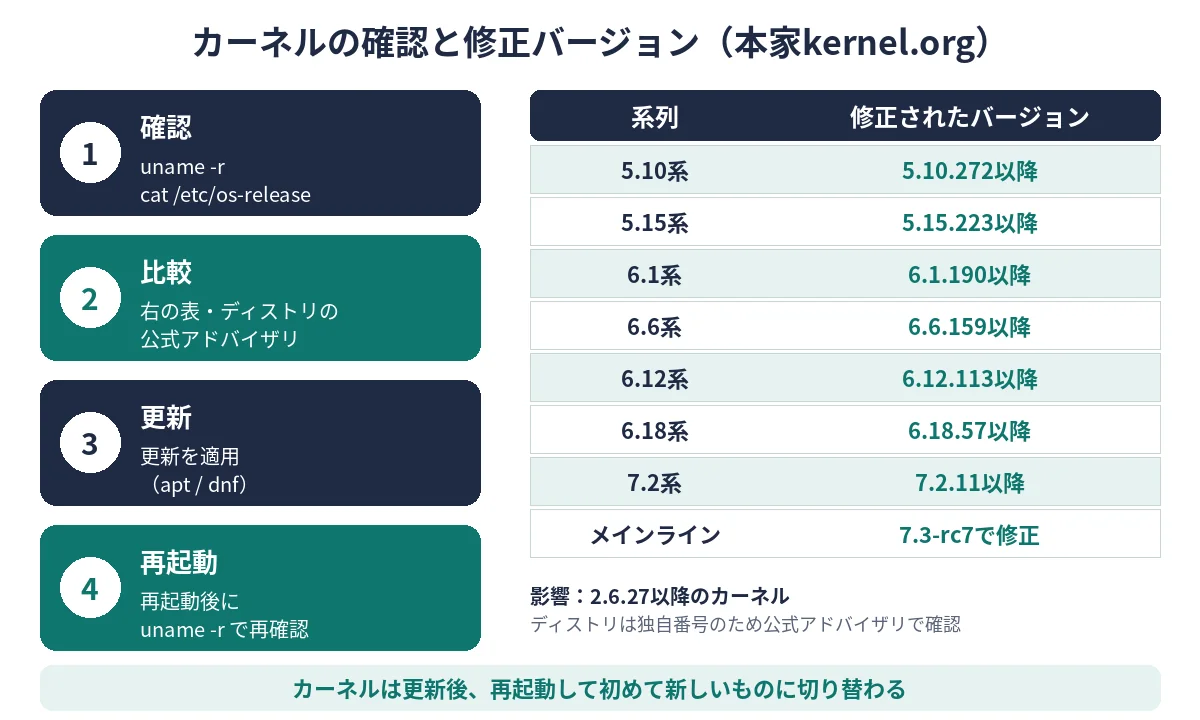
主なディストリビューションの更新方法
カーネルは、更新したあと再起動して初めて新しいものに切り替わります。再起動後に、もう一度 uname -r で確かめましょう。
Ubuntu・Debian
sudo apt update
sudo apt upgrade
sudo reboot
Red Hat Enterprise Linux・AlmaLinux・Rocky Linux・Fedora・Amazon Linux 2023
sudo dnf update kernel
sudo reboot
修正済みのパッケージがまだ配布されていない場合もあります。各ディストリの公式アドバイザリで状況を確認してください。
各ディストリの公式アドバイザリ
- Ubuntu:CVE-2026-99999
- Debian Security Tracker:CVE-2026-99999
- Red Hat:CVE-2026-99999
- SUSE:CVE-2026-99999
- Amazon Linux Security Center:CVE-2026-99999
まとめ
- CVE-2026-99999はLinuxカーネルのIPv4チェックサム処理の脆弱性で、CVEの記録ではCVSS 9.3(CRITICAL)
- 主な影響は、悪意ある仮想マシンからホストへの攻撃。VMを動かすホストの管理者は優先して対応を
- CISAの評価では悪用は確認されていない(Exploitation: none)
- 本家なら5.10.272/5.15.223/6.1.190/6.6.159/6.12.113/6.18.57/7.2.11以降、7.3-rc7で修正。ディストリは公式アドバイザリで確認
uname -rで確認し、更新後は必ず再起動
参考資料
- CVE.org:CVE-2026-99999
- NVD:CVE-2026-99999
- oss-security:linux kernel: PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999)(2026年10月15日)
- pwn.ai:PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999)
- Vercel:Findings from the $1M Vercel Sandbox challenge(2026年10月14日)
- Linux:ipv4: validate checksum_start before completing checksum(修正コミット)

コメント