※本記事にはプロモーションが含まれます。
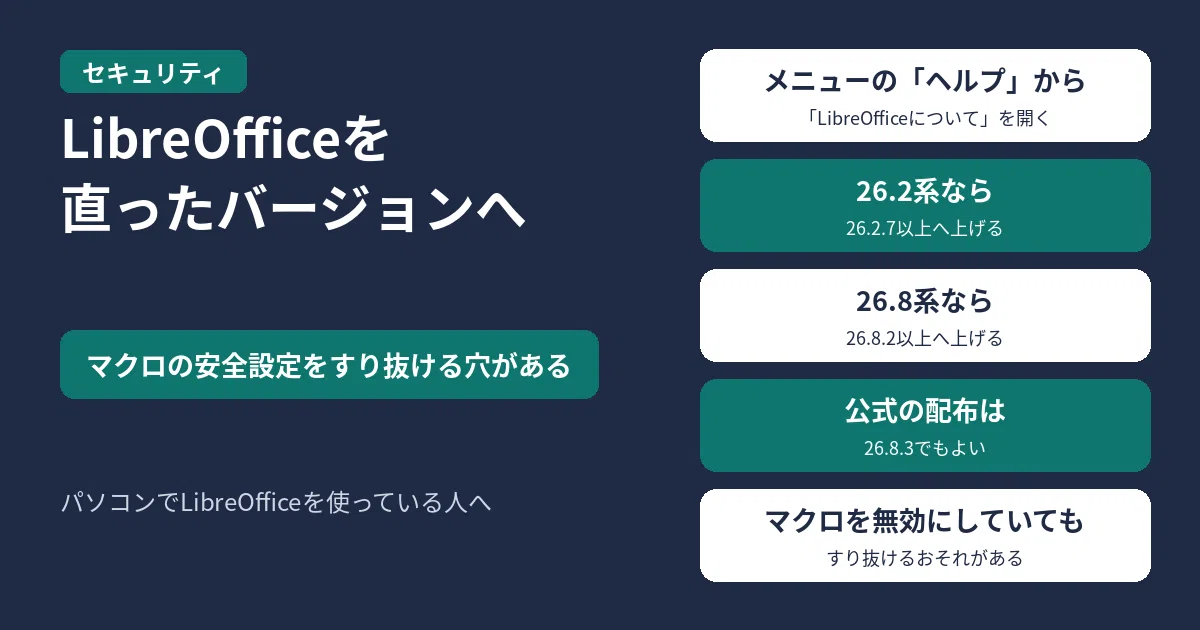
パソコンでLibreOfficeを使っている人は、メニューの「ヘルプ」→「LibreOfficeについて」でバージョンを確かめ、26.2系なら 26.2.7 以上、26.8系なら 26.8.2 以上(公式ダウンロードページでは 26.8.3 を配信中)へ更新してください。2026年11月16日公表のセキュリティ勧告で、マクロの安全設定をすり抜ける問題やコード実行のおそれがある問題など19件が修正されています。
結論:19件の脆弱性を修正、26.2.7以上・26.8.2以上へ更新する
- 直ったバージョン:LibreOffice
26.2.7(またはそれ以降)、26.8.2(またはそれ以降)。11月21日時点で公式のダウンロードページには26.2.7と、より新しい26.8.3が並んでいます。 - 主な危険:細工された文書を開くだけでJavaコードやマクロが動く問題、文書内のメニューやショートカットを押すとマクロの制限をすり抜けて実行される問題、メール送信機能でファイル名がシェルに渡る問題などが含まれます。
- 回避策:公式勧告に、設定変更だけの回避策は示されていません。19件すべて、修正済みバージョンへ上げる案内です。
- 深刻度の点数:LibreOfficeの公式セキュリティ勧告にはCVSSの点数やCritical・Highといった段階表記は載っていません。
2026年11月21日8時35分(日本時間)時点のLibreOffice公式セキュリティ勧告とダウンロードページにもとづく内容です。
修正された19件の内訳(開くだけ/操作や特定機能で起きるもの)
公式勧告(2026年11月16日公表)の記述をもとに、文書を読み込んだ段階で起きうるものと、ショートカット操作や書き出し・特定機能を使ったときに起きるものを分けて並べます。
| 起きる場面 | CVE番号 | 公式勧告の内容 |
|---|---|---|
| 文書・画像・データリンクの読込時 | CVE-2026-101930 |
HTML文書の開く・閉じるなどのイベントに割り当てたマクロが、マクロの安全確認を飛ばして実行される |
| 文書・画像・データリンクの読込時 | CVE-2026-84443 |
Base文書のイベントに割り当てたマクロが、マクロのセキュリティ設定に関係なく実行される |
| 文書・画像・データリンクの読込時 | CVE-2026-101892 |
ODF文書のフォームコントロール読込で、フォーム以外の部品を生成・設定変更してコード実行につながる |
| 文書・画像・データリンクの読込時 | CVE-2026-104007 |
データベース文書のJDBCドライバー読込先を文書内の指定から取り、任意のJavaコードを読み込む(ピボットテーブル等) |
| 文書・画像・データリンクの読込時 | CVE-2026-104920 |
Calcのデータリンクで外部のJavaクラスパスを指定され、端末外からリモートJavaコードを読み込む |
| 文書・画像・データリンクの読込時 | CVE-2026-104692 |
汎用JDBCドライバー経由のHSQLDBでSQLからJavaメソッドの制限が効かず、任意のコード実行につながる |
| 文書・画像・データリンクの読込時 | CVE-2026-101353 |
埋め込みHSQLDBの定義により、文書外の指定された場所へファイルを作成・書き込みする |
| 文書・画像・データリンクの読込時 | CVE-2026-104933 |
Linuxなどで埋め込みメディアをGStreamerで開く際、ローカルファイルを読み取ってプレビュー画像やPDFへ出す |
| 文書・画像・データリンクの読込時 | CVE-2026-101351 |
埋め込みPICT画像の読込で、未初期化のメモリ内容が画像データに残って保存される |
| 文書・画像・データリンクの読込時 | CVE-2026-101929 |
パスワード保護されたBasicマクロライブラリ読込時の型取り違えによるメモリ破壊 |
| 文書・画像・データリンクの読込時 | CVE-2026-101933 |
パスワード保護されたBasicマクロライブラリ読込時の境界外書き込み |
| 文書・画像・データリンクの読込時 | CVE-2026-97892 |
PDFの電子署名検証時にファイル範囲外を参照する境界外書き込み |
| 文書・画像・データリンクの読込時 | CVE-2026-97894 |
UTF-16のテキスト(CSV等)やDIF形式の表計算ファイル読込時の境界外読み取り |
| 文書・画像・データリンクの読込時 | CVE-2026-98100 |
HWP文書の画像インポート時の境界外読み取り |
| 文書内の操作・書き出し・特定機能 | CVE-2026-101352 |
文書独自のショートカット・メニュー・ツールバーを操作すると、マクロの許可設定に関係なく警告なしでマクロ等が動く |
| 文書内の操作・書き出し・特定機能 | CVE-2026-100101 |
Linux等のUnix系で「ファイル」→「送信」→「メールで文書を送信」を使うと、文書ファイル名を通じてコマンドが実行される |
| 文書内の操作・書き出し・特定機能 | CVE-2026-108169 |
コマンドラインからWebクエリファイル(.iqy)を開くと、http/https以外の指定でコード実行につながる |
| 文書内の操作・書き出し・特定機能 | CVE-2026-18563 |
PDFへエクスポートする際のCFFフォント変換で境界外書き込みが起きる |
| 文書内の操作・書き出し・特定機能 | CVE-2026-97999 |
実験的機能を有効にして埋め込みHSQLDBをFirebirdへ移行する際、ヒープバッファオーバーフローが起きる |
今回の19件の一部(CVE-2026-100101 や CVE-2026-101352 など)は、AnthropicがClaudeを使ったオープンソースの調査で見つけ、Ada Logicsが検証・報告したことも公式勧告の謝辞に記されています。
更新するまでの間に気をつけること
アップデートを終えるまでは、知らない送信元から届いた文書ファイル(ODF文書、HTML、Baseファイル、PICT画像を含むファイル、.iqy ファイルなど)を開かないでください。とくに CVE-2026-101352・101930・84443 は「マクロを無効にしているから大丈夫」と思っていてもすり抜けるため、設定頼みにせず最新バージョンへ上げることが先決です。
自宅のパソコンやスマホのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
PR
ノートン 360、PCもMacもスマホもこれ一本!

巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ

よくある質問
ダウンロードページには「26.8.3」が出ています。26.8.2ではないのですが大丈夫ですか?
問題ありません。セキュリティ勧告では「26.2.7 以上、または 26.8.2 以上(>= 26.2.7 / >= 26.8.2)」へ上げるよう案内しています。26.8.3 は 26.8.2 より新しいバージョンなので、今回の19件の修正が含まれています。
自分のLibreOfficeのバージョンはどこで見ますか?
WindowsやLinuxではメニューの「ヘルプ」→「LibreOfficeについて」(macOSでは左上の「LibreOffice」→「LibreOfficeについて」)から現在のバージョン番号を確かめられます。
仕事や学校で26.2系を使っています。26.8系へ変えないと直りませんか?
いいえ。安定系列である26.2系の 26.2.7 でも同じ19件が直っています。公式ダウンロードページでも 26.8.3 とあわせて 26.2.7 を選べます。
参考リンク
- LibreOffice|Security Advisories(2026年11月16日公表)
- LibreOffice|Download LibreOffice

コメント