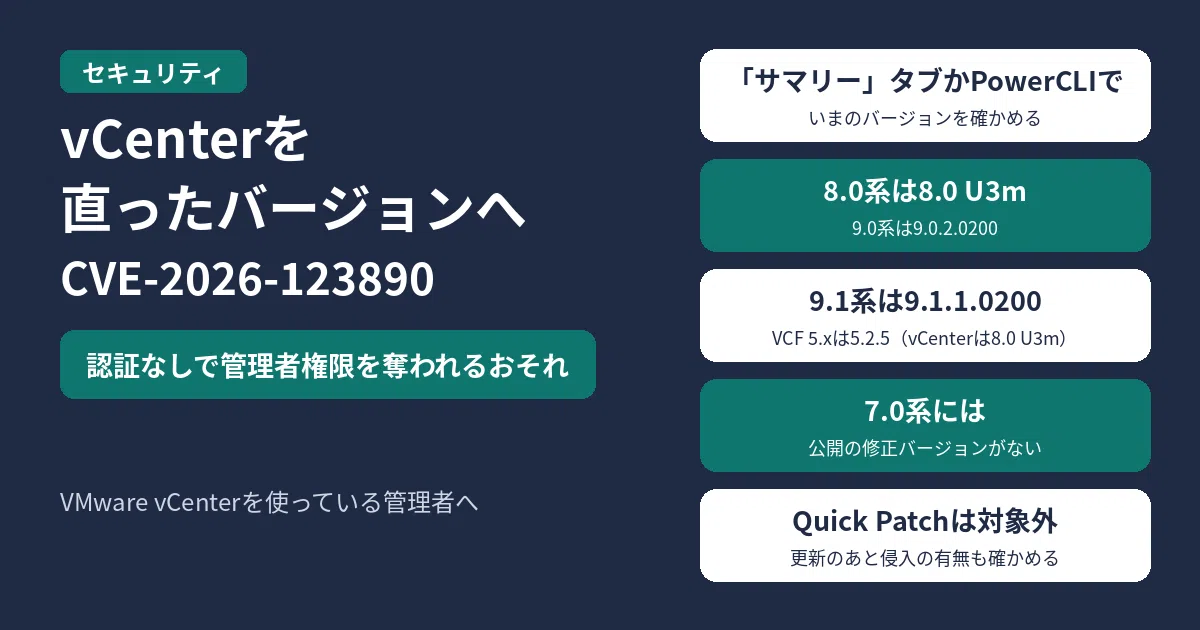
VMware vCenterを使っている管理者は、今すぐバージョンを確かめて更新してください。8.0系は 8.0 U3m、9.0系は 9.0.2.0200、9.1系は 9.1.1.0200、VCF 5.xは 5.2.5(vCenterはKB88287の手順で 8.0 U3m)です。確かめ方は、vSphere Clientの「サマリー」タブか、PowerCLIです。7.0系には公開の修正バージョンがありません。この脆弱性(CVE-2026-123890)に回避策はなく、2026年9月初旬から実際の攻撃に悪用されていたことが報告されています。
結論:認証なしで管理者権限を奪われる、回避策なしの緊急更新
- 何が起きるか:vCenterのVMware Directory Serviceに認証回避の脆弱性(
CVE-2026-123890、CVSS v3.1は 9.8・Critical)があり、ネットワーク経由で認証なしにadministrator@vsphere.localのセッションを作られるおそれがあります。 - 直ったバージョン:vCenter 8.0は
8.0 U3m、9.0系は9.0.2.0200、9.1系は9.1.1.0200。vCenter 7.0は2025年10月2日に通常サポートが終了しており、延長サポート契約がある場合のみBroadcomのサポートへ問い合わせる形です。 - 悪用の状況:Google Threat Intelligence Group(GTIG)とMandiantは、2026年9月初旬に攻撃グループ「ARMORY CASTLE」(旧UNC5221)がこの脆弱性を悪用していたと公表しました。米国CISAも2026年11月20日にKEV(悪用が確認された脆弱性の一覧)へ追加し、連邦機関向けの期限を11月23日、更新前の証拠保全とあわせた侵害確認(BOD 26-04のフォレンジック・トリアージ)を「Yes」としています。
- 今やること:vCenter Quick Patchは対象外のため、VAMIなどの通常の手順で更新し、あわせて外部から管理ポートへ届かないか、すでに侵入されていないかを確かめます。
2026年11月21日8時35分(日本時間)時点のBroadcom、GTIG/Mandiant、CISA、CVE公式記録にもとづく内容です。
影響を受ける製品と直ったバージョン一覧
Broadcomのセキュリティ勧告(VMSA-2026-0009.1、2026年11月19日初出・11月20日更新)では、一覧にある修正バージョンより前のものが影響を受けます。7.0や6.5・6.7などのサポート終了済みバージョンも影響を受ける前提で扱われています。
| 製品・構成 | 対象バージョン | 直ったバージョン・対応 | 回避策 |
|---|---|---|---|
| VMware Cloud Foundation / vSphere Foundation(vCenter) | 9.1.x.x |
9.1.1.0200 |
なし |
| VMware Cloud Foundation / vSphere Foundation(vCenter) | 9.0.x.x |
9.0.2.0200 |
なし |
| VMware vCenter | 8.0 | 8.0 U3m |
なし |
| VMware Cloud Foundation 5.x(vCenter) | 5.x | 5.2.5(FAQ・KB88287によりvCenterは 8.0 U3m を適用) |
なし |
| VMware vCenter | 7.0(6.5・6.7も影響の前提) | 公開の修正なし(延長サポート契約があればBroadcomサポートへ連絡、またはVCF 9.1等へ移行) | なし |
| VMware Telco Cloud Platform / Infrastructure | TCP 3.0〜5.2 / TCI 3.0 | KB463116を参照 | なし |
同じ勧告(VMSA-2026-0009.1)では、SDDC Managerの脆弱性3件(CVE-2026-123891・CVE-2026-123892・CVE-2026-123893、修正先は 9.1.1.0200・9.0.2.0100・5.2.5)と、Windows向けVMware Toolsの脆弱性1件(CVE-2026-123894、修正先は 13.1.5.0・12.5.5、32ビットWindows向けは 12.4.10)も公表されています。一方、ESX(ESXi)、NSX、VCF Operations、VCF Automation、Workstation、Fusion自体は影響を受けないとFAQに明記されています。
9月初旬からのゼロデイ悪用と、CISA KEV(BOD 26-04)の扱い
Broadcomは初期の報告元としてMandiantに謝辞を示しており、GTIGとMandiantは11月19日付の調査報告で具体的な攻撃を公表しました。
- 攻撃グループと時期:中国との関連が疑われる「ARMORY CASTLE」(旧UNC5221)が、2026年9月初旬に
CVE-2026-123890を悪用したことがフォレンジック調査で確かめられています。 - 何が狙われたか:vCenterのポート2012(SSOのRPC制御用)で動くサービス(
rpc_srp_verifier)から認証を回避し、Go製の悪用ツール「BONESAW」を使って認証済みのadministrator@vsphere.localセッションを作成しました。さらに、ディレクトリサービスのデータベース(data.mdb)の持ち出し、SAML署名鍵の奪取、SSO管理者アカウントの追加を行っていたとされています。 - CISA KEVとBOD 26-04:CISAは11月20日に
CVE-2026-123890をKEVへ追加しました。データ上の項目「Forensic triage required per BOD 26-04」は Yes です。修正を当てるだけで終わりにせず、更新前後にすでに侵入されていないか(不審なSSOアカウントや管理接続の痕跡など)を調べる必要があります。
KEVやBOD 26-04の意味は、CVE・CVSS・KEVとは?でも確認できます。
vCenterのバージョンの確かめ方と更新時の注意点
公式FAQ(VMSA-2026-0009 Q&A)によると、vCenterのバージョンとビルド番号は次のどちらかで確かめられます。
- vSphere Client:「サマリー(Summary)」タブに表示されるビルド情報を確認します。
- PowerCLI:
Connect-VIServerで接続したあと、変数$global:DefaultVIServer.Versionと$global:DefaultVIServer.Buildを確認します。
更新を進める際は、次の点に注意してください。
- vCenter Quick Patchは使えない:今回の修正はVCF 9.1のvCenter Quick Patchの対象外です。VAMI(管理インターフェース)などの標準の更新手順で適用します。VCF 5.xでは非同期パッチ手順(KB88287)を使います。
- 稼働中の仮想マシンへの影響:vCenterを更新する間、vSphere Clientなど管理機能は一時的に使えなくなりますが、動いている仮想マシンやコンテナのワークロードは停止しません。ただし、Standard Key Provider(KMS)を使う新規の暗号化や鍵ローテーションは、vCenterがオフラインの間は利用できません。
- 管理画面とポートの公開範囲:Enhanced Linked Mode(ELM)を使っていない環境でも影響を受けます。管理画面(443・5480・22)や2012番ポートがインターネットや不要な社内端末から届かない構成になっているか見直してください。GTIGは、VAMI標準のファイアウォールではポート単位の細かい制限が難しく、内部で横展開された際に管理ポートへ到達されやすい点も指摘しています。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
修正を当てれば、それまでの侵入も消えますか?
消えません。CISAのKEVで「Forensic triage required per BOD 26-04」がYesになっているとおり、すでに9月から悪用が確認されているため、パッチ適用とあわせてGTIGが公表した侵害の痕跡(不審な管理者アカウント、SAMLトークン設定、管理ポートへの不審な通信など)がないか確かめる必要があります。
vCenter 7.0を使っています。すぐに上げられる公開パッチはありますか?
公開の修正パッチはありません。vSphere 7は2025年10月2日に通常サポートが終了しています。BroadcomのFAQでは、有効な延長サポート契約がある場合はサポート窓口へ修正を依頼し、そうでない場合はVCF 9.1などサポート中のバージョンへ移行するよう案内しています。
ESXi(ESX)側にも同じパッチを当てる必要がありますか?
今回のVMSA-2026-0009で修正される脆弱性に、ESX(ESXi)本体は含まれていません。ただし、Windows仮想マシンにVMware Toolsを入れている場合は、CVE-2026-123894 への対応としてWindows向けVMware Tools(13.1.5.0 または 12.5.5)の更新が必要です。
参考リンク
- Broadcom|VMSA-2026-0009: VMware vCenter, Tools, and SDDC Manager updates address multiple vulnerabilities(2026年11月19日初出・11月20日更新)
- VMware|VMSA-2026-0009: Questions & Answers
- Google Cloud Threat Intelligence Group / Mandiant|ARMORY CASTLE Exploits vSphere(2026年11月19日)
- CISA|CISA Adds Four Known Exploited Vulnerabilities to Catalog(2026年11月20日)
- CISA|Known Exploited Vulnerabilities Catalog
- CVE.org|CVE-2026-123890

コメント