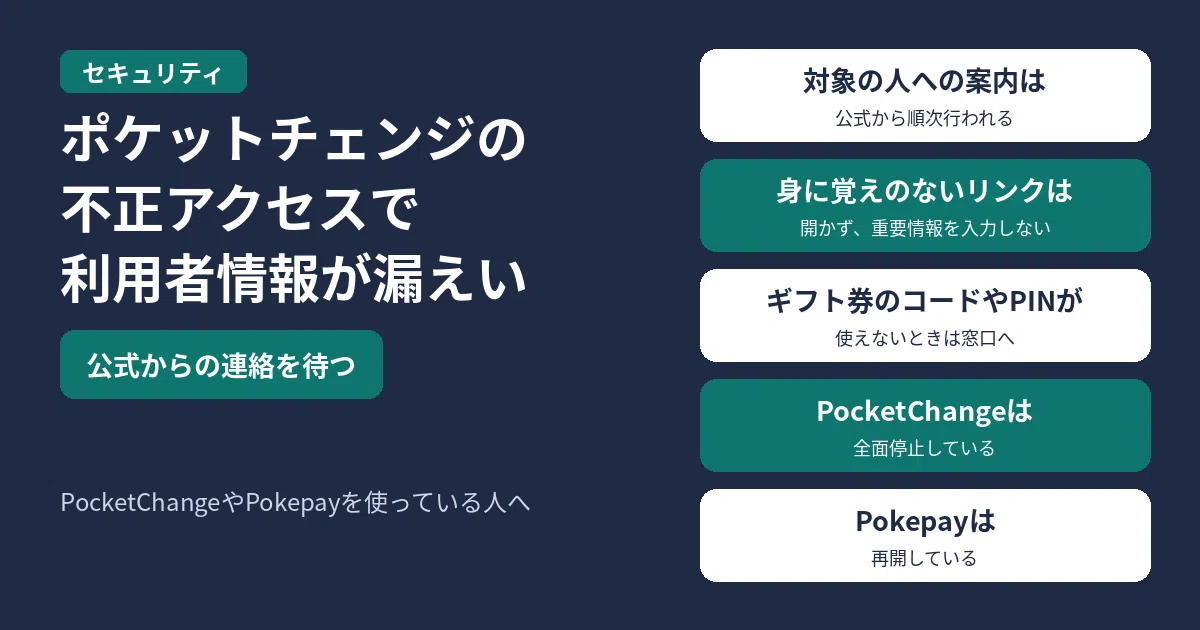
ポケットチェンジ(PocketChange)の外貨両替機を使ったことがある人、Pokepay(Enterprise)の独自電子マネーや地域通貨を使っている人は、まず次を確かめてください。対象になる人への案内は、公式によると、お取引先と協議のうえ順次進める、としています。身に覚えのないメール、SMS、電話のリンクは開かず、重要情報を入力しないでください。発行済みのプリペイドギフト券などのコードやPINが使えないときは、公式の窓口へ連絡してください。
株式会社ポケットチェンジは2026年11月19日、システムの一部への不正アクセスで、ご利用者情報などが外部に漏えいしたと発表しました。PocketChangeは2026年11月17日から全面停止しています。Pokepay(Enterprise)は11月14日に全面停止したあと、11月18日中に完全再開した、としています。公式は、いまのところ不正な取引、二次被害の申告、インターネット上での公開は確認されていない、としています。
以下は、2026年11月20日8時05分(日本時間)に確認した、公式お知らせの内容です。
結論:いま押さえること
- 対象の人への案内は、お取引先と協議のうえ、順次行われます。公式からの連絡を待ってください。
- PocketChangeの利用者情報は最大31,462件です。このうちパスポート番号は最大24,086件(2018年3月〜2025年10月のWeChatチャージ利用時の入力。番号のみで、顔写真は持っていない、としています)。
- Pokepay(Enterprise)の利用者情報は最大116,361件(2021年9月23日以前の登録分)、加盟店は最大820件です。
- 提供を終えたシステムのログに、クレジットカード番号(全桁)と名義人名が最大58件含まれていました。有効期限とセキュリティコードは含まない、としています。
- プリペイドギフト券などのコード・PINの一部も漏えいしています。使えないときは窓口へ連絡してください。
- PocketChangeは11月17日から全面停止、Pokepay(Enterprise)は11月18日中に完全再開、と公式は説明しています。
何が漏れたか
公式が「現時点で確認されている」としている範囲です。件数は「一部重複を含む」と書かれているものがあります。
| 区分 | 件数(公式) | 項目(公式) |
|---|---|---|
| PocketChange 利用者 | 最大31,462件 | 氏名、電話番号またはメールアドレス、会員番号(その他交換先サービス利用時の入力情報)、パスポート番号(最大24,086件/2018年3月〜2025年10月のWeChatチャージ利用時/番号のみ、顔写真等は非保持) |
| Pokepay(Enterprise)利用者(「ショップ向け」を除く) | 最大116,361件(2021年9月23日以前登録分) | アカウント登録情報(電話番号等)の一部 |
| Pokepay(Enterprise)加盟店 | 最大820件 | 代表者氏名、生年月日、住所、電話番号、メールアドレス、銀行口座情報 |
| Pokepay(Enterprise)管理ユーザー | 最大27件 | 氏名、メールアドレス |
| その他(2025年6月に提供終了した特定事業向け関連システム、ログ情報のみ。2024年11月〜2025年6月利用分) | 最大1,206件 | 住所、氏名、電話番号、メールアドレス、生年月日、性別 |
| その他(例外エラー発生時のログのクレジットカード情報) | 最大58件 | カード番号(全桁)、名義人名(有効期限・セキュリティコードは含まず) |
| その他(特定事業向け運用データ、2020年10月〜2023年12月) | 最大90,623件(Pokepay(Enterprise)の利用者情報との重複を含む) | アカウント登録情報(電話番号・メールアドレス)、利用店舗名 |
公式は、プリペイドギフト券等のコード・PINの一部も漏えいしている、としています。不正アクセスによるデータの改ざんや不正な書き込みは確認されていない、とも説明しています。
経緯(公式の説明)
- 2026年10月26日、PocketChangeで使っていた社内業務システム(他社製品)への不正アクセスが発生し、10月27日に確認。システムを即時停止。当時の調査では漏えいの痕跡は確認されず調査を終えたが、11月15日の詳細調査でPocketChangeの情報が漏えいしていたことが判明した、としています。
- 11月13日、PocketChangeの運用システムへの不正アクセスを検知し、接続元の制限などの対策を実施。
- 11月14日、その認証情報などをもとにした不正アクセスでPokepay(Enterprise)の情報が漏えいし、サービスを全面停止。
- 11月15日、外部の専門事業者と連携した調査で経路を特定し、改ざんや不正な書き込みはないことを確認。Pokepay(Enterprise)を段階的に再開し、11月18日中に完全再開。
- 11月17日、詳細調査の影響範囲を踏まえ、PocketChangeを全面停止。
連絡を待つあいだに気をつけること
公式は、漏えい情報がフィッシングやりすましに悪用される恐れがある、としています。身に覚えのないURLは開かず、重要情報は入力しないでください。不審な連絡や取引を確認したときは、公式の窓口または関係事業者へ連絡してください。
ギフト券などのコードやPINが使えないときも、公式の窓口へ連絡するよう案内されています。クレジットカード情報が対象になった人については、関係決済事業者と連携して対応する、としています。
公式の連絡先は次のとおりです。
- PocketChangeの利用者:
support@pocket-change.jp - Pokepay(Enterprise)の利用者:
support@pokepay.jp - お問い合わせフォーム:https://about.pocket-change.jp/contact
個人情報保護委員会への報告(速報)は完了している、と公式は説明しています。停止中のサービスの再開予定が決まったときは、速やかに知らせる、としています。
参考リンク
- 当社システムへの不正アクセスに関するお詫びとご報告(株式会社ポケットチェンジ)(2026年11月19日。情報時点:2026年11月20日8時05分(日本時間))

コメント