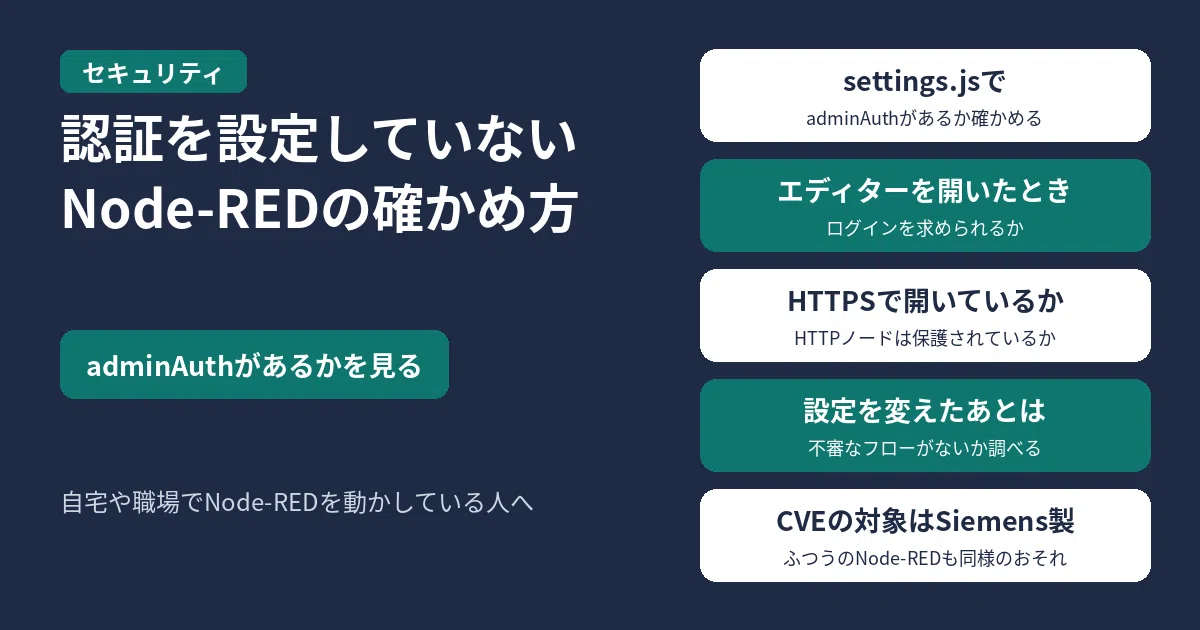
自宅や職場でNode-REDを動かしている人は、まず次の3つを確かめてください。エディターと管理APIに認証(adminAuth)が設定されているか、HTTPSで開いているか、HTTPノードが保護されているかです。設定ファイル(settings.js)で adminAuth がコメントアウトされている、または無い場合や、エディターを開いたときにログインを求められない場合は、認証が設定されていません。外からその画面やAPIに届く状態なら、今すぐ設定を入れてください。
JPCERT/CCは2026年11月19日、認証(adminAuth)を設定していないNode-REDが自動で探され、不正なフローを登録されてOSのコマンドを実行される攻撃について、国内でNode-REDが動くホストが標的にされたとの報告を受けている、と公表しました。CVE-2026-58115は、SiemensのSIMATIC IoT2050シリーズに載ったNode-REDに割り当てられた番号です。JPCERT/CCは、VulnCheckの指摘として、adminAuth が設定されていない構成では、ほかの製品に組み込んだNode-REDも含め、同様の影響を受ける可能性がある、と書いています。
以下は、2026年11月20日8時05分(日本時間)に確認した、JPCERT/CC、Node-RED公式の「Securing Node-RED」、Siemensのアドバイザリの内容です。
結論:いま押さえること
- CVE-2026-58115の対象として番号が付いているのは、SiemensのSIMATIC IoT2050 Advanced、Basic、M.2、SMです。詳細はSiemensのアドバイザリを見てください。
- ふつうのNode-REDでも、エディターと管理APIに
adminAuthがなく、外から届くなら、同じように狙われるおそれがあります。 - 対策は、Node-RED公式の「Securing Node-RED」に沿って、HTTPS、エディターと管理APIの認証、HTTPノードの保護を確かめることです。
- 設定を変えたあとは、JPCERT/CCの案内どおり、不審なフローが登録されていないかも調べてください。
CVEの対象と、ふつうのNode-REDのちがい
CVE-2026-58115は、2026年8月11日に、Siemens製品に搭載されたNode-REDの、重要な機能に対する認証の欠如(CWE-306)として公表されたものです。JPCERT/CCが挙げている対象製品は、次の4つです。
- SIMATIC IoT2050 Advanced
- SIMATIC IoT2050 Basic
- SIMATIC IoT2050 M.2
- SIMATIC IoT2050 SM
影響を受ける構成やバージョンの詳細は、Siemensのアドバイザリで確認してください。一方、JPCERT/CCは「対象」の節で、エディターおよび管理APIに認証(adminAuth)が設定されておらず、これらに外部からアクセス可能なNode-REDで、悪意あるフローを登録される可能性がある、としています。
認証(adminAuth)が設定されているかの確かめ方
Node-RED公式は、エディターと管理APIの認証を入れるには、設定ファイルの adminAuth のコメントを外す、と説明しています。次を確かめてください。
- 設定ファイル(
settings.js)を開き、adminAuthがあるか、コメントになっていないかを見る - エディターを開いたとき、ログインを求められるかを見る
- そのエディターや管理APIに、インターネットやほかの人が使うネットワークから届かないかを見る
adminAuth が無い、またはコメントのままだと、公式が案内するユーザー名・パスワードによる認証は入っていません。以前使われていた httpAdminAuth は、公式が非推奨(deprecated)としており、使うべきではない、としています。
認証の入れ方(公式どおり)
公式の「Username/password based authentication」では、設定ファイルに adminAuth を置き、ユーザーごとにユーザー名、ハッシュしたパスワード、権限を書きます。パスワードは、公式が案内するコマンドでハッシュします。Node-RED 1.1.0以降では、次のコマンドです。
node-red admin hash-pw表示されたハッシュを、設定ファイルの password に貼ります。公式の例にある「password」という文字列そのものを、自分のパスワードにしないでください。設定の書き方と、複数ユーザー、読み取り専用の権限、OAuth/OpenIDの方法は、Securing Node-RED を見てください。
HTTPSとHTTPノード
JPCERT/CCが「Securing Node-RED」に沿って確かめるよう挙げているのは、次の3つです。
- HTTPSによるアクセスが有効になっているか
- エディターおよび管理APIに認証が設定されているか
- HTTPノードが保護されているか
公式では、HTTPSは設定ファイルの https、HTTPノードの保護は httpNodeAuth(静的ファイルは httpStaticAuth)で入れる、と説明しています。書き方は公式ドキュメントを見てください。
不審なフローがないかの見方
JPCERT/CCは、影響を受ける構成のNode-REDを使っている場合、VulnCheckとIFINが掲載している攻撃の目印(IoC)を参考に、不審なフローの登録、OSコマンドの実行、不審な外部通信、マルウェア設置の有無などを確認するよう案内しています。目印(IoC)の中身は、各団体の公表を見てください。この記事には、攻撃の手順は書いていません。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
参考リンク
- JPCERT/CC|認証を有効にしていないNode-REDに悪意ある制御フローが登録される問題(CVE-2026-58115)について(最終更新:2026-11-19。情報時点:2026年11月20日8時05分(日本時間))
- Node-RED|Securing Node-RED
- Siemens|SSA-834709

コメント