Barracuda Email Security Gateway(ESG)や、Load Balancer(ADC)、Web Application Firewall(WAF)などを管理している人は、まず次を確かめてください。
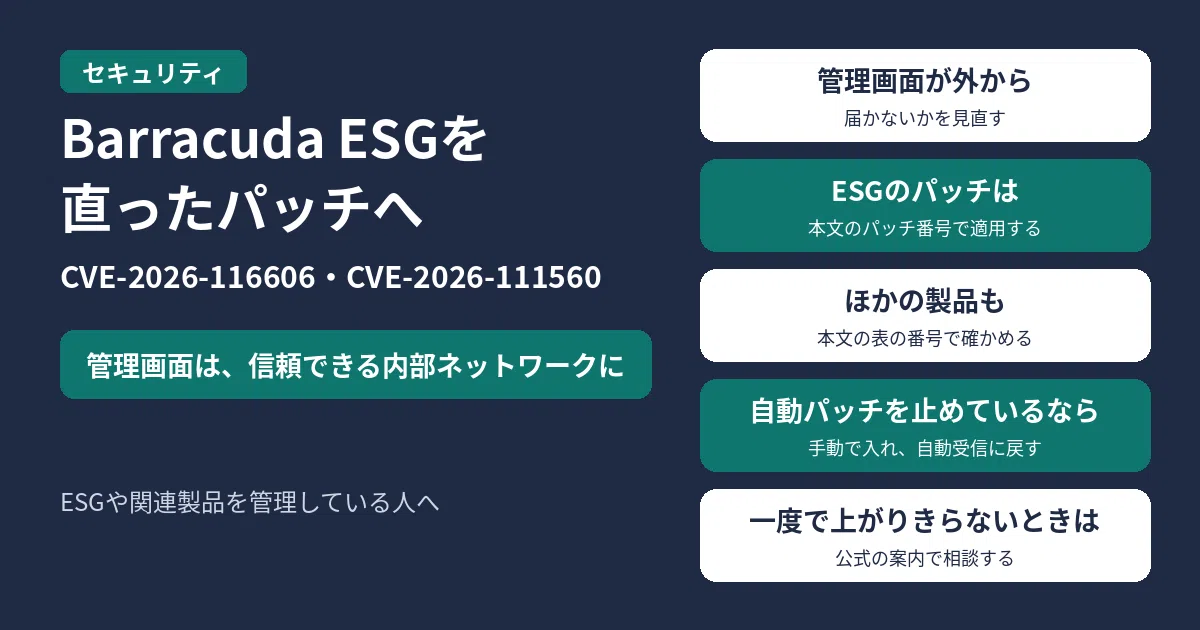
- 管理画面(Admin UI)が、インターネットからアクセスできる場所に公開されていないかを見直す。公式は、管理画面へのアクセスを信頼できる内部ネットワークに限り、適切なアクセス制御で公開範囲を小さくするよう推奨している
- ESGならパッチ BNSF-40425(ファームウェア 9.4.017以降)または BNSF-40430(9.4.017未満)。ほかの製品は下の表のパッチ番号。自動パッチを止めている場合は、手動で適用し、自動受信に戻すよう公式が案内している
- ファームウェアが複数世代遅れている場合は、一度では上がりきらないことがある。公式はBarracuda Supportへ相談するよう案内している
Barracudaは、CVE-2026-116606(認証前の認可回避。ログイン前に、許可されていない操作ができてしまう欠陥)とCVE-2026-111560(コマンドインジェクション。機器に意図しない命令を実行させられる欠陥)の2件を公表しています。公式によると、悪用には影響を受ける製品の管理画面へ攻撃者が届くことが必要です。2つを組み合わせて悪用されると、認可の制御を回避して、機器を自由に操作できる権限(root権限)を取られるおそれがあります。少数の組織で悪用を確認した、としています(2026年11月9日午後9:00(米国東部時間)の更新)。米CISAは2026年11月10日、両CVEを既知の悪用脆弱性カタログ(KEV)に追加しました。米政府機関向けの対応期限は2026年11月13日です。
11月11日6時46分(日本時間)時点の、Barracudaのセキュリティアドバイザリー(最終更新は2026年11月9日午後9:00 EST)と、CISAのKEVにもとづく内容です。
結論:管理画面の公開範囲を見直し、パッチを入れる
| 項目 | CVE-2026-116606 | CVE-2026-111560 |
|---|---|---|
| 種類 | 認証前の認可回避 | コマンドインジェクション |
| 深刻度(公式) | High(CVSS 9.3) | High(CVSS 8.6) |
| 対象製品 | ESGのみ | ESG、ADC、BMA、WCC、WAF、WSG |
| 認証 | 不要。ただし管理画面へ届くことが条件(2026年11月5日に記載を修正) | 必要(管理者のアクセス) |
| 公開 | 2026年11月2日 | 2026年11月2日 |
製品ごとのパッチ
| 製品 | CVE-2026-116606 | CVE-2026-111560 | パッチ |
|---|---|---|---|
| Email Security Gateway(ESG) | 対象 | 対象 | BNSF-40425(9.4.017以降)、BNSF-40430(9.4.017未満) |
| Load Balancer Application Delivery Controller(ADC) | 対象外 | 対象 | BNADC-16586 |
| Message Archiver(BMA) | 対象外 | 対象 | BNMA-32468 |
| WAF Control Center(WCC) | 対象外 | 対象 | BNWF-60060 |
| Web Application Firewall(WAF) | 対象外 | 対象 | BNADC-16586 |
| Web Security Gateway(WSG) | 対象外 | 対象 | BNYF-24789 |
管理画面と更新のしかた
公式は、管理画面がインターネットから公開されていない組織は、この攻撃の経路で狙われにくい、としています。管理画面へのアクセスは、信頼できる内部ネットワークに限り、適切なネットワークのアクセス制御で公開範囲を小さくするよう推奨しています。
パッチが自動で入っていない場合は、該当するパッチをできるだけ早く手動で適用するよう案内しています。自動パッチをオフにしている場合は、機器がパッチを自動で受け取る設定に戻すよう勧めています。手動適用やファームウェア更新の手順は、Barracuda Campusで案内されています。確認や適用に手が必要なときは、support@barracuda.com へ問い合わせるよう公式が案内しています。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
認証なしでも攻撃されますか?
CVE-2026-116606について、公式は2026年11月5日の更新で、「認証は不要だが、管理画面(Admin UI)に攻撃者が届くことが必要」と記載を改めました。CVE-2026-111560は、管理者のアクセスが必要です。2つを組み合わせると、認可を回避して、機器を自由に操作できる権限(root権限)を取られるおそれがあります。
悪用されていますか?
公式は、少数の組織で悪用を確認した、としています(11月9日午後9:00 ESTの更新)。CISAも両CVEをKEVに追加しています。

コメント