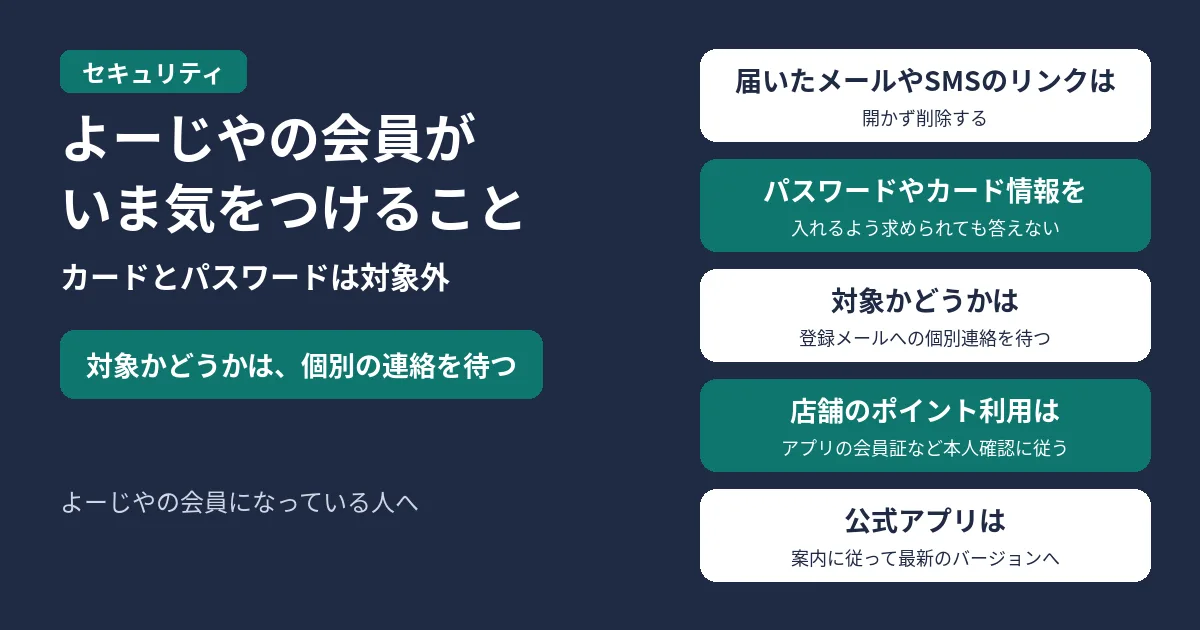
よーじや(店舗・オンラインショップ・アプリ)の会員になっている人は、まず次のことをしてください。
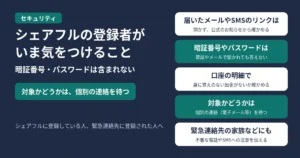
- よーじやや関係者を名乗るメール・SMSで、リンク先にパスワードやクレジットカード情報を入れるよう求められても、URLを開かず削除する。公式はメールやSMSでパスワードの再入力を求めるリンクを送らない、と案内している
- 自分が対象かどうかは、登録メールアドレスへの個別連絡を待つ。届いた連絡が本物か迷うときは、メールのリンクは使わず、公式のお知らせとお問い合わせフォームから確かめる
- 実店舗では、会員番号や電話番号の口頭だけの申告によるポイント利用が一時停止されている。アプリの会員証など、公式が案内する本人確認に従う
- 公式アプリを使っている場合、起動時に強制アップデートの案内が出ることがある。案内に従って最新のバージョンへ更新する
株式会社よーじやは、会員情報管理システムの会員情報取得APIが外部の第三者に不正利用され、会員の個人情報の一部が取得されたと発表しました(第一報)。確認済みは131,557名、潜在的な最大は134,344名です。対象は、2026年11月7日時点で会員サービス(店舗・オンラインショップ・アプリ)に登録していた一部のお客さまです。
11月10日8時32分(日本時間)時点の、よーじや公式お知らせ(2026年11月9日付・第一報)にもとづく内容です。
何が起きたのか
公式によると、2026年11月7日未明に会員情報取得APIへの外部からの不正アクセスを確認し、会員情報が外部で取得されたことが判明したとしています。不正アクセスに使われた可能性のあるAPI認証キーを無効化して新しいキーを発行したこと、発信元IPからの通信を遮断したこと、一定条件のアクセスを制限する機能を追加したことなどを挙げています。グループの店舗・オンラインショップ・アプリは引き続き利用できる、とも案内しています。
| 項目 | 公式の説明 |
|---|---|
| 確認済み件数 | 131,557名 |
| 潜在的な最大件数 | 134,344名 |
| 対象の目安 | 2026年11月7日時点で会員サービスに登録していた一部のお客さま |
| 漏えいが確認された項目 | 氏名、フリガナ、住所、電話番号、生年月日、性別、メールアドレス、会員番号等の会員情報、購買統計情報 |
| 含まれない(保持していない) | クレジットカード情報などの決済情報、会員ログインパスワード |
| 不正使用の有無(11月9日現在) | お客さま情報が不正使用された事実は確認されていない |
会社側の対応
対象のお客さまには登録メールアドレスへ順次連絡するほか、個人情報保護委員会や警察などの関係機関への報告も速やかに行う、としています。システム提供元と外部のセキュリティ調査機関と連携し、API認証キー流出の経路特定に向けた調査を進めるとも説明しています。新たに開示すべき事実が出たら報告する、としています。
気をつけること
- 不審なメール・SMS:よーじやを装ったなりすましを防ぐため、パスワードやカード情報の再入力を促すURLは開かず削除する(公式のお願い)
- 実店舗のポイント利用:なりすましやポイントの不正利用を防ぐため、口頭の会員番号・電話番号だけでは使えず、アプリ会員証などの本人確認が必要、と案内している
- 公式アプリ:セキュリティ強化のための切り替えで、起動時に強制アップデートの案内が出ることがある
問い合わせ
一般のお客さま向けのお問い合わせは、公式が案内するフォームから行えます。
よくある質問
クレジットカードやログインパスワードは漏れましたか?
公式は、クレジットカード情報などの決済情報と会員ログインパスワードは保持していないため、本件による流出の危険性はない、と説明しています。
店舗やネットショップは使えますか?
公式は、グループ店舗・オンラインショップ・アプリは引き続き利用できる、としています。店頭のポイント利用の本人確認は、上記のとおり一時的に厳しくなっています。
自分が対象か、今すぐ分かりますか?
公式は、対象のお客さまへ登録メールアドレスで順次連絡する、と案内しています。個別連絡を待ち、届いた内容が本物か迷うときは、メール内のリンクではなく公式ページと問い合わせフォームで確かめてください。

コメント