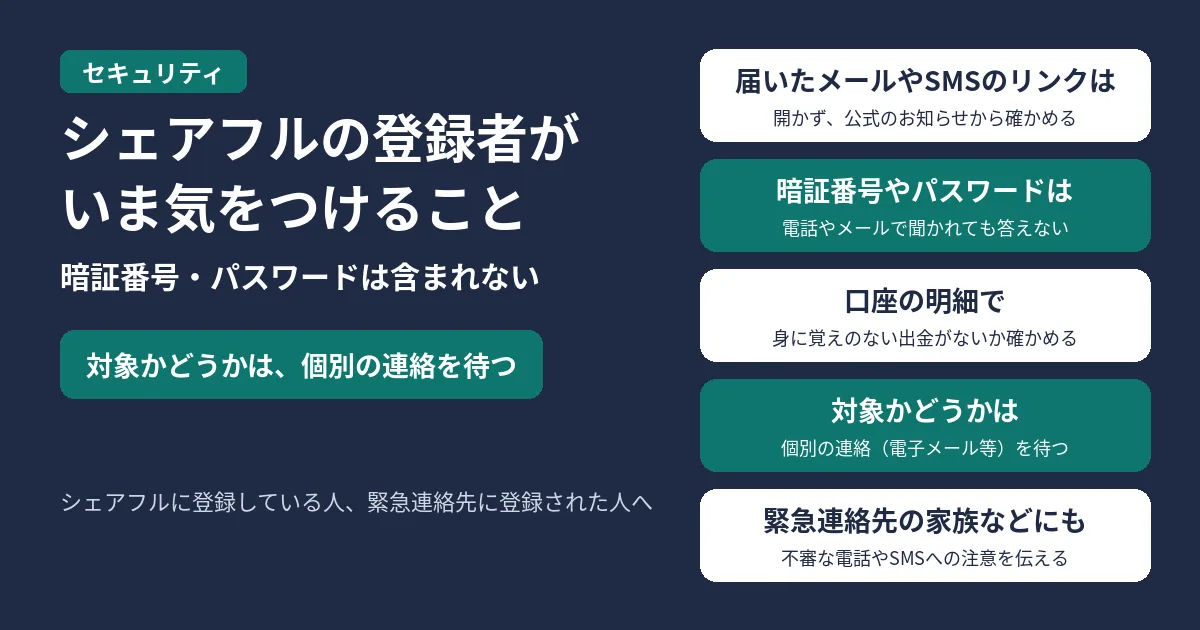
スキマバイトアプリ「シェアフル」に登録している人は、まず次のことをしてください。
- シェアフルや関係機関を名乗るメール・SMS・電話では、本文のURLを開かない。添付も開かない。暗証番号や個人情報は入れたり答えたりしない
- シェアフルから銀行口座の暗証番号やパスワードを電話やメールで尋ねることはない、と公式が案内している。求められても答えない
- 自分が対象かどうかは、シェアフルからの個別の連絡(電子メール等)を待つ。届いた連絡が本物か迷うときは、メールのリンクは使わず、公式のお知らせと専用の問い合わせフォームから確かめる
- 緊急連絡先として登録した家族などにも、不審な電話やSMSが届く可能性がある。あらかじめ伝えておく
シェアフル株式会社は、スキマバイトアプリ「シェアフル」の社内管理システムへの不正アクセスにより、ユーザーの個人情報と求人企業の法人情報が外部に流出した可能性があると発表しました。流出した可能性のある個人アカウントは最大約750万件、企業は最大約7,500社です。氏名や連絡先に加え、給与振込用の銀行口座情報(暗証番号・パスワードは含まない)や緊急連絡先も対象に含まれます。給与・ポイント情報、契約・就業データ、本人確認書類の画像は含まれず、マイナンバーとクレジットカード情報は同社では取得・保持していないとしています。
11月10日7時41分(日本時間)時点の、シェアフル公式お知らせ(2026年11月9日付)とプレスリリース(同日15時30分)にもとづく内容です。
何が起きたのか
シェアフルによると、2026年11月4日23時30分ごろ、社内の管理システムに外部の第三者が不正アクセスし、情報が外部へ流出した可能性があります。翌11月5日9時45分ごろに同社が検知し、同日14時00分までに緊急のアクセス遮断を完了したとしています。その後、影響範囲を特定し、さらなる情報の流出の可能性は発生していないことを確認した、としています。現時点で新たな不正アクセスは確認されていないとしています。
個人情報保護委員会への届出・報告手続きを進めており、警察署への通報も実施したとしています。外部の専門調査機関と連携して、影響範囲の特定と原因究明を続けるとも説明しています。
| 日付・時刻 | できごと |
|---|---|
| 11月4日23時30分ごろ | 管理システムへの不正アクセスが発生した可能性 |
| 11月5日9時45分ごろ | 同社が検知し、調査を開始 |
| 11月5日14時00分まで | 緊急のアクセス遮断を完了 |
| 11月6日〜8日 | 被害範囲の特定と二次被害防止、事実関係の確認 |
| 11月9日 | 公式お知らせとプレスリリースを公表 |
現在は不正アクセスの経路を遮断したうえで、サービスは通常どおり提供しているとしています。なお「シェアフルシフト」については、現時点で不正アクセスは確認されていないとしています。
漏れた可能性がある情報
公式の発表では、「流出した可能性のある情報」として次のように示されています。件数はいずれも「最大」です。
| 区分 | 件数の目安 | 流出した可能性のある情報 |
|---|---|---|
| 個人(ユーザー) | 最大 約750万件 | 氏名・氏名カナ、電話番号、メールアドレス、住所、生年月日、給与振込用銀行口座情報(暗証番号やパスワードは含まれない)、顔写真URL、緊急連絡先(続柄・電話番号)、在留資格関連情報、その他アカウント属性情報(登録日、就業回数、希望情報等) |
| 求人企業 | 最大 約7,500社 | 会社名、電話番号、住所、郵便番号、担当者氏名、担当者部署名・役職、担当者メールアドレス、担当者電話番号、営業管理データの一部 |
顔写真データは、ほかの個人情報とは別のサーバーで管理されており、そのサーバーへのアクセス遮断も完了している、としています。表にある「顔写真URL」は、保管しているサーバーのURLです。
含まれていない情報
次の情報は、今回不正アクセスを受けたデータに含まれていない、または同社では取得・保持していない、と公式が示しています。
- 給与・ポイント情報(給与金額の閲覧、即払いを含む給与支払い手続き、ポイント利用などの不正な操作・閲覧も行われていない)
- 契約情報や就業実績などの労務管理データ
- 運転免許証など本人確認書類の画像
- マイナンバー(取得・保持していない)
- クレジットカード情報(取得・保持していない)
自分が対象かどうか
個人情報流出の可能性のある対象者には、個別の連絡(電子メール等)を順次行う、と公式が案内しています。公式のお知らせだけでは、自分のアカウントが件数に含まれるかどうかは分かりません。個別の連絡を待ち、届いた内容はメール内のリンクではなく、公式サイトから確かめてください。
緊急連絡先として登録した家族や知人にも、続柄や電話番号が漏れた可能性があるため、不審な電話やSMSへの注意を伝えておくとよいです。
口座情報が漏れたときに確かめること
給与振込用の銀行口座情報(金融機関の口座に関する情報)が流出した可能性がある一方で、暗証番号やパスワードは含まれない、と公式は示しています。シェアフルから電話やメールで銀行口座の暗証番号やパスワードを尋ねることは一切ない、とも案内しています。
- 身に覚えのない振込や口座からの出金がないか、通帳やアプリの明細を確かめる
- 銀行やシェアフルを名乗る相手に、暗証番号・パスワード・ワンタイムパスワードを答えない
- 不審な画面や電話で口座情報の「確認」を求められても、こちらから公式に問い合わせる
口座の利用停止や番号変更が必要かどうかは、取引銀行の案内に従ってください。各銀行ごとの手続きは、ここでは扱いません。
不審なメール・SMS・電話への気のつけかた
流出した可能性のある連絡先宛てに、シェアフルや関係機関を装った不審な電子メール、SMS、電話が届く可能性がある、と公式が注意を促しています。
- 本文に書かれたURLにアクセスしない
- 添付ファイルを開かない
- 暗証番号や個人情報を入力・回答しない
- 身に覚えのないメールは削除する
本物の連絡か迷ったときは、メールやSMSのリンクからは開かず、シェアフルの公式お知らせや、下の専用問い合わせフォームから確かめてください。
問い合わせ先
本件の問い合わせは、専用のお問い合わせフォーム(Web窓口)で一元的に受け付ける、と公式が案内しています。
- 個人ユーザー向けの専用お問い合わせフォーム(公式お知らせ内のリンク)
- 求人企業向けの専用お問い合わせフォーム(公式お知らせ内のリンク)
報道関係者向けの窓口として、公式は広報担当のメールアドレス press@sharefull.com を示しています。
よくある質問
給与やポイントも漏れましたか?
公式は、給与・ポイント情報は今回不正アクセスを受けたデータに含まれていないと確認した、としています。給与の支払い手続きやポイント利用などの不正な操作・閲覧も行われていない、とも説明しています。
本人確認書類の画像やマイナンバーは?
運転免許証など本人確認書類の画像は、不正アクセスを受けたデータに含まれていないとしています。マイナンバーとクレジットカード情報は、同社では取得・保持していないとしています。
サービスは今も使えますか?
不正アクセスの経路は遮断済みで、サービスは通常どおり提供している、と公式が案内しています。「シェアフルシフト」は、現時点で不正アクセスは確認されていないとしています。
自分は対象ですか?
対象者には個別の連絡(電子メール等)を順次行う、と公式が案内しています。連絡が届くまで、メールやSMSのリンクから個人情報を入れないでください。

コメント