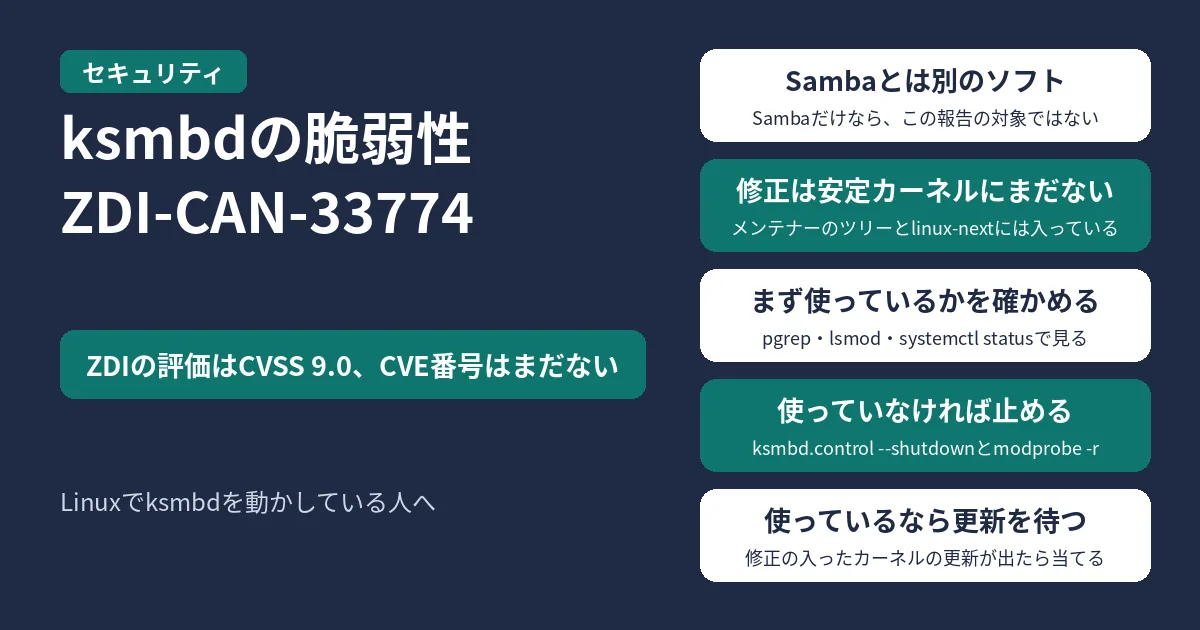
Linuxでksmbd(カーネルに入っているSMB3のファイル共有サーバー)を動かしているなら、まず本当に動いているかを確かめてください。TrendAI Zero Day Initiative(ZDI。TrendAIはTrend Microの法人向け事業の名前)がLinuxのカーネルの開発者に報告したksmbdの脆弱性ZDI-CAN-33774は、修正がksmbdのメンテナーのツリーに入っていますが、2026年10月23日10時5分(日本時間)の時点で、メインラインと安定カーネル(stable)にはまだ入っていません。CVE番号もまだ付いていません。
結論:ksmbdを使っているかを確かめ、修正の入ったカーネルを待って更新する
- 対象:Linuxカーネルのksmbd。Sambaとは別のソフトで、今回の報告の対象はksmbdです
- ZDIの評価:CVSS 9.0。ネットワークから、認証なしで届く脆弱性としています。ただし、起きるにはタイミングの競合と、ゲストで使える共有が要る、とZDIは書いています
- 修正の場所:ksmbdのメンテナーのツリー(ksmbd-for-nextのブランチ)と、linux-nextには入っています。メインライン(7.3と、その後の最新)と、kernel.orgの安定カーネル・長期サポートのカーネルには、まだ入っていません
- CVE:NVDにはまだ登録されていません。カーネルのCVEは、修正が安定カーネルに入ってから自動で割り当てられるのが基本です
- やること:ksmbdを使っているかを確かめる。使っていなければ止める。使っているなら、修正の入ったカーネルの更新が出たら当てる
Sambaとksmbdの違い
SambaとksmbdはどちらもWindowsのファイル共有(SMB)のサーバーですが、別のソフトです。
- ksmbd:Linuxカーネルの中で動くSMB3サーバー。ユーザー側のプログラム(ksmbd-tools)と組み合わせて使います
- Samba:ksmbdとは別のSMBサーバー。カーネルの設定の説明(Kconfig)には、ksmbdの代わりにSambaを使ってもよい、と書かれています
ZDIの報告で対象の製品として書かれているのは、LinuxカーネルのKSMBDです。Sambaだけを使っているなら、この報告の対象ではありません。
報告と修正の流れ
| 日時 |
できごと |
|---|---|
| 10月1日 19時32分 | 修正の |
| 10月21日 8時55分 | 同じ |
| 10月22日 6時36分 | ZDI |
| 10月22日 21時16分 | Namjae Jeon氏が、 |
ZDIの報告によると、ネットワークから受け取った短い要求を、別の種類の要求として読んでしまい、受け取った範囲の外のメモリを読んで、その中身を応答で返してしまいます。メモリに書き込んでしまう道もある、とZDIは書いています。ZDIが試したのは7.3-rc3のカーネルです。報告の題名は「リモートでコードを実行される脆弱性」です。ZDIの公表予定の脆弱性の一覧にも、ZDI-CAN-33774が「Linux」、CVSS 9.0、報告日2026年10月21日として載っています。
修正のコミットには、原因になった変更として、2023年4月のコミット「ksmbd: fix slab-out-of-bounds in init_smb2_rsp_hdr」(dc8289f91238)が書かれています。
修正はどこまで届いたか
修正のコミットで足されたコードが、それぞれのツリーのソースにあるかを見ました。カーネルのバージョンはkernel.orgの一覧(releases.json)で確かめています。
| ツリー・バージョン | 修正 |
|---|---|
| ksmbd |
入っている |
| linux-next |
入っている |
| メインライン |
入っていない |
| 安定カーネル |
入っていない |
| 長期サポート |
入っていない |
| 長期サポート |
ksmbd |
確かめた時刻:どのツリーも2026年10月23日10時5分(日本時間)です。メインラインは、タグの7.3と、その時点の最新(10月23日8時56分(日本時間)のマージ)の両方を見ています。
NVDでも、2026年10月23日10時5分(日本時間)に「ksmbd」と「ZDI-CAN-33774」で探しましたが、この脆弱性のCVEはまだありません。Linuxカーネルの文書では、まだ直っていない問題にCVEが自動で割り当てられることはなく、自動で割り当てられるのは修正が安定カーネルに入ってから、とされています。同じ文書には、修正の前にCVEがほしい場合は、カーネルのCVEの窓口に連絡すれば、予約分の番号から割り当ててもらうよう頼める、とも書かれています。
自分のカーネルに修正が入ったかは、使っているディストリビューションのセキュリティ情報で確かめてください。ディストリビューションごとのカーネルの更新の確かめ方は、Linuxカーネルの脆弱性CVE-2026-99999の記事にあります。
ksmbdを使っているか確かめる
ksmbd-toolsのREADMEでは、ユーザー側のプログラムksmbd.mountdを起動すると、ユーザー側とカーネル側のksmbdが動き出す、とされています。まず、ksmbd.mountdが動いているかを見ます。
pgrep -a ksmbd.mountd何も表示されなければ、ksmbd.mountdは動いていません。
次に、カーネルのモジュールとしてksmbdが読み込まれているかを見ます。モジュールの名前はksmbdです。
lsmod | grep ksmbdカーネルにksmbdを組み込んでいる場合は、モジュールとしては表示されません。
ksmbd-toolsのREADMEによると、systemdがある環境でksmbd-toolsをビルドして入れると、systemdのユニットksmbd.serviceも入ります。サービスとして有効になっているかは、次のコマンドで見ます。
systemctl status ksmbdカーネルのバージョンはuname -rで分かります。ディストリビューションのセキュリティ情報と見比べるときに使います。
uname -r使っていなければ止める
ksmbdを使っていないのに動いていたなら、止めます。止めると、このサーバーのSMBの共有には、ほかのパソコンからつなげなくなります。ksmbd-toolsのREADMEには、止め方として次の2行が書かれています。
sudo ksmbd.control --shutdown
sudo modprobe -r ksmbd
1行目でユーザー側とカーネル側のksmbdを止め、2行目でカーネルのモジュールを外します。カーネルのksmbdの文書では、1行目と同じ止め方が、次の短い形で書かれています。
sudo ksmbd.control -sksmbd-toolsのREADMEによると、ksmbd.serviceは、ふつうのsystemdのユニットと同じコマンドで扱えます。ksmbd.serviceで起動するようにしてあるなら、次に起動したときにまた動かないように、systemdのコマンドでサービスも止めて無効にします。
sudo systemctl disable --now ksmbd使っているなら、修正の入ったカーネルに更新する
ksmbdでファイル共有を続けるなら、修正の入ったカーネルの更新が、使っているディストリビューションから出たときに当てます。2026年10月23日10時5分(日本時間)の時点では、kernel.orgのメインラインと安定カーネルにも修正は入っていません。使っているディストリビューションのセキュリティ情報と、kernel.orgの安定カーネルの更新を見ておきます。
よくある質問
Sambaを使っている場合も対象?
ZDIの報告の対象は、Linuxカーネルのksmbdです。Sambaは別のソフトなので、Sambaだけを使っているなら、この報告の対象ではありません。
CVE番号はいつ付く?
Linuxカーネルの文書では、まだ直っていない問題にCVEが自動で割り当てられることはなく、自動で割り当てられるのは修正が安定カーネルに入ってから、とされています。2026年10月23日の時点で、この脆弱性のCVEはNVDにありません。
参考(一次情報)
- LKML:ZDI-CAN-33774: New Vulnerability Report
- git.kernel.org:ksmbd: wait for negotiation before receiving another PDU
- git.kernel.org:ksmbd: wait for negotiation before receiving another PDU(276effe050、linux-next)
- git.kernel.org:ksmbd: fix slab-out-of-bounds in init_smb2_rsp_hdr
- kernel.org:Releases
- The Linux Kernel documentation:KSMBD(SMB3 Kernel Server)
- git.kernel.org:fs/smb/server/Kconfig(メインライン)
- The Linux Kernel documentation:CVEs
- ksmbd-tools:README
- Zero Day Initiative:Upcoming Advisories
- NVD:Search Vulnerability Database

コメント