※本記事にはプロモーションが含まれます。
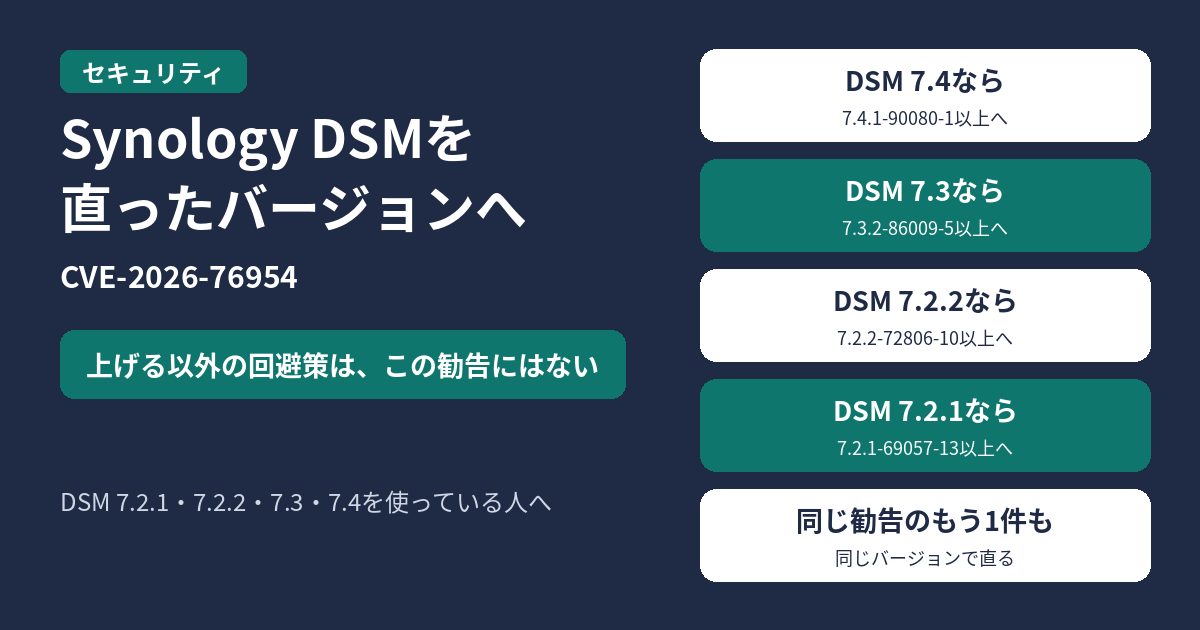
SynologyのNASでDSM 7.2.1・7.2.2・7.3・7.4を使っている人は、まずいまのバージョンを確かめ、公式が案内する直ったバージョン以上へ更新してください。
- CVE-2026-76954は深刻度Critical、CVSS 3.1の基本値は9.8です。公式は、遠隔の攻撃者が任意のファイルを読み書きしたり、サービス妨害をしたりできる、としています
- 同じ勧告で、CVE-2026-85101(Important、CVSS 8.6)も直っています。直ったバージョンは、両CVEで共通です
- 公式の回避策(Mitigation)は「None」です。上げる以外の回避策は、この勧告には書かれていません
Synologyは2026年11月10日17:06:42(UTC+8、日本時間では同日18:06:42)、セキュリティ勧告 Synology-SA-26:19(DSM)を公開しました。勧告の深刻度はCritical、状態はResolvedです。対象として載っている製品はDSM 7.4・7.3・7.2.2・7.2.1で、それぞれ直ったバージョン以上への更新が案内されています。
11月12日6時47分(日本時間)時点の、Synologyのセキュリティ勧告 Synology-SA-26:19(日本語)と、同勧告(英語)にもとづく内容です。番号・CVSS・対象バージョン・直ったバージョンは、この公式勧告に書かれています。
直ったバージョン
| 製品 | 勧告上の深刻度 | 直ったバージョン |
|---|---|---|
| DSM 7.4 | Critical | 7.4.1-90080-1以上 |
| DSM 7.3 | Critical | 7.3.2-86009-5以上 |
| DSM 7.2.2 | Critical | 7.2.2-72806-10以上 |
| DSM 7.2.1 | Critical | 7.2.1-69057-13以上 |
公式の対象製品に載っているのは、この4系列です。それ以外の系列が対象かどうかは、この勧告には書かれていません。更新の具体的な画面操作は、使っているDSMの公式ヘルプで確かめてください。
CVE-2026-76954の内容
公式の分類は次のとおりです。
- 深刻度:Critical
- CVSS 3.1の基本値:9.8(ベクトルは CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
- CWE-89(SQLコマンドで使う特殊な要素の不適切な無効化)
- 場所:DSMのAuth API
- 対象:DSM 7.2.1-69057-13より前、7.2.2-72806-10より前、7.3.2-86009-5より前、7.4.1-90080-1より前
- 影響:遠隔の攻撃者が、任意のファイルを読み書きしたり、サービス妨害をしたりできる
同じ勧告のCVE-2026-85101
同じSA-26:19には、もう1件載っています。
- 深刻度:Important
- CVSS 3.1の基本値:8.6(ベクトルは CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:H/A:L)
- CWE-288(別の経路やチャネルを使った認証の回避)
- 場所:DSMのrsync
- 直ったバージョンは、CVE-2026-76954と同じ
- 影響:遠隔の攻撃者が、特定のファイルを読んだり、任意のファイルを書き込んだり、限定的なサービス妨害をしたりできる
同じ日の別勧告(SA-26:18)
同じ2026年11月10日17:06:33(UTC+8)に、Synology-SA-26:18(DSM、深刻度Important)も公開されています。こちらはDSM 7.4とDSM 7.3が対象で、直ったバージョンはSA-26:19と同じ(7.4.1-90080-1以上、7.3.2-86009-5以上)です。7.2.xは、SA-26:18の対象製品には載っていません。7.3または7.4を使っている人は、同じ更新でSA-26:18の修正にも届きます。
パソコンやスマホのウイルス対策も見直すなら、Windowsに入っているMicrosoft Defenderで足りるかどうかと、有料ソフトの2年目からの更新料・守れる台数の違いを、セキュリティソフトの比較(ノートン・ESET・ZERO・ウイルスバスター)で確かめられます。
更新とあわせて、危ないサイトや詐欺からも守りたいときは、有料のセキュリティソフトも使えます。パソコンもスマホも同じ契約で守るならノートン 360(Windows・Mac・iPhone・Androidに対応)、Windows・Mac・AndroidならESET HOME セキュリティも選べます。
PR
ノートン 360、PCもMacもスマホもこれ一本!
巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ
よくある質問
すぐ更新すべきですか?
対象の系列を使っているなら、直ったバージョン以上へ更新してください。CVSSの基本値は9.8で、公式の回避策は「None」です。
DSM 7.1以前も対象ですか?
SA-26:19の対象製品に載っているのは、DSM 7.4・7.3・7.2.2・7.2.1だけです。それ以外の系列が対象かどうかは、この勧告には書かれていません。使っているバージョンが一覧にない場合は、公式の勧告とサポートの案内を確かめてください。
上げられないときの回避策はありますか?
公式の回避策(Mitigation)は「None」です。この勧告には、更新以外の回避策は書かれていません。

コメント