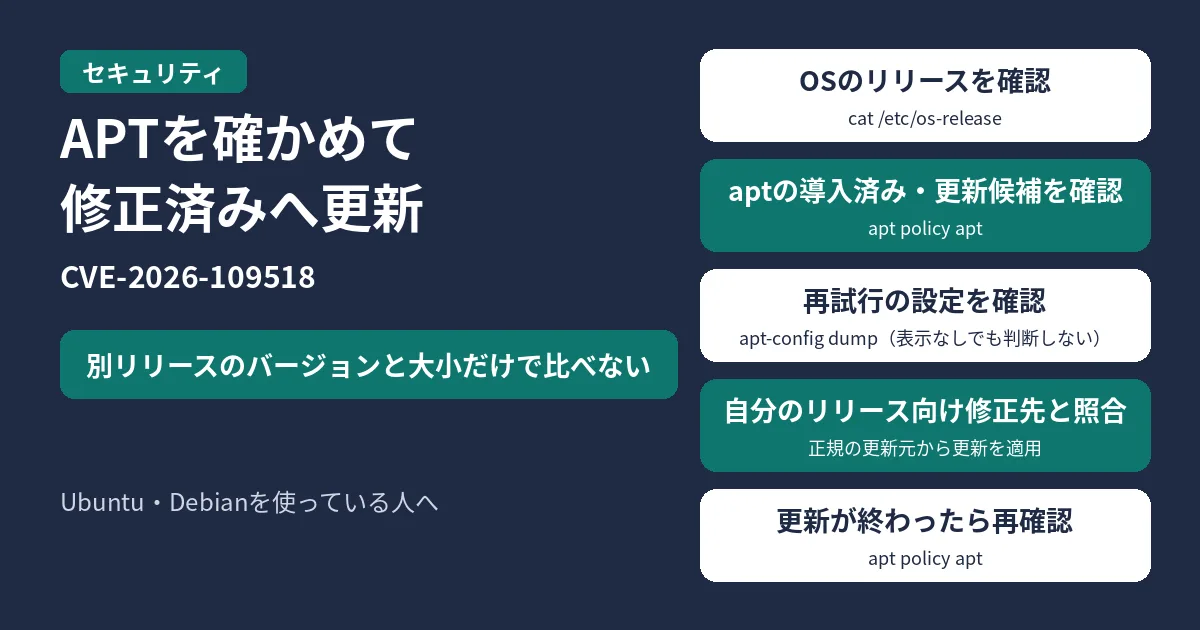
Ubuntu・Debianを使っている人は、パッケージ管理ツールAPTのバージョンと更新候補を確認し、利用中のリリース向けの修正済みパッケージへ更新してください。ここでのAPTは、ソフトウェアを取得・更新するツールの名称です。
CVE-2026-109518は、ダウンロード時の通信を操作されると、検証されていないパッケージをインストールさせられ、root権限でコードを実行されるおそれのある脆弱性です。条件にAcquire::Retriesが0以外であることが含まれるため、古いリリースでも設定を変更している場合は確認が必要です。
情報時点:Ubuntu USN-8996-1は2026年11月8日8時21分52秒(日本時間)、Debianトラッカーは2026年11月8日8時21分52秒(日本時間)。Ubuntuの公表日は2026年11月4日です。
最初にOSとaptのバージョンを確認する
cat /etc/os-release
apt policy apt
apt-config dumpOSのリリースを確認し、apt policy aptのInstalled(インストール済み)とCandidate(更新候補)を、下の対応するリリースの修正先と照合します。別リリースの番号と大小だけで比べないでください。
apt-config dumpではAcquire::Retriesの設定を確認できます。表示されない場合も、0とは限りません。下の「対象になる条件と、古いリリースの扱い」で説明する既定値と照合してください。判断できない場合は、対象外と決めつけず、利用するディストリビューションの修正案内を確認してください。
対象になる条件と、古いリリースの扱い
Debianのトラッカーは、通信経路上でHTTP通信を操作できる攻撃者などによって、APTがリダイレクトと再試行を伴うダウンロードをした際に問題が起き得るとしています。悪意のあるミラーやプロキシも通信を操作する側に含まれます。
Acquire::Retriesが0以外の設定であることが条件です。既定値3はDebian 12(bookworm)とUbuntu 22.04 LTSから採用されており、それより古いリリースは既定設定では影響を受けないと、Debianのトラッカーは説明しています。ただし、設定を変更した古い環境まで一律に対象外とはいえません。
Ubuntuの修正済みapt
| Ubuntu | 修正済みapt | 提供条件 |
|---|---|---|
| 26.10 | 3.3.3ubuntu0.1 | USN-8996-1の更新 |
| 26.04 LTS | 3.2.1ubuntu0.1 | USN-8996-1の更新 |
| 24.04 LTS | 2.8.4ubuntu0.1 | USN-8996-1の更新 |
| 22.04 LTS | 2.4.15ubuntu0.1 | USN-8996-1の更新 |
| 20.04 LTS | 2.0.12+esm1 | Ubuntu Pro |
| 18.04 LTS | 1.6.19+esm1 | Ubuntu Pro |
| 16.04 LTS | 1.2.36+esm1 | Ubuntu ProのLegacy Support add-on |
| 14.04 LTS | 1.0.1ubuntu2.24+esm4 | Ubuntu ProのLegacy Support add-on |
20.04 LTS以前にも修正先が掲載されていますが、USNではUbuntu Proなどの提供条件が付いています。表に修正先があることと、そのリリースが既定設定で影響を受けることは別です。
Debianの修正済みapt
| Debian | 修正済みapt | 関連する勧告 |
|---|---|---|
| 12(bookworm) | 2.6.2 | DLA-4880-1 |
| 13(trixie) | 3.0.4 | DSA-6607-1 |
トラッカーのbookworm・trixieのセキュリティ更新欄は、上のパッケージを修正済みとしています。OSに対応する正規の更新元から、修正を含む更新を適用してください。
更新後に確認すること
UbuntuのUSNは、通常のシステム更新で必要な変更を適用できるとしています。管理者の更新手順に従って適用し、完了後にインストール済みバージョンを再確認してください。
apt policy apt更新候補に修正先が出ない場合は、OSのリリース、更新元の設定、サポートや契約の条件を確認してください。設定値の変更だけで対応を終えず、利用するディストリビューションの修正案内に従ってください。
パソコン向けセキュリティソフトも比較する場合は、セキュリティソフトの比較で更新料と守れる台数を確認できます。
参考リンク
- Ubuntu|USN-8996-1: APT vulnerability(11月4日)(情報時点:2026年11月8日8時21分52秒(日本時間))
- Debian Security Tracker|CVE-2026-109518(情報時点:2026年11月8日8時21分52秒(日本時間))

コメント